 SEO-Ressourcen
 Domains kaufen
 Anmelden
 Registrieren



So wählen Sie einen seriösen Domain-Registrar: Kulanzfristen, Transfersperren und ICANN-Konformität im Vergleich über 10 Registrare
Die Wahl eines seriösen Domain-Registrars bedeutet, fünf Kosten- und Wiederherstellungsdimensionen abzuwägen, in denen sich die Lebenszyklus-Richtlinien der Registrare unterscheiden:
- Die Kulanzdauer reicht von 18 Tagen bei GoDaddy bis 30 Tagen im übrigen Markt.
- Die Auto-Renew-Kulanzverlängerung umfasst 0-10 Tage.
- Das Gesamt-Wiederherstellungsfenster umfasst 53-70 Tage.
- Die Verlängerungspreise reichen von 9,95-21,99 $ im Retail.
- Die Rückgewinnungsgebühren reichen von ~40 $ zum Selbstkostenpreis bei Cloudflare bis 195 $ bei Name.com, sobald eine Domain in die Redemption Grace Period der Registry eintritt.
Das ICANN-ERRP-2024-Rahmenwerk erfordert die Umsetzung durch die Registrare bis zum 21. August 2025.
Die ICANN-82-Abstimmung (12.-13. März 2025) schafft die alte 60-Tage-Transfersperre ab und führt eine 720-Stunden-Sperre (30 Tage) für neu erstellte oder transferierte Domains ein.
Vier verschiedene Transfersperren-Typen gelten heute: 60-Tage-ICANN-Neuregistrierung, 60-Tage-ICANN-Kontaktänderung, Registrar-Client-Sperre und hochsichere Registry Lock.
SEO Domains betreibt den Katalog von über 200.000 Aged-Domains oberhalb der Registrar-Richtlinienebene: Käufer erwerben über ICANN-akkreditierten Transfer und leiten Bestände nach dem Kauf zu jedem bevorzugten Registrar.
Was macht einen seriösen Domain-Registrar im Bereich der Lebenszyklus-Richtlinien aus?
Ein seriöser Domain-Registrar wird anhand von 8 Lebenszyklus-Richtliniendimensionen gemessen, die Akquisitions- und Eigentumsentscheidungen prägen. Die Chips unten benennen alle acht, von der Kulanzdauer bis zur Sicherheitsstufe.
Die Variation erzeugt eine Spanne von 17 Tagen bei den Wiederherstellungsfenstern und eine 4-fache Spanne bei den Verlängerungskosten.
Die Variation der Kulanzfristen erzeugt eine Akquisitionsspanne von 17 Tagen.
GoDaddy betreibt eine 18-tägige Kulanzfrist; der Rest des untersuchten Marktes läuft mit 30 Tagen. Kombiniert mit Auto-Renew-Kulanzverlängerungen (0-10 Tage) reichen die Gesamt-Wiederherstellungsfenster von 53 Tagen bei GoDaddy bis 70 Tagen bei Porkbun.
Die in So stellen Sie eine abgelaufene Domain wieder her: 4-Phasen-Zeitplan und Registrar-Wiederherstellungskosten dokumentierte Varianz bestimmt das effektive Verlängerungsentscheidungsfenster des Käufers.
Die Umsetzung von Transfersperren folgt der ICANN-Richtlinie mit registrarspezifischen Abweichungen.
Die vierstufige Transfersperren-Taxonomie gilt bei allen ICANN-akkreditierten Registraren:
- ICANN schreibt die 60-Tage-Neuregistrierungssperre und die 60-Tage-Kontaktänderungssperre vor.
- Die Client-Sperre auf Registrar-Ebene (
clientTransferProhibited) wird vom Nutzer kontrolliert. - Die hochsichere Registry Lock erfordert eine Out-of-Band-Verifizierung über die Registry.
Die WHOIS-Datenschutz-Basisstufe ist bei allen 10 untersuchten Registraren kostenlos.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger und GoDaddy enthalten nach jüngsten Branchenänderungen den WHOIS-Basisdatenschutz ohne Zusatzkosten.
GoDaddy berechnet 9,99 $ pro Jahr für die erweiterte Stufe "Full Domain Privacy & Protection" (zusätzliche Funktionen über den Basisdatenschutz hinaus).
Das Datenschutz-per-Default-Muster spiegelt die Branchenkonsolidierung nach der DSGVO (Mai 2018) und die ICANN Temporary Specification zur Veröffentlichung von Registrierungsdaten wider.
Die Preistransparenz variiert zwischen Selbstkosten-, Pauschal- und Aktionsmodellen.
Die Verlängerungspreise sortieren die untersuchten Registrare in vier Modelle:
- Cloudflare betreibt ein Selbstkostenmodell: 10,44 $ pro .com-Jahr, kein Aufschlag auf den Großhandel.
- Porkbun, Dynadot und NameSilo betreiben Pauschalmodelle zu 9,95-10,49 $.
- Namecheap, Squarespace, Name.com und Hover wenden einen moderaten Aufschlag von 12,99-14,99 $ an.
- GoDaddy verwendet Aktionspreise im ersten Jahr (0,01-11,99 $), gefolgt von einer Verlängerung zu 21,99 $.
Die 4-fache Verlängerungskostenspanne summiert sich über mehrjährige Haltezeiten.
Wie unterscheiden sich die Kulanzfristen bei 10 großen Registraren?
Die Kulanzfristen gruppieren sich um 30 Tage bei 9 von 10 untersuchten Registraren. GoDaddy steht als einziger Ausreißer bei 18 Tagen.
Kombiniert mit Auto-Renew-Kulanzverlängerungen reichen die Gesamt-Wiederherstellungsfenster von 53 Tagen bei GoDaddy bis 70 Tagen bei Porkbun. Die Kulanzdauer legt das Verlängerungsfenster zum Standardpreis fest, bevor Rückgewinnungsgebühren anfallen.
| Registrar | Kulanz | Auto-Renew-Kulanz | Gesamtwiederherstellung | .com-Verlängerung | Rückgewinnungsgebühr | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 Tage | 0 Tage | 60 Tage | 10,44 $ (Selbstkosten) | ~40 $ (Selbstkosten) | Kostenlos |
| Porkbun | 30 Tage | 10 Tage | 70 Tage | 10,28 $ (pauschal) | $120 | Kostenlos |
| Dynadot | 30 Tage | 0 Tage | 60 Tage | 10,49 $ (pauschal) | $125-140 | Kostenlos |
| NameSilo | 30 Tage | 0 Tage | 60 Tage | $9.95 | $161-176 | Kostenlos (lebenslang) |
| Namecheap | 30 Tage | 7 Tage | 67 Tage | $13.98 | $160 | Kostenlos |
| Squarespace | 30 Tage | 7 Tage | 67 Tage | 12 $ (pauschal) | $150 | Kostenlos |
| Name.com | 30 Tage | 0 Tage | 60 Tage | $12.99 | $195 | Kostenlos |
| Hover | 30 Tage | 0 Tage | 60 Tage | 14,99 $ (pauschal) | $175 | Kostenlos |
| Hostinger | 30 Tage | k. A. | variiert | $19.99 | $80 | Kostenlos |
| GoDaddy | 18 Tage | 5 Tage | 53 Tage | $21.99 | $179.99 | Basis kostenlos; 9,99 $ Upsell |
GoDaddys 18-tägige Kulanzfrist ist die kürzeste unter den großen US-Registraren.
GoDaddy wendet eine 18-tägige Registrar-Kulanzfrist an, gefolgt von einer 5-tägigen Auto-Renew-Kulanzverlängerung. Das Gesamt-Wiederherstellungsfenster von 53 Tagen ist 17 Tage kürzer als Porkbuns 70-Tage-Fenster.
Die kürzere Kulanzfrist reduziert die Verlängerungsentscheidungszeit des Registranten und erhöht das Risiko eines unbeabsichtigten Ablaufs, das in So stellen Sie eine abgelaufene Domain wieder her: 4-Phasen-Zeitplan und Registrar-Wiederherstellungskosten dokumentiert ist.
Porkbun bietet ein erweitertes Gesamt-Wiederherstellungsfenster von 70 Tagen.
Porkbun betreibt eine 30-tägige Standard-Kulanzfrist zum Verlängerungspreis, gefolgt von einer 10-tägigen Auto-Renew-Kulanzverlängerung, die die Standardpreise bis Tag 40 nach Ablauf hält.
Die standardmäßige 30-tägige Redemption Grace Period läuft dann bei der Registry und erzeugt gemäß der veröffentlichten Porkbun-Wissensdatenbank ein Gesamt-Wiederherstellungsfenster von 70 Tagen.
Die erweiterte Struktur bietet zusätzliche Verlängerungsentscheidungszeit für Registranten, die die anfängliche Ablaufbenachrichtigung verpassen.
Cloudflare und Porkbun führen beim Selbstkosten-/Pauschalpreismodell.
Drei Registrare kombinieren sich zu den niedrigsten 5-Jahres-Gesamtkosten im untersuchten Markt:
- Cloudflare gibt die Verisign-Großhandels-.com-Verlängerungsgebühr direkt an den Kunden zu 10,44 $ pro Jahr weiter.
- Porkbun wendet einen einheitlichen Satz von 10,28 $ über Registrierung und Verlängerung an.
- NameSilo berechnet 9,95 $ mit lebenslangem kostenlosem WHOIS-Datenschutz.
Die Verlängerungspreise von Namecheap liegen nun bei 13,98 $ in der Standardstufe.
Namecheaps veröffentlichte .com-Verlängerungspreise liegen derzeit bei 13,98 $ im Standardangebot, das in Branchenvergleichen dokumentiert ist. Die Verlängerungskosten positionieren Namecheap in der Mittelstufe neben Squarespace (12 $), Name.com (12,99 $) und Hover (14,99 $).
Der Anstieg gegenüber früheren Aktionsverlängerungen unter 11 $ verringerte Namecheaps historischen Preisvorteil gegenüber den kostengünstigsten Registraren.
Die Rückgewinnungsgebühren reichen von ~40 $ bis 195 $ bei den untersuchten Registraren.
Die Registrar-Rückgewinnungsgebühr (die Wiederherstellungsgebühr, sobald eine Domain nach Schließung des Standardfensters in die Redemption Grace Period der Registry eintritt) reicht von ~40 $ bei Cloudflare bis 195 $ bei Name.com.
Cloudflare gibt die 40-$-Verisign-Großhandels-Wiederherstellungsgebühr zum Selbstkostenpreis weiter. Der Rest des untersuchten Marktes steigt von dort an:
- Hostinger 80 $, Porkbun 120 $, Dynadot 125-140 $.
- Squarespace 150 $, Namecheap 160 $, NameSilo 161-176 $.
- Hover 175 $, GoDaddy 179,99 $, Name.com 195 $.
Die vollständige Mechanik der Wiederherstellungsgebühren und die Gesamtsummen pro Registrar sind in So stellen Sie eine abgelaufene Domain wieder her: 4-Phasen-Zeitplan und Registrar-Wiederherstellungskosten und Die Redemption Period (RGP) erklärt dokumentiert.
Wie unterscheidet sich die Auto-Renew-Kulanzfrist zwischen den Registraren?
Die Auto-Renew-Kulanzfrist variiert über 3 Muster. Die Verlängerung legt fest, wie lange der Registrant nach der standardmäßigen 30-tägigen Kulanzfrist die Standard-Verlängerungspreise behält.
- Keine Auto-Renew-Kulanz: Cloudflare, Dynadot, NameSilo, Name.com und Hover.
- Kurze Auto-Renew-Kulanz bei 5-7 Tagen: GoDaddy, Namecheap und Squarespace.
- Erweiterte Auto-Renew-Kulanz bei 10 Tagen: Porkbun.
Die Auto-Renew-Kulanzfrist verlängert das Wiederherstellungsfenster zum Standardpreis.
Die standardmäßige 30-tägige Kulanzfrist bei den Registraren arbeitet unter dem Auto-Renew-Kulanz-Rahmenwerk der ICANN (0-45 Tage nach Ermessen des Registrars).
Die registrarspezifische Auto-Renew-Kulanzverlängerung fügt Tage über das anfängliche 30-tägige Standardfenster hinaus, in denen die Verlängerung weiterhin zum Standardsatz ohne Wiederherstellungsgebühren abgeschlossen wird.
Über die Auto-Renew-Kulanzfrist hinaus geht die Domain in die Redemption Grace Period über, die in Die Redemption Period (RGP) erklärt dokumentiert ist.
Porkbuns 10-tägige Auto-Renew-Kulanzfrist erzeugt die längste Gesamtwiederherstellung.
Porkbun verlängert die Auto-Renew-Kulanzfrist um 10 Tage über den 30-tägigen Standard hinaus. Das 40-tägige Pre-RGP-Fenster plus die 30-tägige RGP ergibt ein Gesamt-Wiederherstellungsfenster von 70 Tagen.
Registranten, die die anfängliche 30-tägige Kulanzfrist verpassen, behalten ein längeres sekundäres Fenster zum Standardpreis, bevor die Rückgewinnungsgebühr anfällt.
Fünf Registrare arbeiten ohne Verlängerung der Auto-Renew-Kulanzfrist.
Cloudflare, Dynadot, NameSilo, Name.com und Hover beenden das Standardpreisfenster bei der 30-Tage-Marke. Nach Tag 30 tritt die Domain in die RGP ein und Wiederherstellungsgebühren fallen an.
Registranten bei diesen Registraren beziehen das Fehlen der Verlängerung in ihren Verlängerungs-Tracking-Workflow ein, der in Domain-Lebenszyklus-Tracking: WHOIS, RDAP und die Workflow-Tools, die jeden Statuscode überwachen dokumentiert ist.
GoDaddys 5-tägige Verlängerung kombiniert sich mit der kürzesten 18-tägigen Kulanzfrist.
GoDaddys 18-tägige Kulanzfrist plus 5-tägige Auto-Renew-Kulanzverlängerung erzeugt ein 23-tägiges Pre-RGP-Fenster. Das Gesamt-Wiederherstellungsfenster von 53 Tagen (23 + 30 RGP) ist das kürzeste unter den untersuchten Registraren.
Betreiber, die bei GoDaddy gehaltene Domains erwerben, planen das Verlängerungs-Tracking mit 7 Tage engeren Margen als bei anderen großen Registraren.
Was verlangt die ICANN ERRP 2024 von jedem Registrar?
Die ICANN Expired Registration Recovery Policy (ERRP), wirksam ab 21. Februar 2024, verlangt von jedem akkreditierten Registrar die Umsetzung der aktualisierten Richtlinie bis zum 21. August 2025. Alle akkreditierten Registrare arbeiten unabhängig von Größe oder Rechtsordnung unter demselben ERRP-Rahmenwerk.
Das Update 2024 modernisiert vier Bereiche:
- Benachrichtigungsanforderungen.
- Wiederherstellungsmechanik.
- Gebührenoffenlegung.
- Registrantenrechte.
Die ERRP 2024 verlangt Benachrichtigungen an mindestens 2 Zeitpunkten vor Ablauf.
Das Rahmenwerk verlangt von jedem akkreditierten Registrar, mindestens 2 Verlängerungsbenachrichtigungen zu senden: etwa 1 Monat vor Ablauf und etwa 1 Woche vor Ablauf.
Registrare übertreffen das Minimum in der dokumentierten Praxis mit Benachrichtigungen an den Tagen 60, 30, 15, 7 und 1.
Die Benachrichtigungskadenz stimmt mit den Warnschwellen überein, die in Domain-Lebenszyklus-Tracking: WHOIS, RDAP und die Workflow-Tools, die jeden Statuscode überwachen dokumentiert sind.
Die RGP bei der Registry bleibt bei allen gTLD-Registries auf 30 Tage.
Die Redemption Grace Period auf der Registry-Ebene arbeitet weiterhin standardmäßig mit 30 Tagen für alle gTLDs, die unter dem Standard-ICANN-Registry-Vertrag operieren. Das RGP-Rahmenwerk ist älter als die ERRP 2024 und bleibt im Update unverändert.
Die RGP-Dauer ist eine von der Registry festgelegte Richtlinie, unabhängig von der oben in Abschnitt H2 dokumentierten Kulanzfrist des Registrars.
Die ERRP 2024 verschärft die Anforderungen an die Gebührenoffenlegung für Registrare.
Das aktualisierte Rahmenwerk verlangt von den Registraren, drei Gebührenarten zum Zeitpunkt der Registrierung offenzulegen:
- Verlängerungsgebühren.
- Verlängerungsgebühren nach Ablauf, sofern sie sich von der Standardverlängerung unterscheiden.
- Rückgewinnungsgebühren.
Die Offenlegung erscheint im veröffentlichten Hilfeartikel des Registrars oder in der Registrierungsvereinbarung. Die Transparenzanforderung stützt die Preismatrix pro Registrar in diesem Artikel.
Die Rechte des eingetragenen Registranten erstrecken sich über das RGP-Fenster.
Die ERRP 2024 bestätigt das Recht des eingetragenen Registranten, eine gelöschte Domain während der 30-tägigen RGP bei der Registry wiederherzustellen. Die Wiederherstellung erfolgt über den Registrar, der die Registrierung gelöscht hat.
Das Recht kann während der RGP nicht an Dritte übertragen werden. Das Rahmenwerk verhindert Drop-Catcher-Erpressungsmuster, die während der Richtlinienüberprüfungen der frühen 2000er-Jahre identifiziert wurden.
Wie ändert sich die 60-Tage-Transfersperre im Jahr 2026?
Die ICANN-82-Abstimmung am 12.-13. März 2025 in Seattle schafft die alte 60-Tage-Transfersperre ab und ersetzt sie durch eine obligatorische 720-Stunden-Sperre (30 Tage) für neu erstellte oder kürzlich transferierte Domains.
Die Abstimmung genehmigte einstimmig einen 163-seitigen Arbeitsgruppenbericht mit 47 Richtlinienempfehlungen. Die Umsetzung läuft über ein 18-monatiges Übergangsfenster, vorbehaltlich der endgültigen Genehmigung durch den ICANN-Vorstand.
ICANN wird seine unbeliebte 60-Tage-Transfersperren-Richtlinie nach einer Abstimmung bei der ICANN 82 in Seattle abschaffen. Die neu genehmigten Änderungen führen zwei neue Sperren ein, die Registrare derzeit nach eigenem Ermessen verhängen.
Die aktualisierte Richtlinie schreibt 720-Stunden-Sperren (30 Tage) für Domains vor, die gerade erstellt oder gerade eingehend transferiert wurden.
Domain Incite · Berichterstattung zur ICANN-82-Abstimmung · März 2025
Die alte 60-Tage-Sperre wird nach 10 Jahren Betrieb abgeschafft.
Die 60-Tage-Transfersperre trat 2016 als Anti-Betrugs-Maßnahme in Kraft, die rasch aufeinanderfolgende Transfers gestohlener Domains verhinderte. Die 10-jährige Betriebsbilanz zeigte, dass die Sperre legitimen Registranten Reibung hinzufügte, ohne einen proportionalen Nutzen bei der Betrugsreduktion.
Die ICANN-82-Abstimmung spiegelt den Branchenkonsens wider, dass 30 Tage den Anti-Betrugs-Zweck mit geringeren Mobilitätskosten erreichen.
Die neue 720-Stunden-Sperre gilt für neu erstellte und transferierte Domains.
Die ersetzende 720-Stunden-Sperre (30 Tage) greift bei der Registrierungserstellung und beim Transferabschluss. Beide Ereignisse lösen die 30-tägige Mobilitätsbeschränkung aus. Die Sperre kann von keinem Registrar unter der ICANN-Richtlinie umgangen werden.
Das neue Rahmenwerk läuft parallel zur bestehenden Client-Sperre auf Registrar-Ebene und Registry Lock auf Registry-Ebene, die später in diesem Artikel dokumentiert werden.
DNS-Missbrauch tritt dem Set der Transferablehnungsgründe im ICANN-82-Rahmenwerk bei.
Das Transfer-Richtlinien-Update 2025 fügt DNS-Missbrauch als zulässigen Transferablehnungsgrund hinzu. Registrare, die Transferanfragen für Domains erhalten, die wegen DNS-Missbrauchs (Malware-Verbreitung, Phishing, Command-and-Control-Infrastruktur) markiert sind, können den Transfer ablehnen, um die Fortsetzung des Missbrauchs zu verhindern.
Die Änderung schließt eine langjährige Lücke, die missbräuchlichen Betreibern erlaubte, sich der Durchsetzung durch Registrar-Hopping zu entziehen.
Massentransfergebühren erhalten eine Obergrenze für große Portfolio-Inhaber.
Die ICANN-82-Abstimmung führt eine Obergrenze für Massentransfergebühren für Portfolios ein, die 50.000 Domains überschreiten. Die Obergrenze schützt große Portfolio-Inhaber vor prohibitiven Transfergebühren, die eine legitime Registrar-Konsolidierung blockieren.
Der genaue Gebührenschwellenwert erscheint im endgültigen Richtlinientext der ICANN GNSO und gilt auf der Registry-Massentransfer-Ebene, die in den Standard-Registry-Verträgen dokumentiert ist.
Welche 4 Arten von Transfersperren verfolgen Betreiber?
Vier verschiedene Transfersperren-Typen gelten in der gTLD-Landschaft. Das Raster unten benennt jeden mit seiner Richtlinienebene und Opt-out-Regel.
Jede Sperre sitzt auf einer anderen Richtlinienebene mit eigenen Opt-out-Regeln und Sicherheitsgarantien. Betreiber, die Domains erwerben, verfolgen alle vier Ebenen in ihrem Transfer-Bereitschafts-Workflow.
1. 60-Tage-ICANN-NEUREGISTRIERUNGssperre
Aktiviert bei der ersten Domain-Registrierung. Verhindert den Transfer zu einem anderen Registrar für 60 Tage. Kein Opt-out verfügbar. Ersetzung durch 720-Stunden-Sperre (30 Tage) gemäß ICANN-82-Abstimmung, Umsetzung ausstehend.
2. 60-Tage-ICANN-KONTAKTÄNDERUNGssperre
Wird bei Änderungen des Registrantennamens, der Organisation oder der E-Mail ausgelöst. Bestimmte Registrare, darunter Name.com und NameSilo, bieten ein Opt-out durch Verifizierung zum Zeitpunkt der Änderung. WHOIS-Datenschutz-Aktualisierungen sind von der Sperre ausgenommen.
3. ClientTransferProhibited (Client-Sperre)
EPP-Statusflag, das vom Registrar nach Ermessen des Kunden gesetzt wird. Standardmäßig AN bei den großen Registraren (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Deaktiviert ausgehende Transferversuche, bis der Kunde es über die Kontoschnittstelle des Registrars AUS schaltet.
4. Registry Lock (hochsicher)
Separate Hochsicherheitsfunktion, die auf der Registry-Ebene arbeitet. Erfordert eine Out-of-Band-Verifizierung (Telefon, Code oder signierte Autorisierung) vor jeder Änderung. Wird von Unternehmen genutzt, die Domain-Assets mit Premium-Wert-Risiko halten.
Die 60-tägige ICANN-Neuregistrierungssperre kann nicht umgangen werden.
Die Sperre greift bei der Registrierungserstellung und verhindert ausgehende Transfers für 60 Kalendertage. Kein Registrar kann die Sperre unter der ICANN-Richtlinie außer Kraft setzen. Der 60-Tage-Zähler startet ab dem exakten Zeitpunkt des Registrierungsabschlusses, nicht ab dem Beginn des ersten Prozesses.
Neu registrierte Domains, die durch Aged-Domain-Operationen erworben werden, sind nicht betroffen, da die Sperre nur für Neuerstellungen gilt.
Die 60-tägige ICANN-Kontaktänderungssperre bietet begrenztes Opt-out bei der Registrierung.
Änderungen des Registrantennamens, der Organisation oder der E-Mail lösen die Sperre aus. Der Registrar fordert den Registranten zum Zeitpunkt der Änderung auf, sie zu akzeptieren oder abzulehnen.
Bestimmte Registrare setzen das Opt-out durch Verifizierung um; andere erzwingen die Sperre ohne Opt-out. WHOIS-Datenschutz-Aktualisierungen sind gemäß den ICANN-Richtlinienklarstellungen von der Sperre ausgenommen.
Das ClientTransferProhibited-Flag wird auf Registrar-Ebene vom Nutzer kontrolliert.
Das EPP-Statusflag ist die Transfersperre auf Registrar-Ebene. Die Voreinstellung ist AN bei den großen Registraren (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) als Sicherheits-Best-Practice.
Der Kunde schaltet das Flag über die Kontoschnittstelle des Registrars AUS, bevor er einen ausgehenden Transfer einleitet. Das Flag arbeitet unabhängig von den ICANN-Richtliniensperren.
Registry Lock arbeitet als höchste Sicherheitsstufe für Domains mit Premium-Wert.
Registry Lock greift auf der Registry-Ebene (Verisign, Identity Digital, PIR) und erfordert eine Out-of-Band-Verifizierung vor jeder Änderung. Es verhindert Domain-Hijacking durch kompromittierte Registrar-Konten, da Änderungen eine Verifizierung über die normale Authentifizierung des Registrars hinaus erfordern.
Inhaber von Premium-Domains und Markenschutz-Betreiber übernehmen Registry Lock als Standardpraxis.
Wie unterscheiden sich Sicherheits- und WHOIS-Richtlinien zwischen den Registraren?
Sicherheits- und WHOIS-Richtlinien variieren über 4 Dimensionen:
- WHOIS-Datenschutz-Voreinstellung: kostenlos bei 9/10 untersuchten Registraren, kostenpflichtig bei GoDaddy.
- 2FA-Unterstützung: TOTP, SMS und Hardware-Schlüssel.
- Registry-Lock-Verfügbarkeit: eine Premium-Funktion.
- DNSSEC-Umsetzung: kostenlos bei Cloudflare und Porkbun, kostenpflichtig oder nicht vorhanden anderswo.
Die kombinierte Sicherheitsstufe legt die Exposition des Betreibers gegenüber Kontokompromittierung und Domain-Hijacking-Risiko fest.
Die WHOIS-Datenschutz-Basisstufe ist bei allen 10 untersuchten Registraren kostenlos.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger und GoDaddy enthalten den WHOIS-Basisdatenschutz ohne Zusatzkosten. NameSilo erweitert das Angebot auf lebenslangen kostenlosen Datenschutz für alle im Besitz befindlichen Domains.
GoDaddy berechnet 9,99 $ pro Domain und Jahr für die Upsell-Stufe "Full Domain Privacy & Protection" mit zusätzlichen Schutzfunktionen. Die Branchen-Grundlinie mit kostenlosem Basisdatenschutz spiegelt die Konsolidierung nach der DSGVO wider.
Die Unterstützung für Hardware-Schlüssel-2FA variiert zwischen den Registraren.
Die Zwei-Faktor-Unterstützung teilt sich über die untersuchten Registrare auf:
- Cloudflare unterstützt TOTP plus Hardware-Schlüssel-2FA (U2F, FIDO2).
- GoDaddy unterstützt TOTP, SMS und Hardware-Schlüssel.
- Namecheap unterstützt TOTP und SMS.
- Porkbun und Dynadot unterstützen TOTP.
Hardware-Schlüssel-2FA ist die branchenempfohlene Grundlinie für Betreiber von Premium-Domains. Sie widersteht den SIM-Swap- und Phishing-Angriffen, die die TOTP- und SMS-Authentifizierung überwinden.
Die Verfügbarkeit von Registry Lock ist auf Enterprise-Dienste beschränkt.
Registry Lock erfordert eine Out-of-Band-Verifizierung bei der Registry und arbeitet als separater kostenpflichtiger Dienst bei den Registraren der Retail-Stufe. Markmonitor, CSC Digital Brand Services und andere Enterprise-Registrare enthalten es als Standardangebot.
Retail-Registrare (GoDaddy, Namecheap und ähnliche) bieten Registry Lock über dedizierte Enterprise-Stufen oder Premium-Support-Pakete an.
Die DNSSEC-Voreinstellung variiert zwischen automatischer und manueller Konfiguration.
Cloudflare aktiviert DNSSEC standardmäßig für Domains, die Cloudflare DNS verwenden. Porkbun unterstützt DNSSEC ohne Zusatzkosten. Andere Registrare setzen es als manuelle Konfiguration über das DNS-Einstellungsfeld um.
Die Varianz betrifft Betreiber, die Domains über gemischte Registrar-Portfolios verwalten, da sich die DNSSEC-Umsetzung je nach DNS-Infrastruktur des Registrars unterscheidet.
Die Branchenkonsens-Shortlist kombiniert Cloudflare und Namecheap für die Mehrheit der Betreiber.
Die Multi-Source-Branchenberichterstattung im Jahr 2026 konvergiert auf Cloudflare plus Namecheap als Registrar-Shortlist für die Mehrheit der Betreiber:
- Cloudflare für langfristige Kosten (Selbstkostenpreise) und Sicherheit (DNSSEC, Hardware-Schlüssel).
- Namecheap für TLD-Breite und Domain-Parking-Infrastruktur.
Cloudflare veröffentlicht eine dedizierte "Alternativen zu Namecheap"-Seite, die die vergleichende Positionierung im Markt bestätigt.
Welche Fragen stellen Inhaber zur Wahl der Registrar-Richtlinien?
Betreiber stellen sechs wiederkehrende Fragen zur Wahl der Registrar-Richtlinien. Sie umfassen die Länge der Kulanzfrist, die vier Transfersperren-Typen, das Timing der 30-Tage-ICANN-Sperre, GoDaddys Stellung 2026, Cloudflares langfristige Einsparungen und das Transferverfahren. Die Karten unten beantworten jede davon.
Q1Welcher Registrar bietet die längste Kulanzfrist für die Wiederherstellung?
Porkbun bietet mit 70 Tagen das längste Gesamt-Wiederherstellungsfenster (30-tägige Kulanz + 10-tägige Auto-Renew-Verlängerung + 30-tägige RGP).
Cloudflare, Dynadot, Name.com und Hover bieten 60 Tage. GoDaddy betreibt mit 53 Tagen das kürzeste (18-tägige Kulanz + 5-tägige Auto-Renew + 30-tägige RGP).
Q2Was ist der Unterschied zwischen der 60-Tage-NEU-Sperre und der KONTAKTÄNDERUNGS-Sperre?
Die 60-Tage-Neuregistrierungssperre aktiviert bei der Domain-Registrierung und kann nicht umgangen werden. Die 60-Tage-Kontaktänderungssperre wird bei Änderungen des Registrantennamens, der Organisation oder der E-Mail ausgelöst und bietet ein Opt-out bei bestimmten Registraren. WHOIS-Datenschutz-Aktualisierungen sind von der Kontaktänderungssperre ausgenommen.
Q3Wann ersetzt die 30-Tage-ICANN-Sperre die 60-Tage-Sperre?
Die ICANN-82-Abstimmung am 12.-13. März 2025 genehmigte die Ersetzung. Die Umsetzung läuft über einen 18-monatigen Übergang, vorbehaltlich der endgültigen Genehmigung durch den ICANN-Vorstand.
Die neue 720-Stunden-Sperre (30 Tage) gilt für neu erstellte oder transferierte Domains. Sie tritt in der gTLD-Landschaft während 2026-2027 in Kraft.
Q4Warum wird GoDaddy 2026 nicht mehr empfohlen?
Das GoDaddy-Nutzungsbedingungs-Update vom Februar 2026 klassifizierte 21 Millionen Kunden als "Business Customers" um und entzog EU-Verbraucherschutzrechte. Die Multi-Source-Branchenberichterstattung 2026 markiert GoDaddy auf Basis der ToS-Änderung als nicht mehr empfohlen für Neuregistrierungen.
Q5Ist Cloudflare langfristig deutlich günstiger als andere Registrare?
Cloudflare betreibt ein Selbstkostenpreismodell ohne Aufschlag auf die Großhandels-Registry-Gebühren. Die .com-Verlängerung zu 10,44 $ pro Jahr liegt unter dem untersuchten Marktdurchschnitt (14-18 $).
Bei 5-Jahres-Haltezeiten summiert sich der Kostenvorteil auf 20-40 $ pro Domain im Vergleich zu Registraren der Mittelstufe.
Q6Wie wechsle ich den Registrar, ohne die Domain zu verlieren?
Der Transfer läuft als fünfstufiges Verfahren ab:
- Entsperren Sie die Domain beim aktuellen Registrar (schalten Sie
clientTransferProhibitedAUS). - Fordern Sie den Auth-Code an (EPP-Transfer-Code).
- Leiten Sie den Transfer beim aufnehmenden Registrar ein.
- Genehmigen Sie die Transferanfrage.
- Warten Sie auf das 5-7-tägige Transferabschluss-Fenster.
Die 60-Tage-Neuregistrierungs- oder Kontaktänderungssperren blockieren den Transfer, wenn sie aktiv sind.
Wie agiert SEO Domains oberhalb der Registrar-Richtlinienebene?
SEO Domains listet über 200.000 kuratierte Aged-Domain-Bestände, die durch ICANN-akkreditiertes Drop-Catching bei der Registry-Freigabe erworben wurden. Käufer erwerben über den Katalog zu Festpreisen und leiten die Bestände nach dem Erwerb zu jedem bevorzugten Registrar.
Der Katalog arbeitet richtlinienunabhängig oberhalb der 18-70-Tage-Kulanzvarianz, der vier Transfersperren-Typen und der Preisspanne über mehrere Registrare.
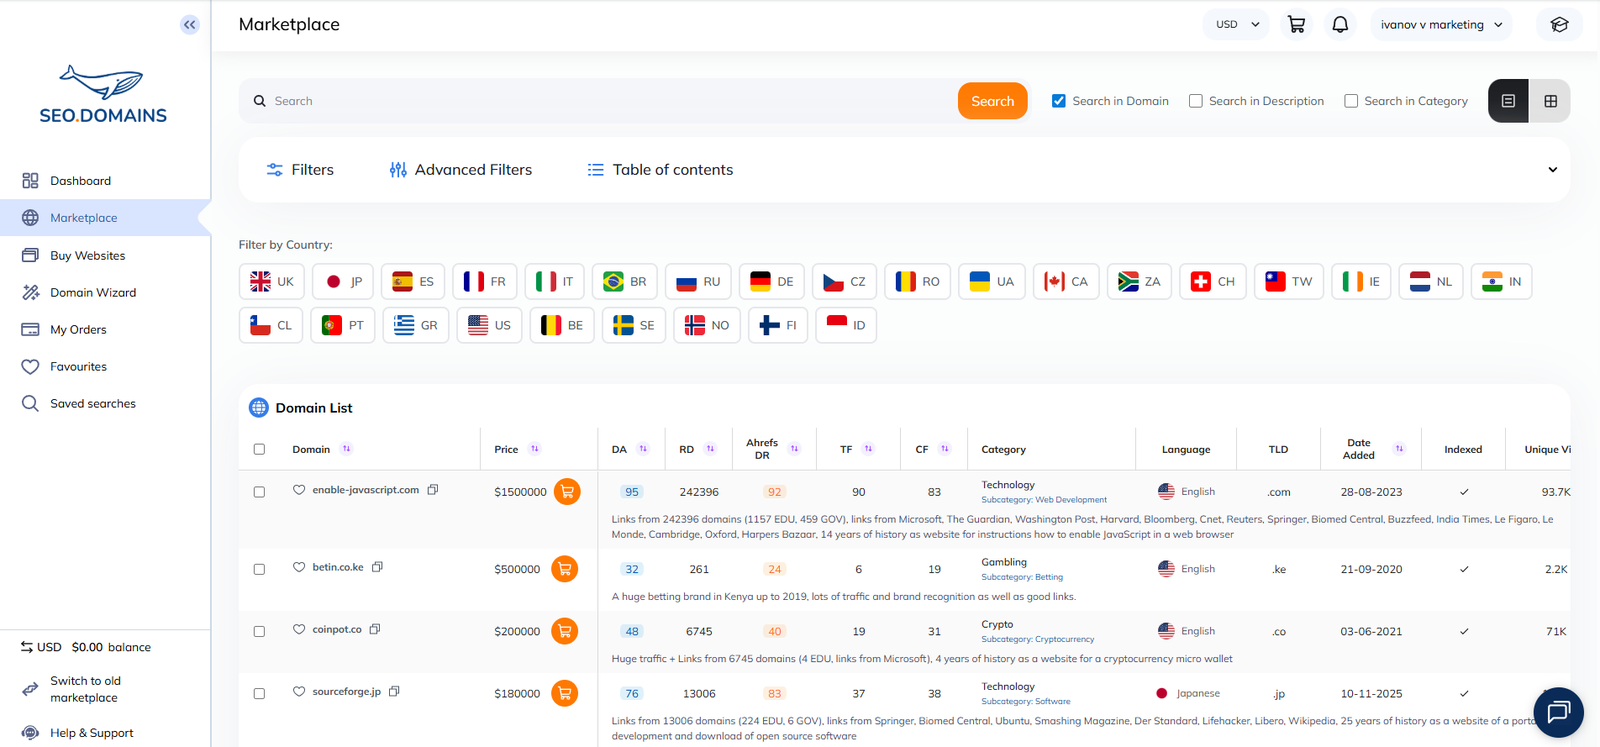
Der Katalog wird durch ICANN-akkreditiertes Drop-Catching bei der Registry-Freigabe erworben.
SEO Domains agiert als Drop-Catching-Marktführer. Der Katalog von über 200.000 Aged-Domains wird durch ICANN-akkreditiertes Drop-Catching zum Zeitpunkt der Registry-Freigabe (Tag 81+) erworben, nachdem das Pending-Delete-Fenster abgeschlossen ist.
Der Akquisitionspunkt sitzt oberhalb der Registrar-Richtlinienebene, da die Registry-Freigabe bei der Registry und nicht beim Registrar erfolgt.
Käufer transferieren nach dem Erwerb zu jedem bevorzugten Registrar.
Die Akquisition erfolgt über einen ICANN-akkreditierten Standard-EPP-Transfer zum gewählten Registrar des Käufers. Käufer wählen den Registrar, der zu ihrer Portfolio-Strategie passt:
- Cloudflare für Selbstkosten-Langzeithaltung.
- Porkbun für das längste Wiederherstellungsfenster.
- NameSilo für lebenslangen kostenlosen WHOIS-Datenschutz.
- Ein Enterprise-Registrar für Registry-Lock-geschützte Premium-Assets.
Der Katalog bindet Käufer nicht an einen bestimmten Registrar.
Gelistete Preise ersetzen den Preisvergleich über mehrere Registrare.
Jede Domain im Katalog trägt einen gelisteten Preis. Käufer vergleichen Preise, Registrierungsverlauf, Domain Authority, Domain Rating, verweisende Domains, Land und thematische Kategorie in einer einzigen Oberfläche.
Die Preisstruktur ersetzt den Multi-Registrar-Vergleich, der über die 10-Registrar-Matrix in diesem Artikel dokumentiert ist.
Der ICANN-akkreditierte Transfer bewahrt den SEO-Wert der Aged-Domain für 301-Redirect-Strategien.
Bei 301-Redirect-Strategien überträgt eine per 301 umgeleitete Aged-Domain die angesammelte Link-Equity an das neue Ziel, wenn der frühere aktive Verlauf thematisch relevant und dokumentiert ist.
Das Analyse-Team von SEO Domains verifiziert die kuratierten Verlaufsdaten, die den Transfer-und-Redirect-Workflow unterstützen, unabhängig davon, welcher Registrar die Zieldomain hält.
Richtlinienunabhängige Akquisition: über 200.000 durchsuchen, überallhin transferieren. Der SEO Domains Katalog listet kuratierte Aged-Domain-Bestände, die durch ICANN-akkreditiertes Drop-Catching oberhalb der Registrar-Richtlinienebene erworben wurden.
Käufer leiten Bestände nach dem Erwerb zu Cloudflare, Porkbun, Namecheap oder jedem anderen ICANN-akkreditierten Registrar. Durchsuchen Sie den SEO Domains Marketplace →

 English
 Español
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית