 SEO erőforrások
 Domainok vásárlása
 Bejelentkezés
 Regisztráció



Hogyan válasszunk megbízható domainregisztrátort: türelmi idők, transzferzárak és ICANN-megfelelőség összehasonlítva 10 regisztrátornál
Egy megbízható domainregisztrátor kiválasztása öt költség- és helyreállítási dimenzió mérlegelését jelenti, ahol a regisztrátori életciklus-szabályzatok eltérnek:
- A türelmi idő hossza a GoDaddy 18 napjától a piac többi részének 30 napjáig terjed.
- Az automatikus megújítási türelmi idő kiterjesztés 0–10 nap között mozog.
- A teljes helyreállítási ablak 53–70 nap között mozog.
- A megújítási árazás $9.95–$21.99 kiskereskedelmi áron fut.
- A visszaváltási díjak ~$40 önköltségi ártól (Cloudflare) $195-ig (Name.com) futnak, amint egy domain belép a registry Redemption Grace Period szakaszába.
Az ICANN ERRP 2024 keretrendszer 2025. augusztus 21-ig írja elő a regisztrátori megvalósítást.
Az ICANN 82 szavazás (2025. március 12–13.) megszünteti a hagyományos 60 napos transzferzárat, és 720 órás (30 napos) zárat vezet be az újonnan létrehozott vagy átvitt domainekre.
Ma négy különálló transzferzár-típus működik: ICANN 60 napos új regisztrációs, ICANN 60 napos kapcsolat-módosítási, regisztrátori Client zár és magas biztonságú Registry Lock.
A SEO Domains a 200,000+ öregített domain katalógust a regisztrátori szabályzatréteg felett működteti: a vásárlók ICANN-akkreditált transzferen keresztül szereznek be, és a vásárlás után bármely preferált regisztrátorhoz irányítják a készletet.
Mitől lesz egy domainregisztrátor megbízható az életciklus-szabályzat terén?
Egy megbízható domainregisztrátort 8 életciklus-szabályzati dimenzió mentén mérünk, amelyek a beszerzési és tulajdonlási döntéseket alakítják. Az alábbi címkék mind a nyolcat megnevezik, a türelmi idő hosszától a biztonsági szintig.
Az eltérés 17 napos szórást eredményez a helyreállítási ablakokban és 4-szeres szórást a megújítási költségekben.
A türelmi idők eltérése 17 napos beszerzési szórást eredményez.
A GoDaddy 18 napos türelmi időt működtet; a vizsgált piac többi része 30 napot. Az automatikus megújítási türelmi idő kiterjesztésekkel (0–10 nap) kombinálva a teljes helyreállítási ablakok a GoDaddy 53 napjától a Porkbun 70 napjáig terjednek.
A Hogyan állítsunk helyre egy lejárt domaint: 4 fázisú idővonal és regisztrátori helyreállítási költségek cikkben dokumentált eltérés határozza meg a vásárló tényleges megújítási döntési ablakát.
A transzferzárak megvalósítása az ICANN-szabályzatot követi, regisztrátoronkénti eltérésekkel.
A négyszintű transzferzár-taxonómia minden ICANN-akkreditált regisztrátornál működik:
- Az ICANN előírja a 60 napos új regisztrációs zárat és a 60 napos kapcsolat-módosítási zárat.
- A regisztrátor szintű Client zár (
clientTransferProhibited) a felhasználó által vezérelt. - A magas biztonságú Registry Lock sávon kívüli ellenőrzést igényel a registry-n keresztül.
A WHOIS-adatvédelem alapszintje mind a 10 vizsgált regisztrátornál ingyenes.
A Cloudflare, a Porkbun, a Dynadot, a NameSilo, a Namecheap, a Squarespace, a Name.com, a Hover, a Hostinger és a GoDaddy a legutóbbi iparági változásokat követően külön költség nélkül tartalmazza az alap WHOIS-adatvédelmet.
A GoDaddy évi $9.99-t számít fel a bővített szintű „Full Domain Privacy & Protection" csomagért (az alapvédelmen túlmutató extra funkciók).
Az alapértelmezett adatvédelem mintázata a GDPR utáni (2018. május) iparági konszolidációt és az ICANN regisztrációsadat-közzétételre vonatkozó Temporary Specification rendelkezését tükrözi.
Az árazás átláthatósága eltér az önköltségi, az egységáras és a promóciós modellek között.
A megújítási árazás négy modellbe sorolja a vizsgált regisztrátorokat:
- A Cloudflare önköltségi modellt futtat: $10.44 .com-évenként, felár nélkül a nagykereskedelmi árra.
- A Porkbun, a Dynadot és a NameSilo egységáras modellt futtat $9.95–$10.49 áron.
- A Namecheap, a Squarespace, a Name.com és a Hover mérsékelt felárat alkalmaz $12.99–$14.99 áron.
- A GoDaddy promóciós első éves árazást használ ($0.01–$11.99), amelyet $21.99-os megújítás követ.
A 4-szeres megújításiköltség-szórás a többéves tartások során halmozódik.
Hogyan viszonyulnak egymáshoz a türelmi idők 10 nagy regisztrátornál?
A türelmi idők a 10 vizsgált regisztrátorból 9-nél 30 nap körül csoportosulnak. A GoDaddy az egyetlen kilógó érték 18 nappal.
Az automatikus megújítási türelmi idő kiterjesztésekkel kombinálva a teljes helyreállítási ablakok a GoDaddy 53 napjától a Porkbun 70 napjáig terjednek. A türelmi idő hossza meghatározza a standard árú megújítási ablakot, mielőtt a visszaváltási díjak életbe lépnének.
| Regisztrátor | Türelmi idő | Automatikus megújítási türelmi idő | Teljes helyreállítás | .com megújítás | Visszaváltási díj | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 nap | 0 nap | 60 nap | $10.44 (önköltségi) | ~$40 (önköltségi) | Ingyenes |
| Porkbun | 30 nap | 10 nap | 70 nap | $10.28 (egységáras) | $120 | Ingyenes |
| Dynadot | 30 nap | 0 nap | 60 nap | $10.49 (egységáras) | $125-140 | Ingyenes |
| NameSilo | 30 nap | 0 nap | 60 nap | $9.95 | $161-176 | Ingyenes (élettartamon át) |
| Namecheap | 30 nap | 7 nap | 67 nap | $13.98 | $160 | Ingyenes |
| Squarespace | 30 nap | 7 nap | 67 nap | $12 (egységáras) | $150 | Ingyenes |
| Name.com | 30 nap | 0 nap | 60 nap | $12.99 | $195 | Ingyenes |
| Hover | 30 nap | 0 nap | 60 nap | $14.99 (egységáras) | $175 | Ingyenes |
| Hostinger | 30 nap | n/a | változó | $19.99 | $80 | Ingyenes |
| GoDaddy | 18 nap | 5 nap | 53 nap | $21.99 | $179.99 | Ingyenes alap; $9.99 felár |
A GoDaddy 18 napos türelmi ideje a legrövidebb a nagy amerikai regisztrátorok körében.
A GoDaddy 18 napos regisztrátori türelmi időt alkalmaz, amelyet 5 napos automatikus megújítási türelmi idő kiterjesztés követ. Az 53 napos teljes helyreállítási ablak 17 nappal rövidebb, mint a Porkbun 70 napos ablaka.
A rövidebb türelmi idő csökkenti a regisztráns megújítási döntési idejét, és növeli a nem szándékos lejárat kockázatát, amint azt a Hogyan állítsunk helyre egy lejárt domaint: 4 fázisú idővonal és regisztrátori helyreállítási költségek dokumentálja.
A Porkbun kiterjesztett, 70 napos teljes helyreállítási ablakot kínál.
A Porkbun 30 napos standard türelmi időt működtet megújítási áron, amelyet 10 napos automatikus megújítási türelmi idő kiterjesztés követ, amely a standard árazást a lejárat utáni 40. napig tartja fenn.
Ezután a standard 30 napos Redemption Grace Period fut a registry-nél, ami a közzétett Porkbun tudásbázis szerint 70 napos teljes helyreállítási ablakot eredményez.
A kiterjesztett struktúra további megújítási döntési időt biztosít azoknak a regisztránsoknak, akik lemaradnak a kezdeti lejárati értesítésről.
A Cloudflare és a Porkbun vezet az önköltségi / egységáras árazási modellben.
Három regisztrátor együttesen adja a legalacsonyabb 5 éves összköltséget a vizsgált piacon:
- A Cloudflare a Verisign nagykereskedelmi .com megújítási díját közvetlenül továbbadja az ügyfélnek évi $10.44-en.
- A Porkbun egységes $10.28-os díjat alkalmaz a regisztrációra és a megújításra.
- A NameSilo $9.95-t számít fel élettartamon át tartó ingyenes WHOIS-adatvédelemmel.
A Namecheap megújítási ára a standard kategóriában immár $13.98.
A Namecheap közzétett .com megújítási ára jelenleg $13.98 a standard kínálatban, amint azt az iparági összehasonlítások dokumentálják. A megújítási költség a Namecheap-et a középkategóriába pozicionálja a Squarespace ($12), a Name.com ($12.99) és a Hover ($14.99) mellett.
A korábbi $11 alatti promóciós megújításokról való emelkedés szűkítette a Namecheap történelmi árelőnyét a legalacsonyabb költségű regisztrátorokkal szemben.
A visszaváltási díjak ~$40 és $195 között mozognak a vizsgált regisztrátoroknál.
A regisztrátori visszaváltási díj (a helyreállítási díj, amint egy domain belép a registry Redemption Grace Period szakaszába, miután a standard ablak lezárult) ~$40-tól (Cloudflare) $195-ig (Name.com) terjed.
A Cloudflare a $40-os Verisign nagykereskedelmi helyreállítási díjat önköltségi áron adja tovább. A vizsgált piac többi része innen emelkedik:
- Hostinger $80, Porkbun $120, Dynadot $125–140.
- Squarespace $150, Namecheap $160, NameSilo $161–176.
- Hover $175, GoDaddy $179.99, Name.com $195.
A teljes helyreállításidíj-mechanika és a regisztrátoronkénti összegek a Hogyan állítsunk helyre egy lejárt domaint: 4 fázisú idővonal és regisztrátori helyreállítási költségek és a A visszaváltási időszak (RGP) magyarázata cikkekben van dokumentálva.
Miben tér el az automatikus megújítási türelmi idő az egyes regisztrátoroknál?
Az automatikus megújítási türelmi idő 3 mintázat szerint változik. A kiterjesztés meghatározza, hogy a standard 30 napos türelmi idő után meddig tartja meg a regisztráns a standard megújítási árazást.
- Nincs automatikus megújítási türelmi idő: Cloudflare, Dynadot, NameSilo, Name.com és Hover.
- Rövid automatikus megújítási türelmi idő 5–7 nappal: GoDaddy, Namecheap és Squarespace.
- Kiterjesztett automatikus megújítási türelmi idő 10 nappal: Porkbun.
Az automatikus megújítási türelmi idő meghosszabbítja a standard árazású helyreállítási ablakot.
A regisztrátoroknál a standard 30 napos türelmi idő az ICANN automatikus megújítási türelmi idő keretrendszere alatt működik (0–45 nap a regisztrátor belátása szerint).
A regisztrátor-specifikus automatikus megújítási türelmi idő kiterjesztés napokat ad hozzá a kezdeti 30 napos standard ablakon túl, amely alatt a megújítás továbbra is a standard áron, helyreállítási díjak nélkül teljesül.
Az automatikus megújítási türelmi időn túl a domain a A visszaváltási időszak (RGP) magyarázata cikkben dokumentált Redemption Grace Period szakaszba lép.
A Porkbun 10 napos automatikus megújítási türelmi ideje adja a leghosszabb teljes helyreállítást.
A Porkbun 10 nappal meghosszabbítja az automatikus megújítási türelmi időt a 30 napos standardon túl. A 40 napos RGP előtti ablak plusz a 30 napos RGP 70 napos teljes helyreállítási ablakot ad.
Azok a regisztránsok, akik lemaradnak a kezdeti 30 napos türelmi időről, hosszabb másodlagos ablakot tartanak meg standard árazással, mielőtt a visszaváltási díj életbe lépne.
Öt regisztrátor automatikus megújítási türelmi idő kiterjesztése nélkül működik.
A Cloudflare, a Dynadot, a NameSilo, a Name.com és a Hover a standard árú ablakot a 30. napi jelzésnél zárja le. A 30. nap után a domain belép az RGP-be, és helyreállítási díjak lépnek életbe.
Az ezeknél a regisztrátoroknál lévő regisztránsok a kiterjesztés hiányát beépítik a megújítási nyomonkövetési munkafolyamatukba, amint azt a Domain-életciklus nyomon követése: WHOIS, RDAP és a munkafolyamat-eszközök, amelyek minden állapotkódot figyelnek dokumentálja.
A GoDaddy 5 napos kiterjesztése a legrövidebb, 18 napos türelmi idővel párosul.
A GoDaddy 18 napos türelmi ideje plusz az 5 napos automatikus megújítási türelmi idő kiterjesztés 23 napos RGP előtti ablakot eredményez. Az 53 napos teljes helyreállítási ablak (23 + 30 RGP) a legrövidebb a vizsgált regisztrátorok körében.
A GoDaddy-nél tartott domaineket beszerző operátorok 7 nappal szűkebb határidőkkel tervezik a megújítás nyomon követését, mint más nagy regisztrátoroknál.
Mit ír elő az ICANN 2024-es ERRP minden regisztrátor számára?
Az ICANN Expired Registration Recovery Policy (ERRP), amely 2024. február 21-én lépett hatályba, minden akkreditált regisztrátort kötelez a frissített szabályzat 2025. augusztus 21-ig történő megvalósítására. Minden akkreditált regisztrátor ugyanazon ERRP-keretrendszer alatt működik, mérettől vagy joghatóságtól függetlenül.
A 2024-es frissítés négy területet korszerűsít:
- Értesítési követelmények.
- Helyreállítási mechanika.
- Díjközlés.
- Regisztránsi jogok.
Az ERRP 2024 legalább 2 időpontban ír elő értesítést a lejárat előtt.
A keretrendszer minden akkreditált regisztrátort kötelez legalább 2 megújítási értesítés elküldésére: körülbelül 1 hónappal a lejárat előtt és körülbelül 1 héttel a lejárat előtt.
A regisztrátorok a dokumentált gyakorlatban túllépik a minimumot: 60, 30, 15, 7 és 1 napos értesítésekkel.
Az értesítési ütem összhangban van a Domain-életciklus nyomon követése: WHOIS, RDAP és a munkafolyamat-eszközök, amelyek minden állapotkódot figyelnek cikkben dokumentált riasztási küszöbökkel.
A regisztrátori RGP minden gTLD-regisztrátornál 30 nap marad.
A registry rétegben lévő Redemption Grace Period továbbra is 30 napos standardon működik minden gTLD esetében, amely a standard ICANN registry-megállapodás alatt működik. Az RGP-keretrendszer megelőzi az ERRP 2024-et, és a frissítésben változatlan marad.
Az RGP hossza a registry által meghatározott szabályzat, amely független a regisztrátor türelmi idejétől, amelyet a fenti H2 szakasz dokumentál.
Az ERRP 2024 szigorítja a regisztrátorok díjközlési követelményeit.
A frissített keretrendszer arra kötelezi a regisztrátorokat, hogy három díjtípust közöljenek a regisztráció időpontjában:
- Megújítási díjak.
- Lejárat utáni megújítási díjak, ahol eltérnek a standard megújítástól.
- Visszaváltási díjak.
A közlés a regisztrátor közzétett súgócikkében vagy a regisztrációs megállapodásban jelenik meg. Az átláthatósági követelmény alátámasztja a jelen cikkben szereplő regisztrátoronkénti árazási mátrixot.
A nyilvántartott regisztráns jogai kiterjednek az RGP-ablakra.
Az ERRP 2024 megerősíti a nyilvántartott regisztráns jogát arra, hogy visszaállítson egy törölt domaint a registry-nél lévő 30 napos RGP alatt. A helyreállítás azon a regisztrátoron keresztül teljesül, amely törölte a regisztrációt.
A jog nem ruházható át harmadik félre az RGP alatt. A keretrendszer megakadályozza a 2000-es évek eleji szabályzatfelülvizsgálatok során azonosított drop-catcher zsarolási mintázatokat.
Hogyan változik a 60 napos transzferzár 2026-ban?
Az ICANN 82 szavazás 2025. március 12–13-án Seattle-ben megszünteti a hagyományos 60 napos transzferzárat, és 720 órás (30 napos) kötelező zárral váltja fel az újonnan létrehozott vagy nemrég átvitt domaineken.
A szavazás egyhangúlag jóváhagyott egy 163 oldalas munkacsoporti jelentést, amely 47 szabályzati ajánlást tartalmaz. A megvalósítás egy 18 hónapos átmeneti ablakon keresztül fut, az ICANN Igazgatóság végső jóváhagyására várva.
Az ICANN a jelek szerint megszünteti népszerűtlen 60 napos transzferzár szabályzatát, egy Seattle-ben tartott ICANN 82 szavazást követően. Az újonnan jóváhagyott változások két új zárat vezetnek be, amelyeket a regisztrátorok jelenleg saját belátásuk szerint alkalmaznak.
A frissített szabályzat 720 órás (30 napos) zárat ír elő azokon a domaineken, amelyeket éppen most hoztak létre vagy éppen most transzferáltak be.
Domain Incite · ICANN 82 szavazás tudósítás · 2025. március
A hagyományos 60 napos zár 10 évnyi működés után kivezetésre kerül.
A 60 napos transzferzár 2016-ban lépett hatályba csalásellenes intézkedésként, amely megakadályozta a lopott domainek gyors, egymást követő transzfereit. A 10 éves működési tapasztalat azt mutatta, hogy a zár arányos csaláscsökkentési haszon nélkül adott hozzá jogszerű regisztránsi súrlódást.
Az ICANN 82 szavazás azt az iparági konszenzust tükrözi, hogy 30 nap kevesebb mobilitási költséggel éri el a csalásellenes célt.
Az új 720 órás zár az újonnan létrehozott és átvitt domainekre vonatkozik.
A helyettesítő 720 órás (30 napos) zár a regisztráció létrehozásakor és a transzfer befejeződésekor kapcsolódik. Mindkét esemény kiváltja a 30 napos mobilitási korlátozást. A zárat egyetlen regisztrátor sem kerülheti meg az ICANN-szabályzat szerint.
Az új keretrendszer párhuzamosan fut a meglévő regisztrátor szintű Client zárral és registry szintű Registry Lock-kal, amelyeket a jelen cikk később dokumentál.
A DNS-visszaélés bekerül a transzfermegtagadási okok közé az ICANN 82 keretrendszerében.
A 2025-ös transzferszabályzat-frissítés a DNS-visszaélést megengedett transzfermegtagadási okként adja hozzá. A DNS-visszaélés (kártevőterjesztés, adathalászat, parancs- és vezérlő-infrastruktúra) miatt megjelölt domainek transzferkérelmét megkapó regisztrátorok megtagadhatják a transzfert a visszaélés folytatásának megakadályozása érdekében.
A változás bezár egy régóta fennálló kiskaput, amely lehetővé tette a visszaélő operátorok számára, hogy regisztrátorok közötti ugrálással kikerüljék a jogérvényesítést.
A tömeges transzferdíjakra felső korlát vonatkozik a nagy portfóliótulajdonosok esetében.
Az ICANN 82 szavazás felső korlátot vezet be a tömeges transzferdíjakra az 50,000 domaint meghaladó portfóliók esetében. A korlát megvédi a nagy portfóliótulajdonosokat a jogszerű regisztrátori konszolidációt akadályozó, tiltó mértékű transzferdíjaktól.
A pontos díjküszöb az ICANN GNSO végleges szabályzatszövegében jelenik meg, és a standard registry-megállapodásokban dokumentált registry tömeges transzfer rétegben érvényesül.
Mi az a 4 transzferzár-típus, amelyet az operátorok nyomon követnek?
Négy különálló transzferzár-típus működik a gTLD-tájban. Az alábbi rács mindegyiket megnevezi a szabályzatrétegével és kimaradási szabályával együtt.
Mindegyik zár egy másik szabályzatrétegben helyezkedik el, saját kimaradási szabályokkal és biztonsági garanciákkal. A domaineket beszerző operátorok mind a négy réteget nyomon követik a transzferkészültségi munkafolyamatukban.
1. ICANN 60 napos ÚJ regisztrációs zár
A kezdeti domainregisztrációkor aktiválódik. 60 napig megakadályozza a más regisztrátorhoz való transzfert. Nincs kimaradási lehetőség. Az ICANN 82 szavazás szerint 720 órás (30 napos) zárral cserélik le, a megvalósítás függőben.
2. ICANN 60 napos KAPCSOLAT-MÓDOSÍTÁSI zár
A regisztráns nevének, szervezetének vagy e-mail-címének módosításakor lép működésbe. Bizonyos regisztrátorok, köztük a Name.com és a NameSilo, kimaradási lehetőséget kínálnak a módosításkor történő ellenőrzés révén. A WHOIS-adatvédelmi frissítések mentesülnek a zár alól.
3. ClientTransferProhibited (Client zár)
A regisztrátor által az ügyfél belátása szerint beállított EPP-állapotjelző. A nagy regisztrátoroknál alapból BE (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Letiltja a kimenő transzferkísérleteket, amíg az ügyfél KI nem kapcsolja a regisztrátor fiókfelületén keresztül.
4. Registry Lock (magas biztonságú)
Különálló, magas biztonságú funkció, amely a registry rétegben működik. Bármely módosítás előtt sávon kívüli ellenőrzést (telefon, kód vagy aláírt felhatalmazás) igényel. Olyan vállalatok használják, amelyek prémium értékű kockázatnak kitett domain-eszközöket tartanak.
Az ICANN 60 napos új regisztrációs zárja nem kerülhető meg.
A zár a regisztráció létrehozásakor kapcsolódik, és 60 naptári napig megakadályozza a kimenő transzfert. Egyetlen regisztrátor sem írhatja felül a zárat az ICANN-szabályzat szerint. A 60 napos számláló a regisztráció pontos befejezési idejétől indul, nem a kezdeti folyamat indulásától.
Az öregített domain műveleteken keresztül beszerzett újonnan regisztrált domaineket ez nem érinti, mert a zár csak a friss létrehozásokra vonatkozik.
Az ICANN 60 napos kapcsolat-módosítási zárja korlátozott kimaradási lehetőséget kínál a regisztrációkor.
A regisztráns nevének, szervezetének vagy e-mail-címének módosítása kiváltja a zárat. A regisztrátor a módosításkor felszólítja a regisztránst, hogy fogadja el vagy utasítsa el azt.
Bizonyos regisztrátorok ellenőrzéssel valósítják meg a kimaradási lehetőséget; mások kimaradási lehetőség nélkül érvényesítik a zárat. A WHOIS-adatvédelmi frissítések az ICANN-szabályzat pontosításai szerint mentesülnek a zár alól.
A ClientTransferProhibited jelző a felhasználó által vezérelhető a regisztrátori rétegben.
Az EPP-állapotjelző a regisztrátor szintű transzferzár. Az alapbeállítás BE a nagy regisztrátoroknál (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) biztonsági bevált gyakorlatként.
Az ügyfél a regisztrátor fiókfelületén keresztül KI-kapcsolja a jelzőt, mielőtt kimenő transzfert kezdeményezne. A jelző az ICANN-szabályzati záraktól függetlenül működik.
A Registry Lock a legmagasabb biztonsági szintként működik a prémium értékű domainek esetében.
A Registry Lock a registry rétegben (Verisign, Identity Digital, PIR) kapcsolódik, és bármely módosítás előtt sávon kívüli ellenőrzést igényel. Megakadályozza a domain-eltérítést a feltört regisztrátori fiókokon keresztül, mert a módosítások a regisztrátor szokásos hitelesítésén túli ellenőrzést igényelnek.
A prémium domainek tulajdonosai és a márkavédelmi operátorok bevált gyakorlatként alkalmazzák a Registry Lock-ot.
Miben térnek el a biztonsági és WHOIS-szabályzatok az egyes regisztrátoroknál?
A biztonsági és WHOIS-szabályzatok 4 dimenzió mentén változnak:
- WHOIS-adatvédelem alapértelmezés: ingyenes a 10-ből 9 vizsgált regisztrátornál, fizetős a GoDaddy-nél.
- 2FA-támogatás: TOTP, SMS és hardverkulcsok.
- Registry Lock elérhetőség: prémium funkció.
- DNSSEC megvalósítás: ingyenes a Cloudflare-nél és a Porkbunnál, fizetős vagy hiányzó máshol.
A kombinált biztonsági szint határozza meg az operátor kitettségét a fiókfeltörés és a domain-eltérítés kockázatának.
A WHOIS-adatvédelem alapszintje mind a 10 vizsgált regisztrátornál ingyenes.
A Cloudflare, a Porkbun, a Dynadot, a NameSilo, a Namecheap, a Squarespace, a Name.com, a Hover, a Hostinger és a GoDaddy külön költség nélkül tartalmazza az alap WHOIS-adatvédelmet. A NameSilo az összes birtokolt domainre kiterjeszti az ajánlatot élettartamon át tartó ingyenes adatvédelemmel.
A GoDaddy domainenként évi $9.99-t számít fel a további védelmi funkciókat tartalmazó „Full Domain Privacy & Protection" felárcsomagért. Az alap-adatvédelem-ingyenes iparági alapérték a GDPR utáni konszolidációt tükrözi.
A hardverkulcsos 2FA-támogatás regisztrátoronként eltér.
A kétfaktoros támogatás megoszlik a vizsgált regisztrátorok között:
- A Cloudflare támogatja a TOTP plusz hardverkulcsos 2FA-t (U2F, FIDO2).
- A GoDaddy támogatja a TOTP-t, az SMS-t és a hardverkulcsokat.
- A Namecheap támogatja a TOTP-t és az SMS-t.
- A Porkbun és a Dynadot támogatja a TOTP-t.
A hardverkulcsos 2FA az iparilag ajánlott alapérték a prémium domain operátorok számára. Ellenáll a SIM-csere és adathalász támadásoknak, amelyek legyőzik a TOTP- és SMS-hitelesítést.
A Registry Lock elérhetősége a vállalati szintű szolgáltatásokra korlátozódik.
A Registry Lock sávon kívüli ellenőrzést igényel a registry-nél, és a kiskereskedelmi szintű regisztrátoroknál külön fizetős szolgáltatásként működik. A Markmonitor, a CSC Digital Brand Services és más vállalati regisztrátorok standard ajánlatként tartalmazzák.
A kiskereskedelmi regisztrátorok (GoDaddy, Namecheap és hasonlók) dedikált vállalati szinteken vagy prémium támogatási csomagokon keresztül kínálják a Registry Lock-ot.
A DNSSEC alapbeállítása az automatikus és a kézi konfiguráció között váltakozik.
A Cloudflare alapból engedélyezi a DNSSEC-et a Cloudflare DNS-t használó domainekhez. A Porkbun külön költség nélkül támogatja a DNSSEC-et. Más regisztrátorok kézi konfigurációként valósítják meg a DNS-beállítások panelen keresztül.
Az eltérés érinti a vegyes regisztrátorú portfóliókon átívelő domaineket kezelő operátorokat, mert a DNSSEC megvalósítása regisztrátoronként eltér a DNS-infrastruktúrától függően.
Az iparági konszenzusos rövidlista a Cloudflare-t és a Namecheap-et kombinálja az operátorok többsége számára.
A 2026-os több forrásból származó iparági lefedettség a Cloudflare plusz Namecheap párosban ér egyet mint az operátorok többsége számára szóló regisztrátori rövidlista:
- Cloudflare a hosszú távú költséghez (önköltségi árazás) és a biztonsághoz (DNSSEC, hardverkulcsok).
- Namecheap a TLD-szélességhez és a domain-parkoltatási infrastruktúrához.
A Cloudflare külön „alternatives to Namecheap" oldalt tesz közzé, amely megerősíti az összehasonlító pozicionálást a piacon.
Milyen kérdéseket tesznek fel a tulajdonosok a regisztrátori szabályzat kiválasztásáról?
Az operátorok hat visszatérő kérdést vetnek fel a regisztrátori szabályzat kiválasztásáról. Ezek a türelmi idő hosszát, a négy transzferzár-típust, az ICANN 30 napos zár időzítését, a GoDaddy 2026-os megítélését, a Cloudflare hosszú távú megtakarításait és a transzfereljárást ölelik fel. Az alábbi kártyák mindegyikre választ adnak.
Q1Melyik regisztrátor kínálja a leghosszabb türelmi időt a helyreállításhoz?
A Porkbun kínálja a leghosszabb teljes helyreállítási ablakot 70 nappal (30 napos türelmi idő + 10 napos automatikus megújítási kiterjesztés + 30 napos RGP).
A Cloudflare, a Dynadot, a Name.com és a Hover 60 napot kínál. A GoDaddy a legrövidebbet működteti 53 nappal (18 napos türelmi idő + 5 napos automatikus megújítás + 30 napos RGP).
Q2Mi a különbség a 60 napos ÚJ zár és a KAPCSOLAT-MÓDOSÍTÁSI zár között?
A 60 napos ÚJ regisztrációs zár a domainregisztrációkor aktiválódik, és nem kerülhető meg. A 60 napos KAPCSOLAT-MÓDOSÍTÁSI zár a regisztráns nevének, szervezetének vagy e-mail-címének módosításakor lép működésbe, és bizonyos regisztrátoroknál kimaradási lehetőséget kínál. A WHOIS-adatvédelmi frissítések mentesülnek a kapcsolat-módosítási zár alól.
Q3Mikor váltja fel az ICANN 30 napos zár a 60 napos zárat?
Az ICANN 82 szavazás 2025. március 12–13-án jóváhagyta a cserét. A megvalósítás egy 18 hónapos átmeneten keresztül fut, az ICANN Igazgatóság végső jóváhagyására várva.
Az új 720 órás (30 napos) zár az újonnan létrehozott vagy átvitt domainekre vonatkozik. 2026–2027 folyamán lép hatályba a gTLD-tájban.
Q4Miért nem ajánlott többé a GoDaddy 2026-ban?
A 2026. februári GoDaddy Terms of Service frissítés 21 millió ügyfelet átsorolt „Business Customers" kategóriába, és megvonta az EU fogyasztóvédelmi jogait. A 2026-os több forrásból származó iparági lefedettség a ToS-változás alapján a GoDaddy-t új regisztrációkhoz többé nem ajánlottként jelöli meg.
Q5Hosszú távon érdemben olcsóbb-e a Cloudflare a többi regisztrátornál?
A Cloudflare önköltségi árazási modellt működtet, a registry nagykereskedelmi díjaira való felár nélkül. A .com megújítás évi $10.44-en alacsonyabb, mint a vizsgált piaci átlag ($14–$18).
5 éves tartások esetén a költségelőny domainenként $20–$40 megtakarításra halmozódik a középkategóriás regisztrátorokhoz képest.
Q6Hogyan váltsak regisztrátort a domain elvesztése nélkül?
A transzfer öt lépéses eljárásként fut:
- Oldja fel a domaint a jelenlegi regisztrátornál (kapcsolja KI a
clientTransferProhibited-et). - Kérje az auth kódot (EPP transzferkód).
- Kezdeményezze a transzfert a fogadó regisztrátornál.
- Hagyja jóvá a transzferkérelmet.
- Várja ki az 5–7 napos transzferbefejezési ablakot.
A 60 napos új regisztrációs vagy kapcsolat-módosítási zárak blokkolják a transzfert, ha aktívak.
Hogyan működik a SEO Domains a regisztrátori szabályzatréteg felett?
A SEO Domains 200,000+ gondosan válogatott, ICANN-akkreditált drop-catching révén beszerzett öregített domain készletet kínál a regisztrátori kiadáskor. A vásárlók a katalóguson keresztül fix áron szereznek be, és a beszerzés után bármely preferált regisztrátorhoz irányítják a készletet.
A katalógus szabályzatfüggetlenül működik a 18–70 napos türelmi idő eltérés, a négy transzferzár-típus és a több regisztrátor közötti árazási szórás felett.
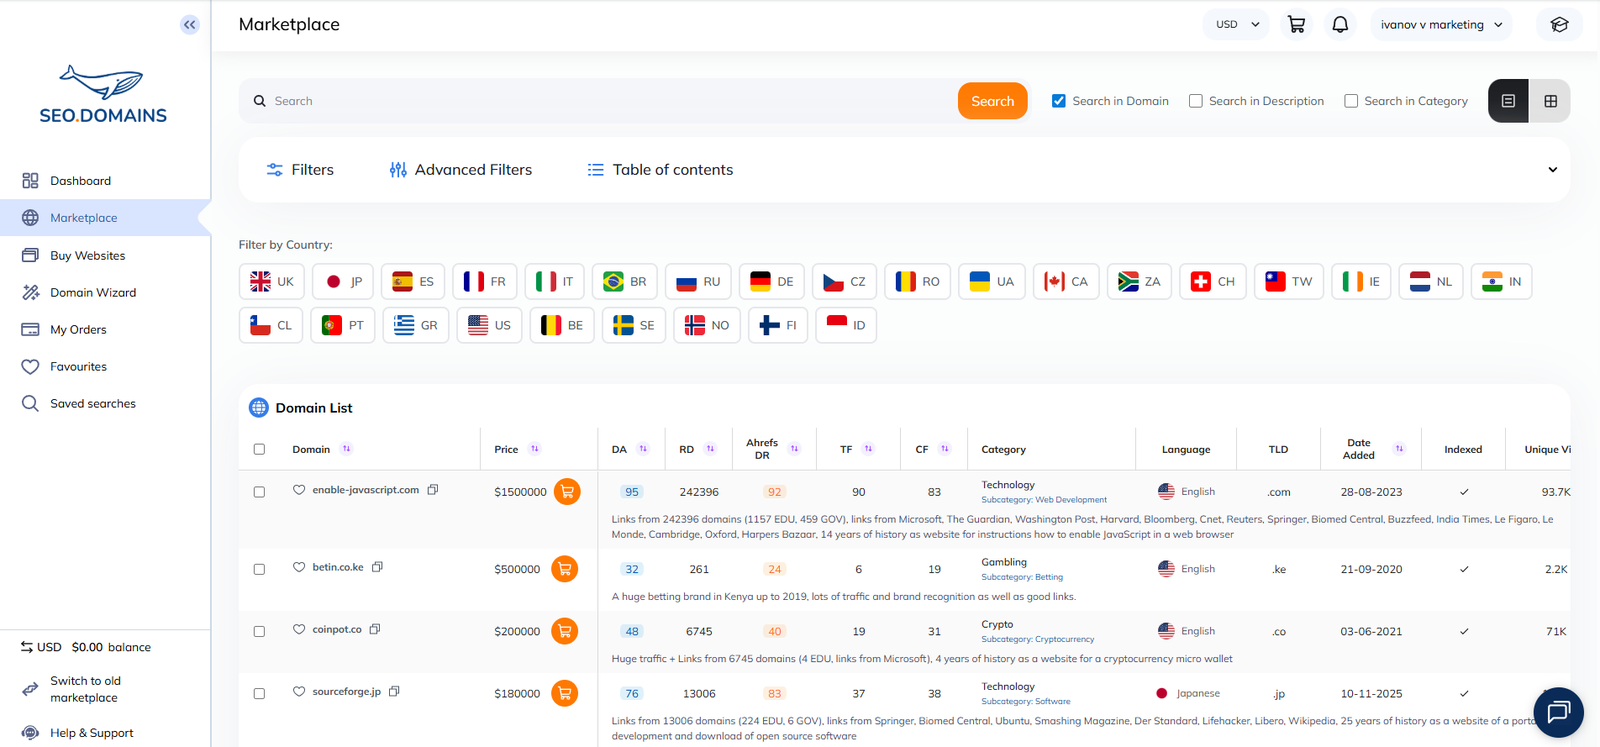
A katalógus ICANN-akkreditált drop-catching révén, a regisztrátori kiadáskor kerül beszerzésre.
A SEO Domains drop-catching vezetőként működik. A 200,000+ öregített domain katalógus ICANN-akkreditált drop-catching révén, a regisztrátori kiadás pillanatában (81. nap+) kerül beszerzésre, miután a pending-delete ablak lezárul.
A beszerzési pont a regisztrátori szabályzatréteg felett helyezkedik el, mert a registry-kiadás a registry-nél működik, nem a regisztrátornál.
A vásárlók a beszerzés után bármely általuk preferált regisztrátorhoz transzferálhatnak.
A beszerzés standard ICANN-akkreditált EPP-transzferen keresztül teljesül a vásárló választott regisztrátorához. A vásárlók azt a regisztrátort választják, amely megfelel a portfólióstratégiájuknak:
- Cloudflare az önköltségi hosszú távú tartáshoz.
- Porkbun a leghosszabb helyreállítási ablakhoz.
- NameSilo az élettartamon át tartó ingyenes WHOIS-hoz.
- Egy vállalati regisztrátor a Registry Lock-védett prémium eszközökhöz.
A katalógus nem köti a vásárlókat egyetlen konkrét regisztrátorhoz sem.
A feltüntetett árak kiváltják a több regisztrátor közötti ár-összehasonlítást.
A katalógus minden domainje feltüntetett árat hordoz. A vásárlók egyetlen felületen hasonlítanak össze árakat, regisztrációtörténetet, Domain Authority, Domain Rating, hivatkozó domaineket, országot és tematikus kategóriát.
Az árazási struktúra kiváltja a jelen cikk 10 regisztrátoros mátrixában dokumentált több regisztrátor közötti összehasonlítást.
Az ICANN-akkreditált transzfer megőrzi az öregített domain SEO-értékét a 301 átirányítási stratégiák számára.
A 301 átirányítási stratégiák esetében egy 301-gyel átirányított öregített domain átadja a felhalmozott link equity-t az új célnak, amikor a korábbi aktív történet tematikailag releváns és dokumentált.
A SEO Domains elemzői részleg ellenőrzi azokat a gondosan válogatott történeti nyilvántartásokat, amelyek alátámasztják a transzfer-és-átirányítás munkafolyamatot, függetlenül attól, hogy melyik regisztrátor tartja a céldomaint.
Szabályzatfüggetlen beszerzés: böngésszen 200,000+ között, transzferáljon bárhová. A SEO Domains katalógus ICANN-akkreditált drop-catching révén beszerzett, gondosan válogatott öregített domain készletet listáz a regisztrátori szabályzatréteg felett.
A vásárlók a beszerzés után a Cloudflare-hez, a Porkbunhoz, a Namecheap-hez vagy bármely más ICANN-akkreditált regisztrátorhoz irányítják a készletet. Keresés a SEO Domains piactéren →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית