 SEOリソース
 ドメインを購入する
 ログイン
 サインアップ



信頼できるドメインレジストラの選び方: 10のレジストラで比較する猶予期間、移管ロック、ICANNコンプライアンス
信頼できるドメインレジストラを選ぶとは、レジストラのライフサイクルポリシーが分岐する5つのコストと回復の観点を比較検討することを意味する:
- 猶予期間はGoDaddyの18日間から、市場の残りの30日間まで幅がある。
- 自動更新猶予の延長は0-10日にわたる。
- 合計回復ウィンドウは53-70日にわたる。
- 更新価格は小売で$9.95-$21.99にわたる。
- リデンプション料金は、ドメインがレジストリのリデンプション猶予期間に入ると、Cloudflareの原価約$40からName.comの$195にわたる。
ICANN ERRP 2024フレームワークは、2025年8月21日までにレジストラが実装することを要求する。
ICANN 82の投票(2025年3月12-13日)は、従来の60日間の移管ロックを廃止し、新規作成または移管されたドメインに対する720時間(30日間)ロックを導入する。
今日は4種類の異なる移管ロックが運用されている: ICANNの60日間新規登録、ICANNの60日間連絡先変更、レジストラのClientロック、高セキュリティのRegistry Lock。
SEO Domainsは、レジストラのポリシー層より上で20万件以上のエイジドドメインカタログを運用している。購入者はICANN認定移管を通じて取得し、購入後に在庫を任意の好みのレジストラへ振り分ける。
ライフサイクルポリシーの観点で、信頼できるドメインレジストラを決めるものは何か?
信頼できるドメインレジストラは、取得と所有の意思決定を形づくる8つのライフサイクルポリシーの観点で評価される。下のチップは、猶予期間からセキュリティティアまで、その8つすべてを挙げている。
この違いにより、回復ウィンドウには17日間の開き、更新費用には4倍の開きが生じる。
猶予期間の違いにより、取得ウィンドウに17日間の開きが生じる。
GoDaddyは18日間の猶予期間で運用している。調査した残りの市場は30日間で運用している。自動更新猶予の延長(0-10日)と組み合わさると、合計回復ウィンドウはGoDaddyの53日からPorkbunの70日まで広がる。
期限切れドメインの回復方法: 4段階のタイムラインとレジストラの復旧費用で文書化された差異が、購入者の実質的な更新意思決定ウィンドウを決定する。
移管ロックの実装はICANNポリシーに従いつつ、レジストラごとに差異がある。
4段階の移管ロック分類は、すべてのICANN認定レジストラで運用されている:
- ICANNは、60日間の新規登録ロックと60日間の連絡先変更ロックを義務付ける。
- レジストラレベルのClientロック(
clientTransferProhibited)はユーザーが制御する。 - 高セキュリティのRegistry Lockは、レジストリを通じた帯域外検証を必要とする。
WHOISプライバシーの基本ティアは、調査した10レジストラすべてで無料である。
Cloudflare、Porkbun、Dynadot、NameSilo、Namecheap、Squarespace、Name.com、Hover、Hostinger、GoDaddyは、最近の業界の変化に伴い、追加費用なしで基本的なWHOISプライバシーを含めている。
GoDaddyは「Full Domain Privacy & Protection」の上位ティア(基本プライバシーを超える追加機能)に年間$9.99を課している。
プライバシーをデフォルトとするパターンは、GDPR以降(2018年5月)の業界統合と、登録データ公開に関するICANNの一時的仕様(Temporary Specification)を反映している。
価格の透明性は、原価型、定額型、プロモーション型のモデル間で異なる。
更新価格は、調査したレジストラを4つのモデルに分類する:
- Cloudflareは原価型モデルで運用している: .com年間$10.44、卸売への上乗せなし。
- Porkbun、Dynadot、NameSiloは$9.95-$10.49の定額型モデルで運用している。
- Namecheap、Squarespace、Name.com、Hoverは$12.99-$14.99の中程度の上乗せを適用する。
- GoDaddyは初年度プロモーション価格($0.01-$11.99)に続いて$21.99の更新を使用する。
4倍の更新費用の開きは、複数年の保有にわたって累積する。
主要10レジストラで猶予期間はどう比較されるか?
猶予期間は、調査した10レジストラのうち9社で30日前後に集中している。GoDaddyは18日間という唯一の例外として際立っている。
自動更新猶予の延長と組み合わさると、合計回復ウィンドウはGoDaddyの53日からPorkbunの70日まで広がる。猶予期間は、リデンプション料金が適用される前の標準価格の更新ウィンドウを設定する。
| レジストラ | 猶予 | 自動更新猶予 | 合計回復 | .com更新 | リデンプション料金 | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30日 | 0日 | 60日 | $10.44(原価) | 約$40(原価) | 無料 |
| Porkbun | 30日 | 10日 | 70日 | $10.28(定額) | $120 | 無料 |
| Dynadot | 30日 | 0日 | 60日 | $10.49(定額) | $125-140 | 無料 |
| NameSilo | 30日 | 0日 | 60日 | $9.95 | $161-176 | 無料(生涯) |
| Namecheap | 30日 | 7日 | 67日 | $13.98 | $160 | 無料 |
| Squarespace | 30日 | 7日 | 67日 | $12(定額) | $150 | 無料 |
| Name.com | 30日 | 0日 | 60日 | $12.99 | $195 | 無料 |
| Hover | 30日 | 0日 | 60日 | $14.99(定額) | $175 | 無料 |
| Hostinger | 30日 | 該当なし | 変動 | $19.99 | $80 | 無料 |
| GoDaddy | 18日 | 5日 | 53日 | $21.99 | $179.99 | 基本は無料; $9.99のアップセル |
GoDaddyの18日間の猶予は、主要な米国レジストラの中で最も短い。
GoDaddyは18日間のレジストラ猶予期間に続いて5日間の自動更新猶予の延長を適用する。合計回復ウィンドウの53日間は、Porkbunの70日間のウィンドウより17日短い。
より短い猶予は登録者の更新意思決定時間を減らし、期限切れドメインの回復方法: 4段階のタイムラインとレジストラの復旧費用で文書化された意図しない失効のリスクを高める。
Porkbunは合計70日間の延長された回復ウィンドウを提供する。
Porkbunは更新価格での30日間の標準猶予を運用し、続いて10日間の自動更新猶予の延長により、失効後40日目まで標準価格を維持する。
その後、標準の30日間のリデンプション猶予期間がレジストリで進行し、公表されたPorkbunのナレッジベースによれば、合計70日間の回復ウィンドウを生み出す。
この延長された構造は、最初の失効通知を見逃した登録者に追加の更新意思決定時間を提供する。
CloudflareとPorkbunが原価型/定額型の価格モデルを牽引している。
3つのレジストラが組み合わさり、調査した市場の中で最も低い5年間の合計費用を実現する:
- Cloudflareは、Verisignの卸売.com更新料金を年間$10.44で顧客に直接転嫁する。
- Porkbunは、登録と更新にわたって$10.28の定額を適用する。
- NameSiloは、生涯無料のWHOISプライバシー付きで$9.95を課す。
Namecheapの更新価格は現在、標準ティアで$13.98である。
Namecheapの公表された.comの更新価格は、業界比較で文書化された標準提供において現在$13.98である。この更新費用は、Squarespace($12)、Name.com($12.99)、Hover($14.99)と並んで、Namecheapを中位ティアに位置づける。
以前の$11未満のプロモーション更新からの値上げにより、最も低コストのレジストラに対するNamecheapの従来の価格優位性は縮小した。
リデンプション料金は、調査したレジストラ全体で約$40から$195の幅がある。
レジストラのリデンプション料金(標準ウィンドウが閉じた後にドメインがレジストリのリデンプション猶予期間に入った際の復旧料金)は、Cloudflareの約$40からName.comの$195までの幅がある。
Cloudflareは$40のVerisignの卸売復旧料金を原価で転嫁する。調査した残りの市場はそこから上昇していく:
- Hostinger $80、Porkbun $120、Dynadot $125-140。
- Squarespace $150、Namecheap $160、NameSilo $161-176。
- Hover $175、GoDaddy $179.99、Name.com $195。
復旧料金の仕組み全体とレジストラごとの合計額は、期限切れドメインの回復方法: 4段階のタイムラインとレジストラの復旧費用とリデンプション期間(RGP)の解説で文書化されている。
自動更新猶予はレジストラ間でどう異なるか?
自動更新猶予は3つのパターンで異なる。この延長は、標準の30日間の猶予後に登録者が標準更新価格をどれだけ長く保てるかを設定する。
- 自動更新猶予なし: Cloudflare、Dynadot、NameSilo、Name.com、Hover。
- 5-7日間の短い自動更新猶予: GoDaddy、Namecheap、Squarespace。
- 10日間の延長された自動更新猶予: Porkbun。
自動更新猶予は標準価格の回復ウィンドウを延長する。
レジストラでの標準の30日間の猶予期間は、ICANNの自動更新猶予フレームワーク(レジストラの裁量で0-45日)の下で運用されている。
レジストラ固有の自動更新猶予の延長は、最初の30日間の標準ウィンドウを超えて日数を追加し、その期間中は復旧料金なしで標準料金での更新が引き続き完了する。
自動更新猶予を過ぎると、ドメインはリデンプション期間(RGP)の解説で文書化されたリデンプション猶予期間へ移行する。
Porkbunの10日間の自動更新猶予が、最も長い合計回復期間を生み出す。
Porkbunは、30日間の標準を超えて自動更新猶予を10日間延長する。RGP前の40日間のウィンドウに30日間のRGPを加えると、合計70日間の回復ウィンドウが得られる。
最初の30日間の猶予を見逃した登録者は、リデンプション料金が適用される前に、標準価格でより長い二次ウィンドウを保持する。
5つのレジストラは自動更新猶予の延長なしで運用している。
Cloudflare、Dynadot、NameSilo、Name.com、Hoverは、標準価格のウィンドウを30日目で終了する。30日目以降、ドメインはRGPに入り、復旧料金が適用される。
これらのレジストラの登録者は、延長がないことをドメインライフサイクルの追跡: WHOIS、RDAP、そしてすべてのステータスコードを監視するワークフローツールで文書化された更新追跡ワークフローに織り込む。
GoDaddyの5日間の延長は、最も短い18日間の猶予と組み合わさる。
GoDaddyの18日間の猶予に5日間の自動更新猶予の延長を加えると、RGP前の23日間のウィンドウが生じる。合計回復ウィンドウの53日間(23 + 30 RGP)は、調査したレジストラの中で最も短い。
GoDaddyで保有されるドメインを取得する運用者は、他の主要レジストラより7日短いマージンで更新追跡を計画する。
ICANN 2024 ERRPはすべてのレジストラに何を要求するか?
ICANNの期限切れ登録回復ポリシー(ERRP、2024年2月21日発効)は、すべての認定レジストラに対し、2025年8月21日までに更新されたポリシーを実装することを要求する。すべての認定レジストラは、規模や管轄を問わず同じERRPフレームワークの下で運用される。
2024年の更新は4つの領域を近代化する:
- 通知要件。
- 復旧の仕組み。
- 料金開示。
- 登録者の権利。
ERRP 2024は、有効期限前に最低2回の時点での通知を要求する。
このフレームワークは、すべての認定レジストラに対し、少なくとも2回の更新通知を送ることを要求する: 有効期限の約1か月前と、有効期限の約1週間前。
レジストラは、文書化された慣行では60日、30日、15日、7日、1日前の通知で最低要件を上回っている。
通知の頻度は、ドメインライフサイクルの追跡: WHOIS、RDAP、そしてすべてのステータスコードを監視するワークフローツールで文書化されたアラートしきい値と一致する。
レジストリでのRGPは、すべてのgTLDレジストリで30日間のままである。
レジストリ層でのリデンプション猶予期間は、標準のICANNレジストリ契約の下で運用されるすべてのgTLDについて、標準の30日間で引き続き運用される。RGPフレームワークはERRP 2024より前から存在し、この更新でも変更されていない。
RGPの期間はレジストリが設定するポリシーであり、上記のH2セクションで文書化されたレジストラの猶予期間とは独立している。
ERRP 2024は、レジストラに対する料金開示要件を強化する。
更新されたフレームワークは、レジストラに対し、登録時に3種類の料金を開示することを要求する:
- 更新料金。
- 失効後の更新料金。標準更新と異なる場合。
- リデンプション料金。
この開示は、レジストラの公表されたヘルプ記事または登録契約に記載される。この透明性要件は、本記事のレジストラごとの価格マトリクスを裏付ける。
登録者記録上の権利は、RGPウィンドウを通じて存続する。
ERRP 2024は、削除されたドメインをレジストリでの30日間のRGP中に復元する登録者記録上の権利を確認する。復元は、その登録を削除したレジストラを通じて完了する。
この権利はRGP中に第三者へ移転できない。このフレームワークは、2000年代初頭のポリシーレビューで特定されたドロップキャッチャーによる恐喝パターンを防止する。
60日間の移管ロックは2026年にどう変わるか?
2025年3月12-13日にシアトルで行われたICANN 82の投票は、従来の60日間の移管ロックを廃止し、新規作成または最近移管されたドメインに対する720時間(30日間)の必須ロックに置き換える。
この投票は、47のポリシー勧告を含む163ページの作業部会報告書を全会一致で承認した。実装は、ICANN理事会の最終承認を待って、18か月間の移行ウィンドウを通じて進行する。
ICANNは、シアトルのICANN 82での投票を受けて、不人気だった60日間の移管ロックポリシーを廃止する見込みである。新たに承認された変更は、現在レジストラが裁量で課すことを選択している2つの新しいロックを導入する。
更新されたポリシーは、作成されたばかり、または移管されたばかりのドメインに720時間(30日間)ロックを義務付ける。
Domain Incite · ICANN 82投票の報道 · 2025年3月
従来の60日間ロックは、10年間の運用を経て廃止される。
60日間の移管ロックは、盗難ドメインの連続的な高速移管を防ぐ不正防止策として2016年に発効した。10年間の運用実績は、このロックが釣り合った不正削減の便益なしに正当な登録者の摩擦を増やしたことを示した。
ICANN 82の投票は、30日で不正防止の目的を、より少ない移動性コストで達成できるという業界の合意を反映している。
新しい720時間ロックは、新規作成および移管されたドメインに適用される。
後継の720時間(30日間)ロックは、登録作成時と移管完了時に付与される。両方のイベントが30日間の移動性制限を引き起こす。このロックはICANNポリシーの下で、いかなるレジストラも回避できない。
この新しいフレームワークは、本記事の後半で文書化された既存のレジストラレベルのClientロックおよびレジストリレベルのRegistry Lockと並行して運用される。
ICANN 82フレームワークで、DNS不正利用が移管拒否理由の一群に加わる。
2025年の移管ポリシー更新は、DNS不正利用を許容される移管拒否理由として追加する。DNS不正利用(マルウェア配布、フィッシング、コマンド・アンド・コントロール基盤)でフラグ付けされたドメインの移管要求を受けたレジストラは、不正の継続を防ぐために移管を拒否できる。
この変更は、不正な運用者がレジストラを渡り歩くことで執行を逃れることを許してきた長年の抜け穴をふさぐ。
大量移管料金に、大規模ポートフォリオ保有者向けの上限が設けられる。
ICANN 82の投票は、5万件を超えるポートフォリオに対する大量移管料金の上限を導入する。この上限は、正当なレジストラ統合を妨げる法外な移管料金から大規模ポートフォリオ保有者を保護する。
正確な料金しきい値はICANN GNSOの最終ポリシー文書に記載されており、標準的なレジストリ契約で文書化されたレジストリの大量移管層で適用される。
運用者が追跡する移管ロックの4種類とは?
gTLDの状況全体で4種類の異なる移管ロックが運用されている。下のグリッドは、それぞれをそのポリシー層とオプトアウト規則とともに挙げている。
各ロックは、独自のオプトアウト規則とセキュリティ保証を持つ異なるポリシー層に位置する。ドメインを取得する運用者は、移管準備ワークフローで4つの層すべてを追跡する。
1. ICANN 60日間 新規登録ロック
初回のドメイン登録時に有効になる。60日間、別のレジストラへの移管を防ぐ。オプトアウトは利用不可。ICANN 82の投票に基づく720時間(30日間)ロックへの置き換えは実装待ち。
2. ICANN 60日間 連絡先変更ロック
登録者名、組織、またはメールアドレスの変更で引き起こされる。Name.comやNameSiloを含む特定のレジストラは、変更時の検証を通じてオプトアウトを提供する。WHOISプライバシーの更新はこのロックの対象外である。
3. ClientTransferProhibited(Clientロック)
顧客の裁量でレジストラが設定するEPPステータスフラグ。主要レジストラ(GoDaddy、Namecheap、Cloudflare、Porkbun、Squarespace)ではデフォルトでON。顧客がレジストラのアカウント画面を通じてOFFに切り替えるまで、送信移管の試みを無効にする。
4. Registry Lock(高セキュリティ)
レジストリ層で運用される独立した高セキュリティ機能。いかなる変更の前にも帯域外検証(電話、コード、または署名付き承認)を必要とする。プレミアム価値のリスクを持つドメイン資産を保有する企業が使用する。
ICANNの60日間の新規登録ロックは回避できない。
このロックは登録作成時に付与され、60暦日にわたって送信移管を防ぐ。ICANNポリシーの下で、いかなるレジストラもこのロックを上書きできない。60日のカウンターは、初回のプロセス開始時ではなく、登録完了の正確な時刻から始まる。
エイジドドメイン運用を通じて取得された新規登録ドメインは、このロックが新規作成にのみ適用されるため影響を受けない。
ICANNの60日間の連絡先変更ロックは、登録時に限定的なオプトアウトを提供する。
登録者名、組織、またはメールアドレスの変更がこのロックを引き起こす。レジストラは変更時に登録者に対し、受諾するか拒否するかを促す。
特定のレジストラは検証を通じてオプトアウトを実装し、他のレジストラはオプトアウトなしでこのロックを強制する。WHOISプライバシーの更新は、ICANNポリシーの明確化に従いこのロックの対象外である。
ClientTransferProhibitedフラグは、レジストラ層でユーザーが制御する。
このEPPステータスフラグはレジストラレベルの移管ロックである。デフォルトは、セキュリティのベストプラクティスとして主要レジストラ(GoDaddy、Namecheap、Cloudflare、Squarespace、Porkbun)でONである。
顧客は送信移管を開始する前に、レジストラのアカウント画面を通じてこのフラグをOFFに切り替える。このフラグはICANNポリシーのロックとは独立して運用される。
Registry Lockは、プレミアム価値のドメイン向けの最高セキュリティティアとして機能する。
Registry Lockはレジストリ層(Verisign、Identity Digital、PIR)で付与され、いかなる変更の前にも帯域外検証を必要とする。変更にはレジストラの通常の認証を超える検証が必要なため、侵害されたレジストラアカウントを通じたドメインハイジャックを防ぐ。
プレミアムドメイン保有者とブランド保護の運用者は、Registry Lockを標準的な慣行として採用する。
セキュリティとWHOISのポリシーはレジストラ間でどう異なるか?
セキュリティとWHOISのポリシーは4つの観点で異なる:
- WHOISプライバシーのデフォルト: 調査した10レジストラ中9社で無料、GoDaddyでは有料。
- 2FAサポート: TOTP、SMS、ハードウェアキー。
- Registry Lockの利用可能性: プレミアム機能。
- DNSSECの実装: CloudflareとPorkbunで無料、それ以外では有料または非対応。
組み合わさったセキュリティティアが、運用者のアカウント侵害とドメインハイジャックのリスクへのエクスポージャーを設定する。
WHOISプライバシーの基本ティアは、調査した10レジストラすべてで無料である。
Cloudflare、Porkbun、Dynadot、NameSilo、Namecheap、Squarespace、Name.com、Hover、Hostinger、GoDaddyは、追加費用なしで基本的なWHOISプライバシーを含めている。NameSiloは、所有するすべてのドメインにわたって生涯無料のプライバシーへとその提供を拡大している。
GoDaddyは、追加の保護機能を備えた「Full Domain Privacy & Protection」のアップセルティアに、ドメインあたり年間$9.99を課している。基本プライバシー無料という業界の基準線は、GDPR以降の統合を反映している。
ハードウェアキー2FAのサポートはレジストラ間で異なる。
二要素サポートは、調査したレジストラ間で分かれる:
- Cloudflareは、TOTPに加えてハードウェアキー2FA(U2F、FIDO2)をサポートする。
- GoDaddyは、TOTP、SMS、ハードウェアキーをサポートする。
- Namecheapは、TOTPとSMSをサポートする。
- PorkbunとDynadotは、TOTPをサポートする。
ハードウェアキー2FAは、プレミアムドメイン運用者向けの業界推奨の基準線である。これは、TOTPやSMS認証を破るSIMスワップやフィッシング攻撃に耐性がある。
Registry Lockの利用可能性は、エンタープライズティアのサービスに限られる。
Registry Lockはレジストリでの帯域外検証を必要とし、小売ティアのレジストラでは別の有料サービスとして運用される。Markmonitor、CSC Digital Brand Services、その他のエンタープライズレジストラは、これを標準の提供として含めている。
小売レジストラ(GoDaddy、Namecheapなど)は、専用のエンタープライズティアまたはプレミアムサポートパッケージを通じてRegistry Lockを提供する。
DNSSECのデフォルトは、自動設定と手動設定の間で異なる。
Cloudflareは、Cloudflare DNSを使用するドメインに対しDNSSECをデフォルトで有効にする。PorkbunはDNSSECを追加費用なしでサポートする。他のレジストラは、DNS設定パネルを通じた手動設定として実装する。
DNSSECの実装はレジストラのDNS基盤によって異なるため、この差異は複数レジストラにまたがるポートフォリオでドメインを管理する運用者に影響する。
業界の合意による最終候補は、運用者の多数派向けにCloudflareとNamecheapを組み合わせている。
2026年の複数ソースの業界報道は、運用者の多数派向けのレジストラ最終候補として、CloudflareとNamecheapに収束している:
- 長期的なコスト(原価型価格)とセキュリティ(DNSSEC、ハードウェアキー)のためのCloudflare。
- TLDの幅広さとドメインパーキング基盤のためのNamecheap。
Cloudflareは専用の「Namecheapの代替」ページを公開しており、市場における比較上の位置づけを裏付けている。
レジストラのポリシー選択について所有者はどんな質問をするか?
運用者はレジストラのポリシー選択について反復的な6つの質問を挙げる。それらは、猶予期間の長さ、4種類の移管ロック、ICANNの30日間ロックのタイミング、GoDaddyの2026年の立ち位置、Cloudflareの長期的な節約、そして移管手順にわたる。下のカードがそれぞれに答える。
Q1回復のために最も長い猶予期間を提供するレジストラはどこか?
Porkbunは70日間(30日間の猶予 + 10日間の自動更新延長 + 30日間のRGP)という最も長い合計回復ウィンドウを提供する。
Cloudflare、Dynadot、Name.com、Hoverは60日間を提供する。GoDaddyは53日間(18日間の猶予 + 5日間の自動更新 + 30日間のRGP)で最も短い。
Q260日間の新規ロックと連絡先変更ロックの違いは何か?
60日間の新規登録ロックはドメイン登録時に有効になり、回避できない。60日間の連絡先変更ロックは、登録者名、組織、またはメールアドレスの変更で引き起こされ、特定のレジストラでオプトアウトを提供する。WHOISプライバシーの更新は連絡先変更ロックの対象外である。
Q3ICANNの30日間ロックはいつ60日間ロックに取って代わるか?
2025年3月12-13日のICANN 82の投票がこの置き換えを承認した。実装は、ICANN理事会の最終承認を待って18か月間の移行を通じて進行する。
新しい720時間(30日間)ロックは、新規作成または移管されたドメインに適用される。これは2026-2027年の間にgTLDの状況全体で発効する。
Q4なぜGoDaddyは2026年にもはや推奨されないのか?
2026年2月のGoDaddyの利用規約更新は、2100万人の顧客を「Business Customers」に再分類し、EUの消費者保護を剥奪した。2026年の複数ソースの業界報道は、この利用規約変更を根拠に、GoDaddyを新規登録にもはや推奨されないとしている。
Q5Cloudflareは長期的に他のレジストラより実質的に安いのか?
Cloudflareは、卸売レジストリ料金への上乗せがない原価型の価格モデルで運用している。年間$10.44の.com更新は、調査した市場平均($14-$18)より低い。
5年間の保有では、コスト優位性は中位ティアのレジストラと比べてドメインあたり$20-$40の節約へと累積する。
Q6ドメインを失わずにレジストラを切り替えるにはどうすればよいか?
移管は5段階の手順で進行する:
- 現在のレジストラでドメインをアンロックする(
clientTransferProhibitedをOFFに切り替える)。 - authコード(EPP移管コード)を要求する。
- 移管先のレジストラで移管を開始する。
- 移管要求を承認する。
- 5-7日間の移管完了ウィンドウを待つ。
60日間の新規登録ロックまたは連絡先変更ロックが有効な場合、移管をブロックする。
SEO Domainsはレジストラのポリシー層より上でどのように運用しているか?
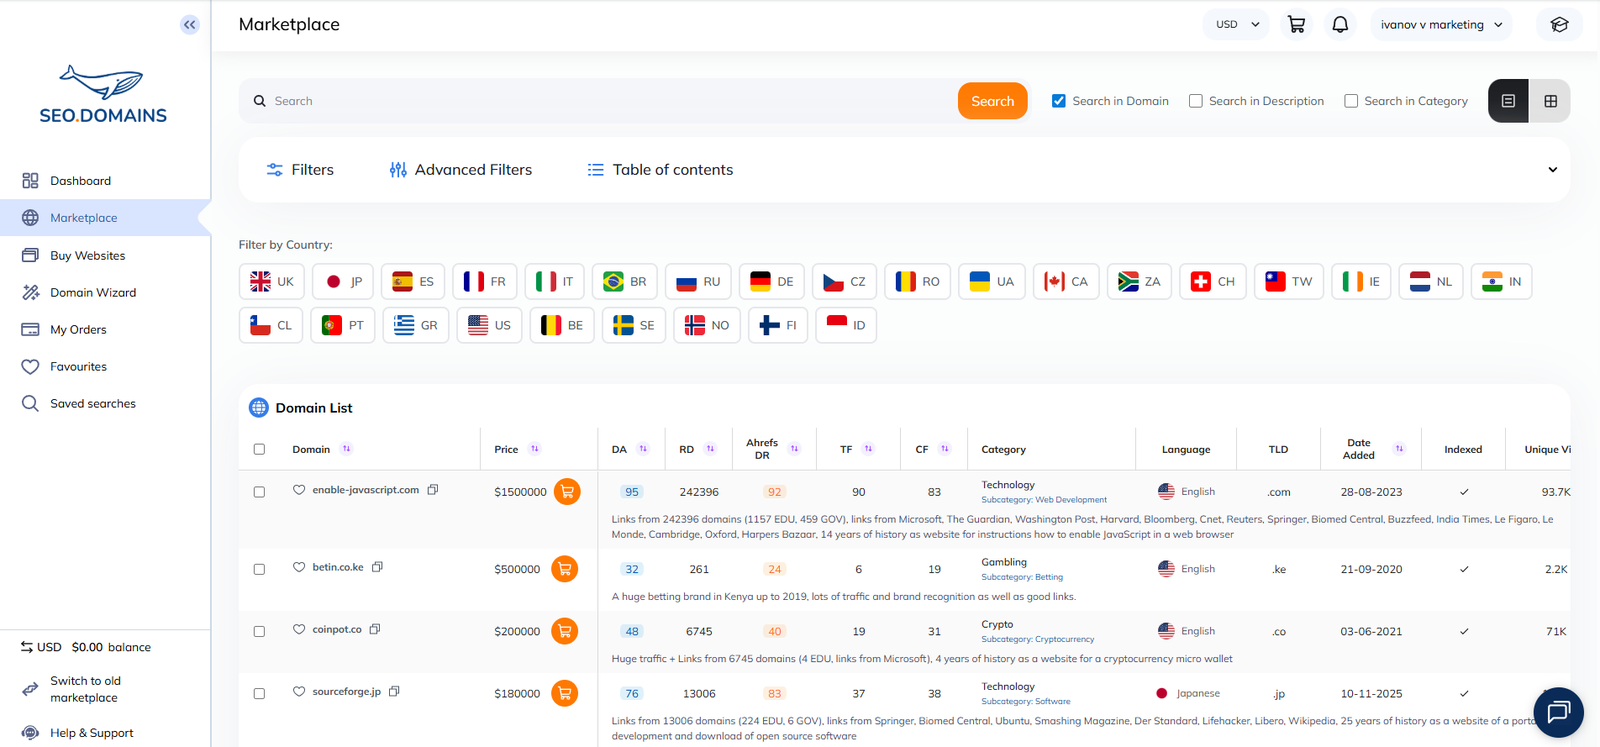
SEO Domainsは、レジストリ解放時のICANN認定ドロップキャッチングを通じて取得された20万件以上の厳選されたエイジドドメイン在庫を掲載している。購入者はカタログを通じて固定価格で取得し、取得後に在庫を任意の好みのレジストラへ振り分ける。
このカタログは、18-70日間の猶予の差異、4種類の移管ロック、複数レジストラの価格の開きより上で、ポリシーに依存せずに運用される。
このカタログは、レジストリ解放時のICANN認定ドロップキャッチングを通じて取得される。
SEO Domainsはドロップキャッチングのリーダーとして運用している。20万件以上のエイジドドメインカタログは、pending-deleteウィンドウの完了後、レジストリ解放の瞬間(81日目以降)にICANN認定ドロップキャッチングを通じて取得される。
レジストリ解放はレジストラではなくレジストリで運用されるため、この取得ポイントはレジストラのポリシー層より上に位置する。
購入者は取得後、任意の好みのレジストラへ移管する。
取得は、標準的なICANN認定EPP移管を通じて購入者の選んだレジストラへ完了する。購入者は、自らのポートフォリオ戦略に合ったレジストラを選択する:
- 原価での長期保有のためのCloudflare。
- 最も長い回復ウィンドウのためのPorkbun。
- 生涯無料WHOISのためのNameSilo。
- Registry Lockで保護されたプレミアム資産のためのエンタープライズレジストラ。
このカタログは購入者を特定のレジストラに縛りつけない。
掲載価格が、複数レジストラの価格比較に取って代わる。
カタログ内の各ドメインには掲載価格が付いている。購入者は、単一のインターフェースで価格、登録履歴、Domain Authority、Domain Rating、参照ドメイン、国、トピックカテゴリを比較する。
この価格構造は、本記事の10レジストラのマトリクス全体で文書化された複数レジストラの比較に取って代わる。
ICANN認定移管は、301リダイレクト戦略のためにエイジドドメインのSEO価値を保持する。
301リダイレクト戦略では、301リダイレクトされたエイジドドメインは、以前のアクティブな履歴がトピック的に関連し文書化されている場合、蓄積されたリンクエクイティを新しい宛先へ渡す。
SEO Domains分析デスクは、宛先ドメインをどのレジストラが保有しているかにかかわらず、移管とリダイレクトのワークフローを裏付ける厳選された履歴記録を検証する。
ポリシーに依存しない取得: 20万件以上を閲覧し、どこへでも移管。SEO Domainsのカタログは、レジストラのポリシー層より上で、ICANN認定ドロップキャッチングを通じて取得された厳選されたエイジドドメイン在庫を掲載している。
購入者は取得後、在庫をCloudflare、Porkbun、Namecheap、またはその他任意のICANN認定レジストラへ振り分ける。SEO Domainsマーケットプレイスを検索 →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית