 Ressources SEO
 Acheter des domaines
 Connexion
 Inscription



Comment choisir un bureau d'enregistrement de domaine réputé : périodes de grâce, verrous de transfert et conformité ICANN comparés sur 10 bureaux d'enregistrement
Choisir un bureau d'enregistrement de domaine réputé signifie peser cinq dimensions de coût et de récupération sur lesquelles les politiques de cycle de vie des bureaux d'enregistrement divergent :
- La durée de grâce va de 18 jours chez GoDaddy à 30 jours dans le reste du marché.
- La prolongation de grâce de renouvellement automatique s'étend de 0 à 10 jours.
- La fenêtre de récupération totale s'étend de 53 à 70 jours.
- Le prix de renouvellement va de $9.95 à $21.99 au détail.
- Les frais de rédemption vont d'environ $40 au coût réel chez Cloudflare à $195 chez Name.com, une fois qu'un domaine entre dans la période de grâce de rédemption du registre.
Le cadre ICANN ERRP 2024 exige une mise en œuvre par les bureaux d'enregistrement au plus tard le 21 August 2025.
Le vote de l'ICANN 82 (12-13 March 2025) élimine le verrou de transfert hérité de 60 jours et introduit un verrou de 720 heures (30 jours) sur les domaines nouvellement créés ou transférés.
Quatre types distincts de verrous de transfert sont en vigueur aujourd'hui : le verrou ICANN de 60 jours pour nouvelle inscription, le verrou ICANN de 60 jours pour changement de contact, le verrou Client du bureau d'enregistrement et le Registry Lock de haute sécurité.
SEO Domains exploite le catalogue de plus de 200,000 domaines expirés au-dessus de la couche de politique des bureaux d'enregistrement : les acheteurs acquièrent via un transfert accrédité par l'ICANN et acheminent l'inventaire vers n'importe quel bureau d'enregistrement de leur choix après l'achat.
Qu'est-ce qui fait la réputation d'un bureau d'enregistrement de domaine sur le plan des politiques de cycle de vie ?
Un bureau d'enregistrement de domaine réputé se mesure à l'aune de 8 dimensions de politique de cycle de vie qui façonnent les décisions d'acquisition et de propriété. Les étiquettes ci-dessous nomment les huit, de la durée de grâce au niveau de sécurité.
La variation produit un écart de 17 jours dans les fenêtres de récupération et un écart de 4x dans les coûts de renouvellement.
La variation des périodes de grâce produit un écart d'acquisition de 17 jours.
GoDaddy applique une période de grâce de 18 jours ; le reste du marché étudié fonctionne à 30 jours. Combinées aux prolongations de grâce de renouvellement automatique (0-10 jours), les fenêtres de récupération totales s'étendent de 53 jours chez GoDaddy à 70 jours chez Porkbun.
La variance documentée dans Comment récupérer un domaine expiré : chronologie en 4 phases et coûts de restauration selon le bureau d'enregistrement détermine la fenêtre effective de décision de renouvellement de l'acheteur.
Les implémentations des verrous de transfert suivent la politique de l'ICANN avec des variations selon le bureau d'enregistrement.
La taxonomie des verrous de transfert à quatre niveaux s'applique à tous les bureaux d'enregistrement accrédités par l'ICANN :
- L'ICANN impose le verrou de 60 jours pour nouvelle inscription et le verrou de 60 jours pour changement de contact.
- Le verrou Client au niveau du bureau d'enregistrement (
clientTransferProhibited) est contrôlé par l'utilisateur. - Le Registry Lock de haute sécurité nécessite une vérification hors bande via le registre.
Le niveau de base de la confidentialité WHOIS est gratuit chez les 10 bureaux d'enregistrement étudiés.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger et GoDaddy incluent la confidentialité WHOIS de base sans coût supplémentaire, à la suite des récentes évolutions du secteur.
GoDaddy facture $9.99 par an pour le niveau amélioré « Full Domain Privacy & Protection » (fonctionnalités supplémentaires au-delà de la confidentialité de base).
Le modèle de confidentialité par défaut reflète la consolidation du secteur après le GDPR (May 2018) et la spécification temporaire de l'ICANN sur la publication des données d'enregistrement.
La transparence tarifaire varie selon les modèles au coût réel, à tarif fixe et promotionnels.
Les prix de renouvellement répartissent les bureaux d'enregistrement étudiés en quatre modèles :
- Cloudflare applique un modèle au coût réel : $10.44 par an pour un .com, sans marge sur le prix de gros.
- Porkbun, Dynadot et NameSilo appliquent des modèles à tarif fixe à $9.95-$10.49.
- Namecheap, Squarespace, Name.com et Hover appliquent une marge modérée à $12.99-$14.99.
- GoDaddy utilise une tarification promotionnelle la première année ($0.01-$11.99) suivie d'un renouvellement à $21.99.
L'écart de 4x sur le coût de renouvellement se cumule sur les détentions pluriannuelles.
Comment se comparent les périodes de grâce sur 10 grands bureaux d'enregistrement ?
Les périodes de grâce se regroupent autour de 30 jours chez 9 des 10 bureaux d'enregistrement étudiés. GoDaddy se distingue comme le seul cas atypique à 18 jours.
Combinées aux prolongations de grâce de renouvellement automatique, les fenêtres de récupération totales s'étendent de 53 jours chez GoDaddy à 70 jours chez Porkbun. La durée de grâce fixe la fenêtre de renouvellement au tarif standard avant l'application des frais de rédemption.
| Bureau d'enregistrement | Grâce | Grâce de renouvellement automatique | Récupération totale | Renouvellement .com | Frais de rédemption | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 jours | 0 jour | 60 jours | $10.44 (au coût réel) | ~$40 (au coût réel) | Gratuit |
| Porkbun | 30 jours | 10 jours | 70 jours | $10.28 (tarif fixe) | $120 | Gratuit |
| Dynadot | 30 jours | 0 jour | 60 jours | $10.49 (tarif fixe) | $125-140 | Gratuit |
| NameSilo | 30 jours | 0 jour | 60 jours | $9.95 | $161-176 | Gratuit (à vie) |
| Namecheap | 30 jours | 7 jours | 67 jours | $13.98 | $160 | Gratuit |
| Squarespace | 30 jours | 7 jours | 67 jours | $12 (tarif fixe) | $150 | Gratuit |
| Name.com | 30 jours | 0 jour | 60 jours | $12.99 | $195 | Gratuit |
| Hover | 30 jours | 0 jour | 60 jours | $14.99 (tarif fixe) | $175 | Gratuit |
| Hostinger | 30 jours | s/o | variable | $19.99 | $80 | Gratuit |
| GoDaddy | 18 jours | 5 jours | 53 jours | $21.99 | $179.99 | Base gratuite ; vente incitative à $9.99 |
La grâce de 18 jours de GoDaddy est la plus courte parmi les grands bureaux d'enregistrement américains.
GoDaddy applique une période de grâce de bureau d'enregistrement de 18 jours suivie d'une prolongation de grâce de renouvellement automatique de 5 jours. La fenêtre de récupération totale de 53 jours est 17 jours plus courte que la fenêtre de 70 jours de Porkbun.
La grâce plus courte réduit le temps de décision de renouvellement du titulaire et augmente le risque d'expiration involontaire documenté dans Comment récupérer un domaine expiré : chronologie en 4 phases et coûts de restauration selon le bureau d'enregistrement.
Porkbun offre une fenêtre de récupération totale prolongée de 70 jours.
Porkbun applique une grâce standard de 30 jours au prix de renouvellement, suivie d'une prolongation de grâce de renouvellement automatique de 10 jours qui maintient le tarif standard jusqu'au 40e jour après l'expiration.
La période de grâce de rédemption standard de 30 jours s'exécute ensuite au registre, produisant une fenêtre de récupération totale de 70 jours selon la base de connaissances publiée de Porkbun.
Cette structure prolongée offre un délai de décision de renouvellement supplémentaire aux titulaires qui manquent la notification d'expiration initiale.
Cloudflare et Porkbun mènent le modèle tarifaire au coût réel / à tarif fixe.
Trois bureaux d'enregistrement se combinent pour le coût total sur 5 ans le plus bas du marché étudié :
- Cloudflare répercute directement au client les frais de renouvellement .com de gros de Verisign à $10.44 par an.
- Porkbun applique un tarif fixe de $10.28 pour l'enregistrement et le renouvellement.
- NameSilo facture $9.95 avec une confidentialité WHOIS gratuite à vie.
Le prix de renouvellement de Namecheap s'établit désormais à $13.98 dans l'offre standard.
Le prix de renouvellement .com publié par Namecheap s'établit actuellement à $13.98 pour l'offre standard documentée dans les comparaisons sectorielles. Ce coût de renouvellement positionne Namecheap dans le niveau intermédiaire, aux côtés de Squarespace ($12), Name.com ($12.99) et Hover ($14.99).
La hausse par rapport aux précédents renouvellements promotionnels inférieurs à $11 a réduit l'avantage tarifaire historique de Namecheap sur les bureaux d'enregistrement les moins chers.
Les frais de rédemption s'échelonnent d'environ $40 à $195 parmi les bureaux d'enregistrement étudiés.
Les frais de rédemption du bureau d'enregistrement (la charge de restauration une fois qu'un domaine entre dans la période de grâce de rédemption du registre après la fermeture de la fenêtre standard) vont d'environ $40 chez Cloudflare à $195 chez Name.com.
Cloudflare répercute au coût réel les $40 de frais de restauration de gros de Verisign. Le reste du marché étudié augmente à partir de là :
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Les mécanismes complets des frais de restauration et les totaux par bureau d'enregistrement sont documentés dans Comment récupérer un domaine expiré : chronologie en 4 phases et coûts de restauration selon le bureau d'enregistrement et La période de rédemption (RGP) expliquée.
En quoi la grâce de renouvellement automatique diffère-t-elle d'un bureau d'enregistrement à l'autre ?
La grâce de renouvellement automatique varie selon 3 schémas. La prolongation détermine combien de temps, après la grâce standard de 30 jours, le titulaire conserve le tarif de renouvellement standard.
- Pas de grâce de renouvellement automatique : Cloudflare, Dynadot, NameSilo, Name.com et Hover.
- Grâce de renouvellement automatique courte à 5-7 jours : GoDaddy, Namecheap et Squarespace.
- Grâce de renouvellement automatique prolongée à 10 jours : Porkbun.
La grâce de renouvellement automatique prolonge la fenêtre de récupération au tarif standard.
La période de grâce standard de 30 jours chez les bureaux d'enregistrement fonctionne dans le cadre de la grâce de renouvellement automatique de l'ICANN (0-45 jours à la discrétion du bureau d'enregistrement).
La prolongation de grâce de renouvellement automatique propre à chaque bureau d'enregistrement ajoute des jours au-delà de la fenêtre standard initiale de 30 jours, pendant lesquels le renouvellement s'effectue encore au tarif standard sans frais de restauration.
Au-delà de la grâce de renouvellement automatique, le domaine entre dans la période de grâce de rédemption documentée dans La période de rédemption (RGP) expliquée.
La grâce de renouvellement automatique de 10 jours de Porkbun produit la plus longue récupération totale.
Porkbun prolonge la grâce de renouvellement automatique de 10 jours au-delà des 30 jours standard. La fenêtre pré-RGP de 40 jours plus le RGP de 30 jours donnent une fenêtre de récupération totale de 70 jours.
Les titulaires qui manquent la grâce initiale de 30 jours conservent une fenêtre secondaire plus longue au tarif standard avant que les frais de rédemption ne s'appliquent.
Cinq bureaux d'enregistrement fonctionnent sans prolongation de grâce de renouvellement automatique.
Cloudflare, Dynadot, NameSilo, Name.com et Hover mettent fin à la fenêtre au tarif standard à la marque des 30 jours. Après le 30e jour, le domaine entre en RGP et les frais de restauration s'appliquent.
Les titulaires chez ces bureaux d'enregistrement intègrent l'absence de prolongation dans leur flux de suivi de renouvellement documenté dans Suivi du cycle de vie des domaines : WHOIS, RDAP et les outils de flux de travail qui surveillent chaque code de statut.
La prolongation de 5 jours de GoDaddy se combine à la grâce la plus courte de 18 jours.
La grâce de 18 jours de GoDaddy plus la prolongation de grâce de renouvellement automatique de 5 jours produisent une fenêtre pré-RGP de 23 jours. La fenêtre de récupération totale de 53 jours (23 + 30 RGP) est la plus courte parmi les bureaux d'enregistrement étudiés.
Les opérateurs qui acquièrent des domaines détenus chez GoDaddy planifient le suivi de renouvellement avec des marges plus serrées de 7 jours que chez les autres grands bureaux d'enregistrement.
Que l'ICANN 2024 ERRP exige-t-elle de chaque bureau d'enregistrement ?
L'Expired Registration Recovery Policy de l'ICANN (ERRP) en vigueur depuis le 21 February 2024 exige de chaque bureau d'enregistrement accrédité qu'il mette en œuvre la politique mise à jour au plus tard le 21 August 2025. Tous les bureaux d'enregistrement accrédités opèrent dans le même cadre ERRP, quelle que soit leur taille ou leur juridiction.
La mise à jour de 2024 modernise quatre domaines :
- Exigences de notification.
- Mécanismes de restauration.
- Divulgation des frais.
- Droits du titulaire.
L'ERRP 2024 exige des notifications à au moins 2 moments avant l'expiration.
Le cadre exige de chaque bureau d'enregistrement accrédité qu'il envoie au moins 2 notifications de renouvellement : environ 1 mois avant l'expiration et environ 1 semaine avant l'expiration.
Les bureaux d'enregistrement dépassent le minimum avec des notifications à 60, 30, 15, 7 et 1 jour dans la pratique documentée.
La cadence de notification s'aligne sur les seuils d'alerte documentés dans Suivi du cycle de vie des domaines : WHOIS, RDAP et les outils de flux de travail qui surveillent chaque code de statut.
Le RGP au registre reste de 30 jours dans tous les registres gTLD.
La période de grâce de rédemption au niveau du registre continue de fonctionner à 30 jours standard pour tous les gTLD opérant sous l'accord de registre ICANN standard. Le cadre RGP précède l'ERRP 2024 et reste inchangé dans la mise à jour.
La durée du RGP est une politique fixée par le registre, indépendante de la période de grâce du bureau d'enregistrement documentée dans la section H2 ci-dessus.
L'ERRP 2024 renforce les exigences de divulgation des frais pour les bureaux d'enregistrement.
Le cadre mis à jour exige des bureaux d'enregistrement qu'ils divulguent trois types de frais au moment de l'enregistrement :
- Frais de renouvellement.
- Frais de renouvellement post-expiration, lorsqu'ils diffèrent du renouvellement standard.
- Frais de rédemption.
La divulgation apparaît dans l'article d'aide publié du bureau d'enregistrement ou dans le contrat d'enregistrement. L'exigence de transparence appuie la matrice tarifaire par bureau d'enregistrement de cet article.
Les droits du titulaire enregistré s'étendent tout au long de la fenêtre RGP.
L'ERRP 2024 confirme le droit du titulaire enregistré de restaurer un domaine supprimé pendant le RGP de 30 jours au registre. La restauration s'effectue via le bureau d'enregistrement qui a supprimé l'enregistrement.
Ce droit ne peut pas être transféré à un tiers pendant le RGP. Le cadre empêche les schémas d'extorsion des drop-catchers identifiés lors des revues de politique du début des années 2000.
Comment le verrou de transfert de 60 jours change-t-il en 2026 ?
Le vote de l'ICANN 82 des 12-13 March 2025 à Seattle élimine le verrou de transfert hérité de 60 jours et le remplace par un verrou obligatoire de 720 heures (30 jours) sur les domaines nouvellement créés ou récemment transférés.
Le vote a approuvé à l'unanimité un rapport de groupe de travail de 163 pages contenant 47 recommandations de politique. La mise en œuvre s'étend sur une fenêtre de transition de 18 mois, sous réserve de l'approbation finale du conseil d'administration de l'ICANN.
L'ICANN s'apprête à supprimer sa politique impopulaire de verrou de transfert de 60 jours, à la suite d'un vote à l'ICANN 82 à Seattle. Les changements nouvellement approuvés introduisent deux nouveaux verrous que les bureaux d'enregistrement choisissent actuellement d'imposer à leur discrétion.
La politique mise à jour impose des verrous de 720 heures (30 jours) sur les domaines qui viennent d'être créés ou qui viennent d'être transférés entrants.
Domain Incite · Couverture du vote de l'ICANN 82 · March 2025
Le verrou hérité de 60 jours prend sa retraite après 10 ans de fonctionnement.
Le verrou de transfert de 60 jours est entré en vigueur en 2016 comme mesure anti-fraude empêchant les transferts successifs rapides de domaines volés. Le bilan opérationnel de 10 ans a montré que le verrou ajoutait des frictions aux titulaires légitimes sans bénéfice proportionnel de réduction de la fraude.
Le vote de l'ICANN 82 reflète le consensus sectoriel selon lequel 30 jours atteignent l'objectif anti-fraude avec un coût de mobilité moindre.
Le nouveau verrou de 720 heures s'applique aux domaines nouvellement créés et transférés.
Le verrou de remplacement de 720 heures (30 jours) s'attache à la création de l'enregistrement et à l'achèvement du transfert. Ces deux événements déclenchent la restriction de mobilité de 30 jours. Le verrou ne peut être contourné par aucun bureau d'enregistrement selon la politique de l'ICANN.
Le nouveau cadre fonctionne en parallèle avec le verrou Client existant au niveau du bureau d'enregistrement et le Registry Lock au niveau du registre documentés plus loin dans cet article.
L'abus DNS rejoint l'ensemble des motifs de refus de transfert dans le cadre de l'ICANN 82.
La mise à jour de la politique de transfert de 2025 ajoute l'abus DNS comme motif de refus de transfert admissible. Les bureaux d'enregistrement recevant des demandes de transfert pour des domaines signalés pour abus DNS (distribution de logiciels malveillants, hameçonnage, infrastructure de commande et contrôle) peuvent refuser le transfert pour empêcher la poursuite de l'abus.
Ce changement comble une faille de longue date qui permettait aux opérateurs abusifs d'échapper à l'application en changeant de bureau d'enregistrement.
Les frais de transfert en masse reçoivent un plafond pour les détenteurs de grands portefeuilles.
Le vote de l'ICANN 82 introduit un plafond sur les frais de transfert en masse pour les portefeuilles dépassant 50,000 domaines. Le plafond protège les détenteurs de grands portefeuilles contre des frais de transfert prohibitifs qui bloquent la consolidation légitime des bureaux d'enregistrement.
Le seuil de frais exact figure dans le texte de politique finale de l'ICANN GNSO et s'applique à la couche de transfert en masse du registre documentée dans les accords de registre standard.
Quels sont les 4 types de verrous de transfert que suivent les opérateurs ?
Quatre types distincts de verrous de transfert sont en vigueur dans le paysage des gTLD. La grille ci-dessous nomme chacun d'eux avec sa couche de politique et sa règle de désinscription.
Chaque verrou se situe à une couche de politique différente avec ses propres règles de désinscription et garanties de sécurité. Les opérateurs qui acquièrent des domaines suivent les quatre couches dans leur flux de préparation au transfert.
1. Verrou ICANN de 60 jours pour NOUVELLE inscription
S'active dès l'enregistrement initial du domaine. Empêche le transfert vers un autre bureau d'enregistrement pendant 60 jours. Aucune désinscription possible. Remplacement par le verrou de 720 heures (30 jours) selon le vote de l'ICANN 82, en attente de mise en œuvre.
2. Verrou ICANN de 60 jours pour CHANGEMENT DE CONTACT
Se déclenche lors de modifications du nom, de l'organisation ou de l'e-mail du titulaire. Certains bureaux d'enregistrement, dont Name.com et NameSilo, offrent une désinscription par vérification au moment du changement. Les mises à jour de la confidentialité WHOIS sont exemptées du verrou.
3. ClientTransferProhibited (verrou Client)
Drapeau de statut EPP défini par le bureau d'enregistrement à la discrétion du client. Activé par défaut chez les grands bureaux d'enregistrement (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Désactive les tentatives de transfert sortant jusqu'à ce que le client le désactive via l'interface de compte du bureau d'enregistrement.
4. Registry Lock (haute sécurité)
Fonctionnalité de haute sécurité distincte opérant au niveau du registre. Nécessite une vérification hors bande (téléphone, code ou autorisation signée) avant tout changement. Utilisée par les entreprises détenant des actifs de domaine exposés à un risque de valeur premium.
Le verrou ICANN de 60 jours pour nouvelle inscription ne peut pas être contourné.
Le verrou s'attache à la création de l'enregistrement et empêche le transfert sortant pendant 60 jours civils. Aucun bureau d'enregistrement ne peut passer outre le verrou selon la politique de l'ICANN. Le compteur de 60 jours démarre à l'heure exacte d'achèvement de l'enregistrement, et non au début du processus initial.
Les domaines nouvellement enregistrés acquis par des opérations sur domaines expirés ne sont pas affectés, car le verrou ne s'applique qu'aux créations récentes.
Le verrou ICANN de 60 jours pour changement de contact offre une désinscription limitée à l'enregistrement.
Les modifications du nom, de l'organisation ou de l'e-mail du titulaire déclenchent le verrou. Le bureau d'enregistrement invite le titulaire, au moment du changement, à l'accepter ou à le refuser.
Certains bureaux d'enregistrement mettent en œuvre la désinscription par vérification ; d'autres appliquent le verrou sans désinscription. Les mises à jour de la confidentialité WHOIS sont exemptées du verrou selon les clarifications de la politique de l'ICANN.
Le drapeau ClientTransferProhibited est contrôlé par l'utilisateur au niveau du bureau d'enregistrement.
Le drapeau de statut EPP est le verrou de transfert au niveau du bureau d'enregistrement. La valeur par défaut est activée chez les grands bureaux d'enregistrement (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) comme bonne pratique de sécurité.
Le client désactive le drapeau via l'interface de compte du bureau d'enregistrement avant d'initier un transfert sortant. Le drapeau fonctionne indépendamment des verrous de politique de l'ICANN.
Le Registry Lock fonctionne comme le niveau de sécurité le plus élevé pour les domaines de valeur premium.
Le Registry Lock s'attache au niveau du registre (Verisign, Identity Digital, PIR) et nécessite une vérification hors bande avant tout changement. Il empêche le détournement de domaine via des comptes de bureau d'enregistrement compromis, car les modifications nécessitent une vérification au-delà de l'authentification normale du bureau d'enregistrement.
Les détenteurs de domaines premium et les opérateurs de protection de marque adoptent le Registry Lock comme pratique standard.
En quoi les politiques de sécurité et de WHOIS diffèrent-elles d'un bureau d'enregistrement à l'autre ?
Les politiques de sécurité et de WHOIS varient selon 4 dimensions :
- Confidentialité WHOIS par défaut : gratuite chez 9 des 10 bureaux d'enregistrement étudiés, payante chez GoDaddy.
- Prise en charge de l'authentification à deux facteurs : TOTP, SMS et clés matérielles.
- Disponibilité du Registry Lock : une fonctionnalité premium.
- Mise en œuvre de DNSSEC : gratuite chez Cloudflare et Porkbun, payante ou absente ailleurs.
Le niveau de sécurité combiné détermine l'exposition de l'opérateur au risque de compromission de compte et de détournement de domaine.
Le niveau de base de la confidentialité WHOIS est gratuit chez les 10 bureaux d'enregistrement étudiés.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger et GoDaddy incluent la confidentialité WHOIS de base sans coût supplémentaire. NameSilo étend l'offre à une confidentialité gratuite à vie sur tous les domaines détenus.
GoDaddy facture $9.99 par domaine et par an pour le niveau de vente incitative « Full Domain Privacy & Protection » avec des fonctionnalités de protection supplémentaires. La référence sectorielle de confidentialité de base gratuite reflète la consolidation post-GDPR.
La prise en charge de l'authentification à deux facteurs par clé matérielle varie d'un bureau d'enregistrement à l'autre.
La prise en charge de l'authentification à deux facteurs se répartit entre les bureaux d'enregistrement étudiés :
- Cloudflare prend en charge TOTP plus l'authentification à deux facteurs par clé matérielle (U2F, FIDO2).
- GoDaddy prend en charge TOTP, SMS et les clés matérielles.
- Namecheap prend en charge TOTP et SMS.
- Porkbun et Dynadot prennent en charge TOTP.
L'authentification à deux facteurs par clé matérielle est la référence recommandée par le secteur pour les opérateurs de domaines premium. Elle résiste aux attaques par échange de carte SIM et par hameçonnage qui déjouent l'authentification TOTP et SMS.
La disponibilité du Registry Lock est limitée aux services de niveau entreprise.
Le Registry Lock nécessite une vérification hors bande au registre et fonctionne comme un service payant distinct chez les bureaux d'enregistrement de niveau grand public. Markmonitor, CSC Digital Brand Services et d'autres bureaux d'enregistrement d'entreprise l'incluent comme offre standard.
Les bureaux d'enregistrement grand public (GoDaddy, Namecheap et similaires) proposent le Registry Lock via des niveaux entreprise dédiés ou des forfaits de support premium.
La configuration DNSSEC par défaut varie entre automatique et manuelle.
Cloudflare active DNSSEC par défaut pour les domaines utilisant le DNS de Cloudflare. Porkbun prend en charge DNSSEC sans coût supplémentaire. Les autres bureaux d'enregistrement le mettent en œuvre comme une configuration manuelle via le panneau des paramètres DNS.
La variance affecte les opérateurs gérant des domaines sur des portefeuilles multi-bureaux d'enregistrement, car la mise en œuvre de DNSSEC diffère selon l'infrastructure DNS de chaque bureau d'enregistrement.
Le consensus sectoriel de présélection associe Cloudflare et Namecheap pour la majorité des opérateurs.
La couverture sectorielle multi-sources de 2026 converge vers Cloudflare et Namecheap comme présélection de bureaux d'enregistrement pour la majorité des opérateurs :
- Cloudflare pour le coût à long terme (tarification au coût réel) et la sécurité (DNSSEC, clés matérielles).
- Namecheap pour l'étendue des TLD et l'infrastructure de parcage de domaines.
Cloudflare publie une page dédiée « alternatives à Namecheap » qui confirme le positionnement comparatif sur le marché.
Quelles questions les propriétaires se posent-ils sur le choix de la politique d'un bureau d'enregistrement ?
Les opérateurs soulèvent six questions récurrentes sur le choix de la politique d'un bureau d'enregistrement. Elles couvrent la durée de la période de grâce, les quatre types de verrous de transfert, le calendrier du verrou ICANN de 30 jours, la position de GoDaddy en 2026, les économies à long terme de Cloudflare et la procédure de transfert. Les cartes ci-dessous répondent à chacune.
Q1Quel bureau d'enregistrement offre la plus longue période de grâce pour la récupération ?
Porkbun offre la plus longue fenêtre de récupération totale à 70 jours (grâce de 30 jours + prolongation de renouvellement automatique de 10 jours + RGP de 30 jours).
Cloudflare, Dynadot, Name.com et Hover offrent 60 jours. GoDaddy fonctionne avec la plus courte à 53 jours (grâce de 18 jours + renouvellement automatique de 5 jours + RGP de 30 jours).
Q2Quelle est la différence entre le verrou NOUVELLE inscription de 60 jours et le verrou CHANGEMENT DE CONTACT ?
Le verrou de 60 jours pour nouvelle inscription s'active à l'enregistrement du domaine et ne peut pas être contourné. Le verrou de 60 jours pour changement de contact se déclenche lors des modifications du nom, de l'organisation ou de l'e-mail du titulaire et offre une désinscription chez certains bureaux d'enregistrement. Les mises à jour de la confidentialité WHOIS sont exemptées du verrou pour changement de contact.
Q3Quand le verrou ICANN de 30 jours remplace-t-il le verrou de 60 jours ?
Le vote de l'ICANN 82 des 12-13 March 2025 a approuvé le remplacement. La mise en œuvre s'étend sur une transition de 18 mois, sous réserve de l'approbation finale du conseil d'administration de l'ICANN.
Le nouveau verrou de 720 heures (30 jours) s'applique aux domaines nouvellement créés ou transférés. Il entre en vigueur dans le paysage des gTLD au cours de 2026-2027.
Q4Pourquoi GoDaddy n'est-il plus recommandé en 2026 ?
La mise à jour des conditions de service de GoDaddy de February 2026 a reclassé 21 millions de clients en « Business Customers » et supprimé les protections des consommateurs de l'UE. La couverture sectorielle multi-sources de 2026 marque GoDaddy comme n'étant plus recommandé pour les nouvelles inscriptions sur la base de ce changement des conditions de service.
Q5Cloudflare est-il vraiment moins cher que les autres bureaux d'enregistrement à long terme ?
Cloudflare applique un modèle tarifaire au coût réel sans marge sur les frais de registre de gros. Le renouvellement .com à $10.44 par an est inférieur à la moyenne du marché étudié ($14-$18).
Pour des détentions sur 5 ans, l'avantage de coût se cumule à $20-$40 économisés par domaine par rapport aux bureaux d'enregistrement de niveau intermédiaire.
Q6Comment changer de bureau d'enregistrement sans perdre le domaine ?
Le transfert se déroule en une procédure de cinq étapes :
- Déverrouillez le domaine chez le bureau d'enregistrement actuel (désactivez
clientTransferProhibited). - Demandez le code d'authentification (code de transfert EPP).
- Initiez le transfert auprès du bureau d'enregistrement récepteur.
- Approuvez la demande de transfert.
- Attendez la fenêtre d'achèvement du transfert de 5 à 7 jours.
Les verrous de 60 jours pour nouvelle inscription ou changement de contact bloquent le transfert s'ils sont actifs.
Comment SEO Domains opère-t-il au-dessus de la couche de politique des bureaux d'enregistrement ?
SEO Domains répertorie plus de 200,000 domaines expirés sélectionnés, acquis par drop-catching accrédité par l'ICANN au moment de la libération par le registre. Les acheteurs acquièrent via le catalogue à prix fixes et acheminent l'inventaire vers n'importe quel bureau d'enregistrement de leur choix après l'acquisition.
Le catalogue fonctionne indépendamment des politiques, au-dessus de la variance de grâce de 18-70 jours, des quatre types de verrous de transfert et de l'écart tarifaire entre plusieurs bureaux d'enregistrement.
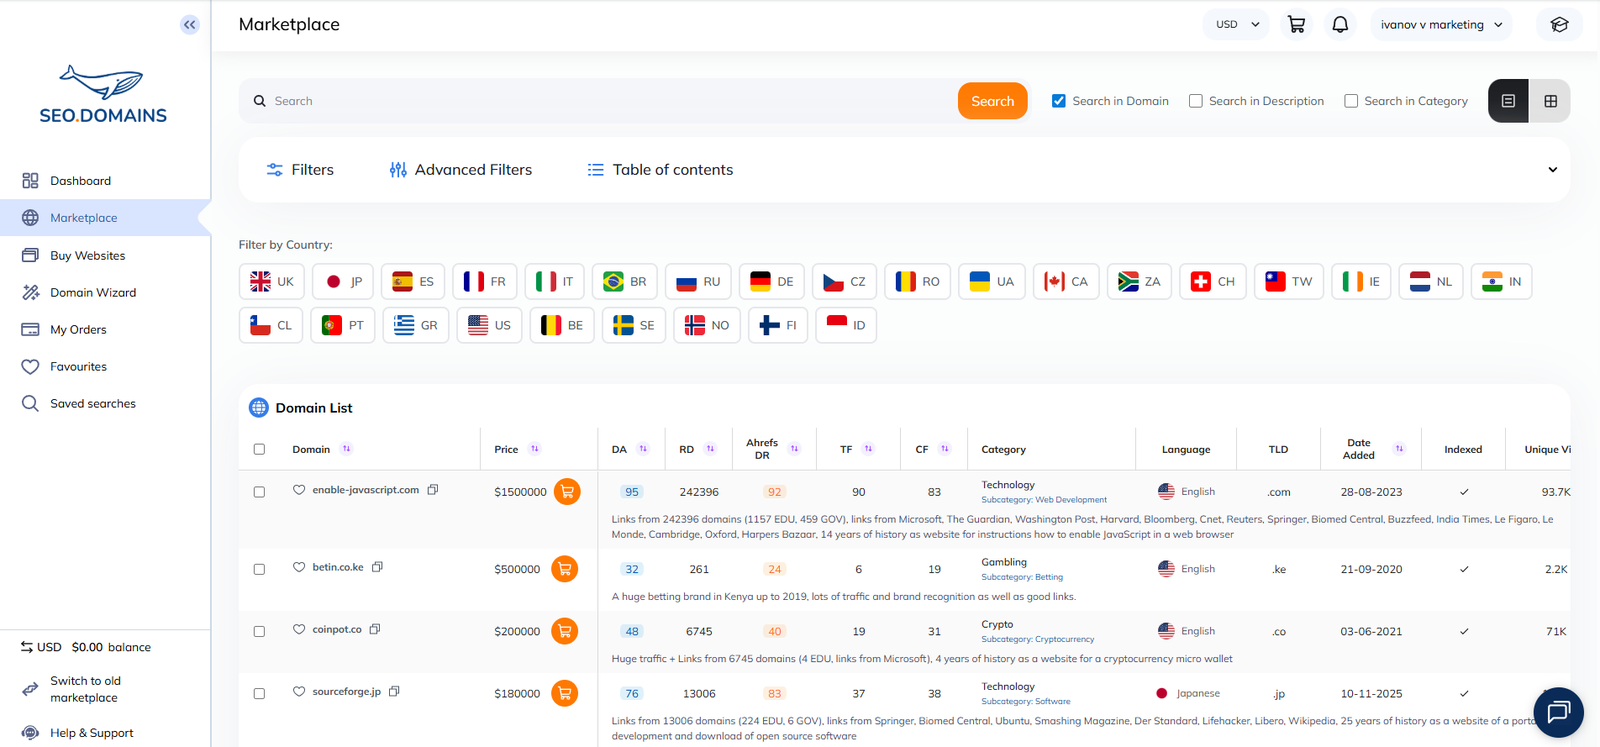
Le catalogue est acquis par drop-catching accrédité par l'ICANN au moment de la libération par le registre.
SEO Domains opère en tant que leader du drop-catching. Le catalogue de plus de 200,000 domaines expirés est acquis par drop-catching accrédité par l'ICANN au moment de la libération par le registre (jour 81+), une fois la fenêtre de suppression en attente terminée.
Le point d'acquisition se situe au-dessus de la couche de politique des bureaux d'enregistrement, car la libération par le registre s'opère au registre, et non au bureau d'enregistrement.
Les acheteurs transfèrent vers n'importe quel bureau d'enregistrement de leur choix après l'acquisition.
L'acquisition s'achève par un transfert EPP standard accrédité par l'ICANN vers le bureau d'enregistrement choisi par l'acheteur. Les acheteurs sélectionnent le bureau d'enregistrement qui correspond à leur stratégie de portefeuille :
- Cloudflare pour une détention à long terme au coût réel.
- Porkbun pour la plus longue fenêtre de récupération.
- NameSilo pour une confidentialité WHOIS gratuite à vie.
- Un bureau d'enregistrement d'entreprise pour les actifs premium protégés par Registry Lock.
Le catalogue n'enferme pas les acheteurs dans un bureau d'enregistrement spécifique.
Les prix affichés remplacent la comparaison tarifaire entre plusieurs bureaux d'enregistrement.
Chaque domaine du catalogue porte un prix affiché. Les acheteurs comparent les prix, l'historique d'enregistrement, le Domain Authority, le Domain Rating, les domaines référents, le pays et la catégorie thématique dans une seule interface.
La structure tarifaire remplace la comparaison entre plusieurs bureaux d'enregistrement documentée dans la matrice des 10 bureaux d'enregistrement de cet article.
Le transfert accrédité par l'ICANN préserve la valeur SEO du domaine expiré pour les stratégies de redirection 301.
Pour les stratégies de redirection 301, un domaine expiré redirigé en 301 transmet l'équité de liens accumulée vers la nouvelle destination lorsque l'historique actif antérieur est thématiquement pertinent et documenté.
Le bureau d'analyse SEO Domains vérifie les enregistrements d'historique sélectionnés qui soutiennent le flux de transfert et de redirection, quel que soit le bureau d'enregistrement détenant le domaine de destination.
Acquisition indépendante des politiques : parcourez plus de 200,000 domaines, transférez n'importe où. Le catalogue SEO Domains répertorie un inventaire de domaines expirés sélectionnés, acquis par drop-catching accrédité par l'ICANN au-dessus de la couche de politique des bureaux d'enregistrement.
Les acheteurs acheminent l'inventaire vers Cloudflare, Porkbun, Namecheap ou tout autre bureau d'enregistrement accrédité par l'ICANN après l'acquisition. Explorez la place de marché SEO Domains →

 English
 Español
 Deutsch
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית