 SEO-ressourcer
 Køb domæner
 Log ind
 Tilmeld



Sådan vælger du en velrenommeret domæneregistrator: Kulanceperioder, overførselslåse og ICANN-overholdelse sammenlignet på tværs af 10 registratorer
At vælge en velrenommeret domæneregistrator betyder at afveje fem omkostnings- og gendannelsesdimensioner, hvor registratorernes livscykluspolitikker afviger:
- Kulancens varighed løber fra 18 dage hos GoDaddy til 30 dage på tværs af resten af markedet.
- Forlængelsen af kulancen ved automatisk fornyelse spænder over 0-10 dage.
- Det samlede gendannelsesvindue spænder over 53-70 dage.
- Fornyelsesprisen løber fra $9.95-$21.99 i detail.
- Indløsningsgebyrer løber fra ~$40 til kostpris hos Cloudflare til $195 hos Name.com, når et domæne træder ind i registerets Redemption Grace Period.
ICANN ERRP 2024-rammen kræver, at registratorer implementerer den senest 21. august 2025.
ICANN 82-afstemningen (12.-13. marts 2025) afskaffer den ældre 60-dages overførselslås og indfører en 720-timers (30-dages) lås på nyoprettede eller overførte domæner.
Fire forskellige typer overførselslåse er i drift i dag: ICANN 60-dages nyregistrering, ICANN 60-dages kontaktændring, registratorens Client-lås og højsikkerheds Registry Lock.
SEO Domains driver kataloget med 200,000+ aldrende domæner over registratorpolitiklaget: købere anskaffer gennem ICANN-akkrediteret overførsel og dirigerer lager til en hvilken som helst foretrukken registrator efter købet.
Hvad kendetegner en velrenommeret domæneregistrator på tværs af livscykluspolitik?
En velrenommeret domæneregistrator måles på tværs af 8 livscykluspolitiske dimensioner, der former beslutninger om anskaffelse og ejerskab. Chipsene nedenfor navngiver alle otte, fra kulancens varighed til sikkerhedsniveau.
Variationen giver et spænd på 17 dage i gendannelsesvinduer og et 4-dobbelt spænd i fornyelsesomkostninger.
Variation i kulanceperioder giver et spænd på 17 dage i anskaffelse.
GoDaddy har en kulanceperiode på 18 dage; resten af det undersøgte marked kører 30 dage. Kombineret med forlængelser af kulancen ved automatisk fornyelse (0-10 dage) spænder de samlede gendannelsesvinduer fra 53 dage hos GoDaddy til 70 dage hos Porkbun.
Variationen dokumenteret i Sådan gendanner du et udløbet domæne: 4-faset tidslinje og registratorers gendannelsesomkostninger bestemmer køberens effektive vindue for fornyelsesbeslutning.
Implementeringer af overførselslåse følger ICANN-politik med variationer fra registrator til registrator.
Den firetrins taksonomi for overførselslåse fungerer på tværs af alle ICANN-akkrediterede registratorer:
- ICANN påbyder den 60-dages lås ved nyregistrering og den 60-dages lås ved kontaktændring.
- Client-låsen på registratorniveau (
clientTransferProhibited) styres af brugeren. - Højsikkerheds Registry Lock kræver out-of-band-verifikation gennem registeret.
Grundniveauet for WHOIS-privatliv er gratis på tværs af alle 10 undersøgte registratorer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger og GoDaddy inkluderer grundlæggende WHOIS-privatliv uden ekstra omkostninger efter de nylige brancheændringer.
GoDaddy opkræver $9.99 om året for det forbedrede niveau "Full Domain Privacy & Protection" (ekstra funktioner ud over grundlæggende privatliv).
Privatliv-som-standard-mønstret afspejler branchekonsolidering efter GDPR (maj 2018) og ICANN's Temporary Specification om offentliggørelse af registreringsdata.
Prisgennemsigtighed varierer på tværs af kostpris-, fastpris- og kampagnemodeller.
Fornyelsespriser sorterer de undersøgte registratorer i fire modeller:
- Cloudflare kører en kostprismodel: $10.44 pr. .com-år, ingen avance over engros.
- Porkbun, Dynadot og NameSilo kører fastprismodeller til $9.95-$10.49.
- Namecheap, Squarespace, Name.com og Hover anvender moderat avance til $12.99-$14.99.
- GoDaddy bruger kampagnepris for første år ($0.01-$11.99) efterfulgt af en fornyelse på $21.99.
Det 4-dobbelte spænd i fornyelsesomkostninger sammensættes over flerårige beholdninger.
Hvordan er kulanceperioderne sammenlignet på tværs af 10 store registratorer?
Kulanceperioder samler sig omkring 30 dage på tværs af 9 af 10 undersøgte registratorer. GoDaddy står som den eneste undtagelse med 18 dage.
Kombineret med forlængelser af kulancen ved automatisk fornyelse spænder de samlede gendannelsesvinduer fra 53 dage hos GoDaddy til 70 dage hos Porkbun. Kulancens varighed fastsætter fornyelsesvinduet til standardpris, før indløsningsgebyrer gælder.
| Registrator | Kulance | Kulance ved automatisk fornyelse | Samlet gendannelse | .com-fornyelse | Indløsningsgebyr | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dage | 0 dage | 60 dage | $10.44 (kostpris) | ~$40 (kostpris) | Gratis |
| Porkbun | 30 dage | 10 dage | 70 dage | $10.28 (fast) | $120 | Gratis |
| Dynadot | 30 dage | 0 dage | 60 dage | $10.49 (fast) | $125-140 | Gratis |
| NameSilo | 30 dage | 0 dage | 60 dage | $9.95 | $161-176 | Gratis (livsvarigt) |
| Namecheap | 30 dage | 7 dage | 67 dage | $13.98 | $160 | Gratis |
| Squarespace | 30 dage | 7 dage | 67 dage | $12 (fast) | $150 | Gratis |
| Name.com | 30 dage | 0 dage | 60 dage | $12.99 | $195 | Gratis |
| Hover | 30 dage | 0 dage | 60 dage | $14.99 (fast) | $175 | Gratis |
| Hostinger | 30 dage | n/a | varierer | $19.99 | $80 | Gratis |
| GoDaddy | 18 dage | 5 dage | 53 dage | $21.99 | $179.99 | Gratis grundlæggende; $9.99 opsalg |
GoDaddys 18-dages kulance er den korteste blandt store amerikanske registratorer.
GoDaddy anvender en 18-dages registratorkulanceperiode efterfulgt af en 5-dages forlængelse af kulancen ved automatisk fornyelse. Det samlede gendannelsesvindue på 53 dage er 17 dage kortere end Porkbuns 70-dages vindue.
Den kortere kulance reducerer registrantens tid til fornyelsesbeslutning og øger risikoen for utilsigtet udløb dokumenteret i Sådan gendanner du et udløbet domæne: 4-faset tidslinje og registratorers gendannelsesomkostninger.
Porkbun tilbyder et udvidet samlet gendannelsesvindue på 70 dage.
Porkbun kører en 30-dages standardkulance til fornyelsespris, efterfulgt af en 10-dages forlængelse af kulancen ved automatisk fornyelse, der holder standardprisen gennem dag 40 efter udløb.
Den standardmæssige 30-dages Redemption Grace Period kører derefter hos registeret og giver et samlet gendannelsesvindue på 70 dage ifølge Porkbuns offentliggjorte vidensbase.
Den udvidede struktur giver ekstra tid til fornyelsesbeslutning for registranter, der overser den indledende udløbsnotifikation.
Cloudflare og Porkbun fører an i kostpris-/fastprismodellen.
Tre registratorer kombineres om de laveste samlede 5-års omkostninger blandt det undersøgte marked:
- Cloudflare videregiver Verisigns .com-engrosfornyelsesgebyr direkte til kunden til $10.44 om året.
- Porkbun anvender en fast sats på $10.28 på tværs af registrering og fornyelse.
- NameSilo opkræver $9.95 med livsvarigt gratis WHOIS-privatliv.
Namecheaps fornyelsespris ligger nu på $13.98 i standardniveauet.
Namecheaps offentliggjorte .com-fornyelsespris ligger i øjeblikket på $13.98 på tværs af standardtilbuddet dokumenteret i brancheanalyser. Fornyelsesomkostningen placerer Namecheap i mellemniveauet sammen med Squarespace ($12), Name.com ($12.99) og Hover ($14.99).
Stigningen fra tidligere kampagnefornyelser under $11 indsnævrede Namecheaps historiske prisfordel over for de billigste registratorer.
Indløsningsgebyrer spænder fra ~$40 til $195 på tværs af de undersøgte registratorer.
Registratorens indløsningsgebyr (gendannelsesgebyret, når et domæne træder ind i registerets Redemption Grace Period efter standardvinduets lukning) løber fra ~$40 hos Cloudflare til $195 hos Name.com.
Cloudflare videregiver Verisigns engrosgendannelsesgebyr på $40 til kostpris. Resten af det undersøgte marked stiger derfra:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
De fulde mekanikker for gendannelsesgebyr og totaler pr. registrator er dokumenteret i Sådan gendanner du et udløbet domæne: 4-faset tidslinje og registratorers gendannelsesomkostninger og Redemption-perioden (RGP) forklaret.
Hvordan adskiller kulancen ved automatisk fornyelse sig fra registrator til registrator?
Kulance ved automatisk fornyelse varierer på tværs af 3 mønstre. Forlængelsen fastsætter, hvor længe efter den standardmæssige 30-dages kulance registranten beholder standardfornyelsesprisen.
- Ingen kulance ved automatisk fornyelse: Cloudflare, Dynadot, NameSilo, Name.com og Hover.
- Kort kulance ved automatisk fornyelse på 5-7 dage: GoDaddy, Namecheap og Squarespace.
- Udvidet kulance ved automatisk fornyelse på 10 dage: Porkbun.
Kulance ved automatisk fornyelse forlænger gendannelsesvinduet til standardpris.
Den standardmæssige 30-dages kulanceperiode hos registratorer fungerer under ICANN's ramme for kulance ved automatisk fornyelse (0-45 dage efter registratorens skøn).
Den registratorspecifikke forlængelse af kulancen ved automatisk fornyelse tilføjer dage ud over det indledende 30-dages standardvindue, hvor fornyelse stadig gennemføres til standardsats uden gendannelsesgebyrer.
Ud over kulancen ved automatisk fornyelse flytter domænet ind i den Redemption Grace Period, der er dokumenteret i Redemption-perioden (RGP) forklaret.
Porkbuns 10-dages kulance ved automatisk fornyelse giver den længste samlede gendannelse.
Porkbun forlænger kulancen ved automatisk fornyelse med 10 dage ud over de 30 dages standard. Det 40-dages vindue før RGP plus den 30-dages RGP giver et samlet gendannelsesvindue på 70 dage.
Registranter, der overser den indledende 30-dages kulance, beholder et længere sekundært vindue til standardpris, før indløsningsgebyret gælder.
Fem registratorer opererer uden en forlængelse af kulancen ved automatisk fornyelse.
Cloudflare, Dynadot, NameSilo, Name.com og Hover afslutter standardprisvinduet ved 30-dages mærket. Efter dag 30 træder domænet ind i RGP, og gendannelsesgebyrer gælder.
Registranter hos disse registratorer indregner fraværet af forlængelse i deres fornyelsessporingsarbejdsgang dokumenteret i Sporing af domænelivscyklus: WHOIS, RDAP og de arbejdsgangsværktøjer, der overvåger hver statuskode.
GoDaddys 5-dages forlængelse kombineres med den korteste 18-dages kulance.
GoDaddys 18-dages kulance plus 5-dages forlængelse af kulancen ved automatisk fornyelse giver et 23-dages vindue før RGP. Det samlede gendannelsesvindue på 53 dage (23 + 30 RGP) er det korteste blandt de undersøgte registratorer.
Operatører, der anskaffer domæner holdt hos GoDaddy, planlægger fornyelsessporing med 7 dage strammere marginer end hos andre store registratorer.
Hvad kræver ICANN 2024 ERRP af enhver registrator?
ICANN's Expired Registration Recovery Policy (ERRP) trådte i kraft 21. februar 2024 og kræver, at enhver akkrediteret registrator implementerer den opdaterede politik senest 21. august 2025. Alle akkrediterede registratorer opererer under samme ERRP-ramme uanset størrelse eller jurisdiktion.
Opdateringen fra 2024 moderniserer fire områder:
- Notifikationskrav.
- Gendannelsesmekanik.
- Gebyroplysning.
- Registrantrettigheder.
ERRP 2024 kræver notifikationer på mindst 2 tidspunkter før udløb.
Rammen kræver, at enhver akkrediteret registrator sender mindst 2 fornyelsesnotifikationer: cirka 1 måned før udløb og cirka 1 uge før udløb.
Registratorer overgår minimummet med notifikationer ved 60, 30, 15, 7 og 1 dag i den dokumenterede praksis.
Notifikationskadencen stemmer overens med de alarmtærskler, der er dokumenteret i Sporing af domænelivscyklus: WHOIS, RDAP og de arbejdsgangsværktøjer, der overvåger hver statuskode.
RGP hos registeret forbliver 30 dage på tværs af alle gTLD-registre.
Redemption Grace Period på registerlaget fortsætter med at fungere med 30 dage som standard for alle gTLD'er, der opererer under den standardmæssige ICANN-registeraftale. RGP-rammen er ældre end ERRP 2024 og forbliver uændret i opdateringen.
RGP-varigheden er en registerfastsat politik uafhængig af registratorens kulanceperiode dokumenteret i afsnittet H2 ovenfor.
ERRP 2024 skærper kravene til gebyroplysning for registratorer.
Den opdaterede ramme kræver, at registratorer oplyser tre gebyrtyper på registreringstidspunktet:
- Fornyelsesgebyrer.
- Fornyelsesgebyrer efter udløb, hvor de adskiller sig fra standardfornyelse.
- Indløsningsgebyrer.
Oplysningen fremgår af registratorens offentliggjorte hjælpeartikel eller af registreringsaftalen. Gennemsigtighedskravet understøtter prismatricen pr. registrator i denne artikel.
Registrant-of-record-rettigheder gælder gennem hele RGP-vinduet.
ERRP 2024 bekræfter registrant-of-record's ret til at gendanne et slettet domæne i den 30-dages RGP hos registeret. Gendannelsen gennemføres via den registrator, der slettede registreringen.
Retten kan ikke overføres til en tredjepart under RGP. Rammen forhindrer afpresningsmønstre fra drop-catchers identificeret under politikgennemgangene i begyndelsen af 2000'erne.
Hvordan ændres den 60-dages overførselslås i 2026?
ICANN 82-afstemningen den 12.-13. marts 2025 i Seattle afskaffer den ældre 60-dages overførselslås og erstatter den med en 720-timers (30-dages) obligatorisk lås på nyoprettede eller nyligt overførte domæner.
Afstemningen godkendte enstemmigt en 163-siders arbejdsgrupperapport indeholdende 47 politikanbefalinger. Implementeringen kører gennem et 18 måneder langt overgangsvindue afventende ICANN-bestyrelsens endelige godkendelse.
ICANN er sat til at afskaffe sin upopulære 60-dages overførselslåspolitik efter en afstemning ved ICANN 82 i Seattle. De nyligt godkendte ændringer indfører to nye låse, som registratorer i øjeblikket vælger at pålægge efter eget skøn.
Den opdaterede politik påbyder 720-timers (30-dages) låse på domæner, der lige er blevet oprettet eller lige er blevet overført ind.
Domain Incite · Omtale af ICANN 82-afstemningen · marts 2025
Den ældre 60-dages lås udfases efter 10 års drift.
Den 60-dages overførselslås trådte i kraft i 2016 som en anti-svindel-foranstaltning, der forhindrede hurtige, på hinanden følgende overførsler af stjålne domæner. De 10 års driftshistorik viste, at låsen tilføjede friktion for legitime registranter uden en tilsvarende gevinst i svindelreduktion.
ICANN 82-afstemningen afspejler branchekonsensus om, at 30 dage opnår anti-svindel-formålet med lavere mobilitetsomkostninger.
Den nye 720-timers lås gælder for nyoprettede og overførte domæner.
Erstatningslåsen på 720 timer (30 dage) knyttes til ved oprettelse af registrering og ved fuldførelse af overførsel. Begge hændelser udløser den 30-dages mobilitetsbegrænsning. Låsen kan ikke omgås af nogen registrator under ICANN-politik.
Den nye ramme kører parallelt med den eksisterende Client-lås på registratorniveau og Registry Lock på registerniveau, der er dokumenteret senere i denne artikel.
DNS-misbrug føjes til sættet af årsager til afvisning af overførsel i ICANN 82-rammen.
Opdateringen af overførselspolitikken i 2025 tilføjer DNS-misbrug som en tilladt årsag til afvisning af overførsel. Registratorer, der modtager overførselsanmodninger for domæner markeret for DNS-misbrug (malwaredistribution, phishing, command-and-control-infrastruktur), kan afvise overførslen for at forhindre fortsat misbrug.
Ændringen lukker et mangeårigt smuthul, der tillod misbrugende operatører at undgå håndhævelse gennem registratorhopping.
Gebyrer for masseoverførsel får et loft for indehavere af store porteføljer.
ICANN 82-afstemningen indfører et loft over gebyrer for masseoverførsel for porteføljer, der overstiger 50,000 domæner. Loftet beskytter indehavere af store porteføljer mod uoverkommelige overførselsgebyrer, der blokerer legitim registratorkonsolidering.
Den nøjagtige gebyrtærskel fremgår af ICANN GNSO's endelige politiktekst og gælder på registerets masseoverførselslag dokumenteret i standardregisteraftaler.
Hvad er de 4 typer overførselslåse, operatører holder øje med?
Fire forskellige typer overførselslåse er i drift på tværs af gTLD-landskabet. Gitteret nedenfor navngiver hver enkelt med dens politiklag og fravalgsregel.
Hver lås sidder på et forskelligt politiklag med sine egne fravalgsregler og sikkerhedsgarantier. Operatører, der anskaffer domæner, sporer alle fire lag i deres arbejdsgang for overførselsparathed.
1. ICANN 60-dages lås ved NYregistrering
Aktiveres ved den indledende domæneregistrering. Forhindrer overførsel til en anden registrator i 60 dage. Intet fravalg tilgængeligt. Erstatning med 720-timers (30-dages) lås under ICANN 82-afstemningen afventer implementering.
2. ICANN 60-dages lås ved KONTAKTÆNDRING
Udløses ved ændringer i registrantens navn, organisation eller e-mail. Specifikke registratorer, herunder Name.com og NameSilo, tilbyder fravalg gennem verifikation på ændringstidspunktet. WHOIS-privatlivsopdateringer er undtaget fra låsen.
3. ClientTransferProhibited (Client-lås)
EPP-statusflag sat af registratoren efter kundens skøn. Slået TIL som standard hos de store registratorer (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Deaktiverer forsøg på udgående overførsel, indtil kunden slår det FRA gennem registratorens kontogrænseflade.
4. Registry Lock (højsikkerhed)
Separat højsikkerhedsfunktion, der fungerer på registerlaget. Kræver out-of-band-verifikation (telefon, kode eller underskrevet autorisation) før enhver ændring. Bruges af virksomheder, der holder domæneaktiver med premiumværdi-risiko.
ICANN's 60-dages lås ved nyregistrering kan ikke omgås.
Låsen knyttes til ved oprettelse af registrering og forhindrer udgående overførsel i 60 kalenderdage. Ingen registrator kan tilsidesætte låsen under ICANN-politik. 60-dages tælleren starter fra det nøjagtige tidspunkt for fuldførelse af registreringen, ikke fra den indledende procesbegyndelse.
Nyregistrerede domæner anskaffet gennem operationer med aldrende domæner er upåvirkede, fordi låsen kun gælder for friske oprettelser.
ICANN's 60-dages lås ved kontaktændring tilbyder begrænset fravalg ved registrering.
Ændringer i registrantens navn, organisation eller e-mail udløser låsen. Registratoren beder registranten på ændringstidspunktet om at acceptere eller afvise den.
Specifikke registratorer implementerer fravalget gennem verifikation; andre håndhæver låsen uden fravalg. WHOIS-privatlivsopdateringer er undtaget fra låsen ifølge ICANN's politikafklaringer.
ClientTransferProhibited-flaget styres af brugeren på registratorlaget.
EPP-statusflaget er overførselslåsen på registratorniveau. Standarden er slået TIL hos de store registratorer (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) som en sikkerhedsbedstepraksis.
Kunden slår flaget FRA gennem registratorens kontogrænseflade, før en udgående overførsel indledes. Flaget fungerer uafhængigt af ICANN's politiklåse.
Registry Lock fungerer som det højeste sikkerhedsniveau for domæner med premiumværdi.
Registry Lock knyttes til på registerlaget (Verisign, Identity Digital, PIR) og kræver out-of-band-verifikation før enhver ændring. Det forhindrer domænekapring gennem kompromitterede registratorkonti, fordi ændringer kræver verifikation ud over registratorens normale autentificering.
Indehavere af premiumdomæner og operatører inden for brandbeskyttelse anvender Registry Lock som standardpraksis.
Hvordan adskiller sikkerheds- og WHOIS-politikker sig fra registrator til registrator?
Sikkerheds- og WHOIS-politikker varierer på tværs af 4 dimensioner:
- WHOIS-privatliv som standard: gratis hos 9/10 undersøgte registratorer, betalt hos GoDaddy.
- 2FA-understøttelse: TOTP, SMS og hardwarenøgler.
- Tilgængelighed af Registry Lock: en premiumfunktion.
- DNSSEC-implementering: gratis hos Cloudflare og Porkbun, betalt eller fraværende andre steder.
Det samlede sikkerhedsniveau fastsætter operatørens eksponering for risikoen for kontokompromittering og domænekapring.
Grundniveauet for WHOIS-privatliv er gratis på tværs af alle 10 undersøgte registratorer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger og GoDaddy inkluderer grundlæggende WHOIS-privatliv uden ekstra omkostninger. NameSilo udvider tilbuddet til livsvarigt gratis privatliv på tværs af alle ejede domæner.
GoDaddy opkræver $9.99 pr. domæne pr. år for opsalgsniveauet "Full Domain Privacy & Protection" med yderligere beskyttelsesfunktioner. Branchens grundlinje med gratis grundlæggende privatliv afspejler konsolideringen efter GDPR.
Understøttelse af 2FA med hardwarenøgle varierer fra registrator til registrator.
Understøttelse af to-faktor deler sig på tværs af de undersøgte registratorer:
- Cloudflare understøtter TOTP plus 2FA med hardwarenøgle (U2F, FIDO2).
- GoDaddy understøtter TOTP, SMS og hardwarenøgler.
- Namecheap understøtter TOTP og SMS.
- Porkbun og Dynadot understøtter TOTP.
2FA med hardwarenøgle er den branchemæssigt anbefalede grundlinje for operatører af premiumdomæner. Den modstår de SIM-swap- og phishing-angreb, der besejrer TOTP- og SMS-autentificering.
Tilgængeligheden af Registry Lock er begrænset til tjenester på virksomhedsniveau.
Registry Lock kræver out-of-band-verifikation hos registeret og fungerer som en separat betalt tjeneste hos registratorerne på detailniveau. Markmonitor, CSC Digital Brand Services og andre virksomhedsregistratorer inkluderer det som et standardtilbud.
Detailregistratorer (GoDaddy, Namecheap og lignende) tilbyder Registry Lock gennem dedikerede virksomhedsniveauer eller premium-supportpakker.
DNSSEC-standarden varierer mellem automatisk og manuel konfiguration.
Cloudflare aktiverer DNSSEC som standard for domæner, der bruger Cloudflare DNS. Porkbun understøtter DNSSEC uden ekstra omkostninger. Andre registratorer implementerer det som en manuel konfiguration gennem DNS-indstillingspanelet.
Variationen påvirker operatører, der administrerer domæner på tværs af blandede registratorporteføljer, fordi DNSSEC-implementering varierer pr. registrators DNS-infrastruktur.
Branchens konsensus-shortlist kombinerer Cloudflare og Namecheap for operatørflertallet.
Brancheomtale fra flere kilder i 2026 konvergerer om Cloudflare plus Namecheap som registrator-shortlisten for operatørflertallet:
- Cloudflare til langsigtede omkostninger (kostpris) og sikkerhed (DNSSEC, hardwarenøgler).
- Namecheap til TLD-bredde og domæneparkeringsinfrastruktur.
Cloudflare offentliggør en dedikeret "alternativer til Namecheap"-side, der bekræfter den sammenlignende positionering på markedet.
Hvilke spørgsmål stiller ejere om valget af registratorpolitik?
Operatører rejser seks tilbagevendende spørgsmål om valget af registratorpolitik. De spænder over kulanceperiodens længde, de fire typer overførselslåse, timingen af ICANN's 30-dages lås, GoDaddys status i 2026, Cloudflares langsigtede besparelser og overførselsproceduren. Kortene nedenfor besvarer hvert enkelt.
Q1Hvilken registrator tilbyder den længste kulanceperiode til gendannelse?
Porkbun tilbyder det længste samlede gendannelsesvindue på 70 dage (30-dages kulance + 10-dages forlængelse af automatisk fornyelse + 30-dages RGP).
Cloudflare, Dynadot, Name.com og Hover tilbyder 60 dage. GoDaddy har den korteste med 53 dage (18-dages kulance + 5-dages automatisk fornyelse + 30-dages RGP).
Q2Hvad er forskellen mellem den 60-dages NY-lås og KONTAKTÆNDRINGS-låsen?
Den 60-dages lås ved nyregistrering aktiveres ved domæneregistrering og kan ikke omgås. Den 60-dages lås ved kontaktændring udløses ved ændringer i registrantens navn, organisation eller e-mail og tilbyder fravalg hos specifikke registratorer. WHOIS-privatlivsopdateringer er undtaget fra kontaktændringslåsen.
Q3Hvornår erstatter ICANN's 30-dages lås den 60-dages lås?
ICANN 82-afstemningen den 12.-13. marts 2025 godkendte erstatningen. Implementeringen kører gennem en 18-måneders overgang afventende ICANN-bestyrelsens endelige godkendelse.
Den nye 720-timers (30-dages) lås gælder for nyoprettede eller overførte domæner. Den træder i kraft på tværs af gTLD-landskabet i løbet af 2026-2027.
Q4Hvorfor anbefales GoDaddy ikke længere i 2026?
GoDaddys opdatering af servicevilkårene i februar 2026 omklassificerede 21 millioner kunder som "Business Customers" og fjernede EU-forbrugerbeskyttelser. Brancheomtale fra flere kilder i 2026 markerer GoDaddy som ikke længere anbefalet til nye registreringer på grundlag af ændringen af servicevilkårene.
Q5Er Cloudflare meningsfuldt billigere end andre registratorer på lang sigt?
Cloudflare kører en kostprismodel uden avance over engrosregistergebyrer. .com-fornyelsen til $10.44 om året er lavere end det undersøgte markedsgennemsnit ($14-$18).
For 5-årige beholdninger sammensættes omkostningsfordelen til $20-$40 sparet pr. domæne sammenlignet med registratorer i mellemniveau.
Q6Hvordan skifter jeg registrator uden at miste domænet?
Overførslen kører som en fem-trins procedure:
- Lås domænet op hos den nuværende registrator (slå
clientTransferProhibitedFRA). - Anmod om auth-koden (EPP-overførselskode).
- Indled overførslen hos den modtagende registrator.
- Godkend overførselsanmodningen.
- Vent på det 5-7 dages vindue for fuldførelse af overførslen.
De 60-dages låse ved nyregistrering eller kontaktændring blokerer overførslen, hvis de er aktive.
Hvordan opererer SEO Domains over registratorpolitiklaget?
SEO Domains angiver 200,000+ kuraterede aldrende domæner i lager anskaffet gennem ICANN-akkrediteret drop-catching ved frigivelse fra registeret. Købere anskaffer gennem kataloget til faste priser og dirigerer lageret til en hvilken som helst foretrukken registrator efter anskaffelsen.
Kataloget fungerer politikagnostisk over variationen i kulance på 18-70 dage, de fire typer overførselslåse og prisspændet på tværs af flere registratorer.
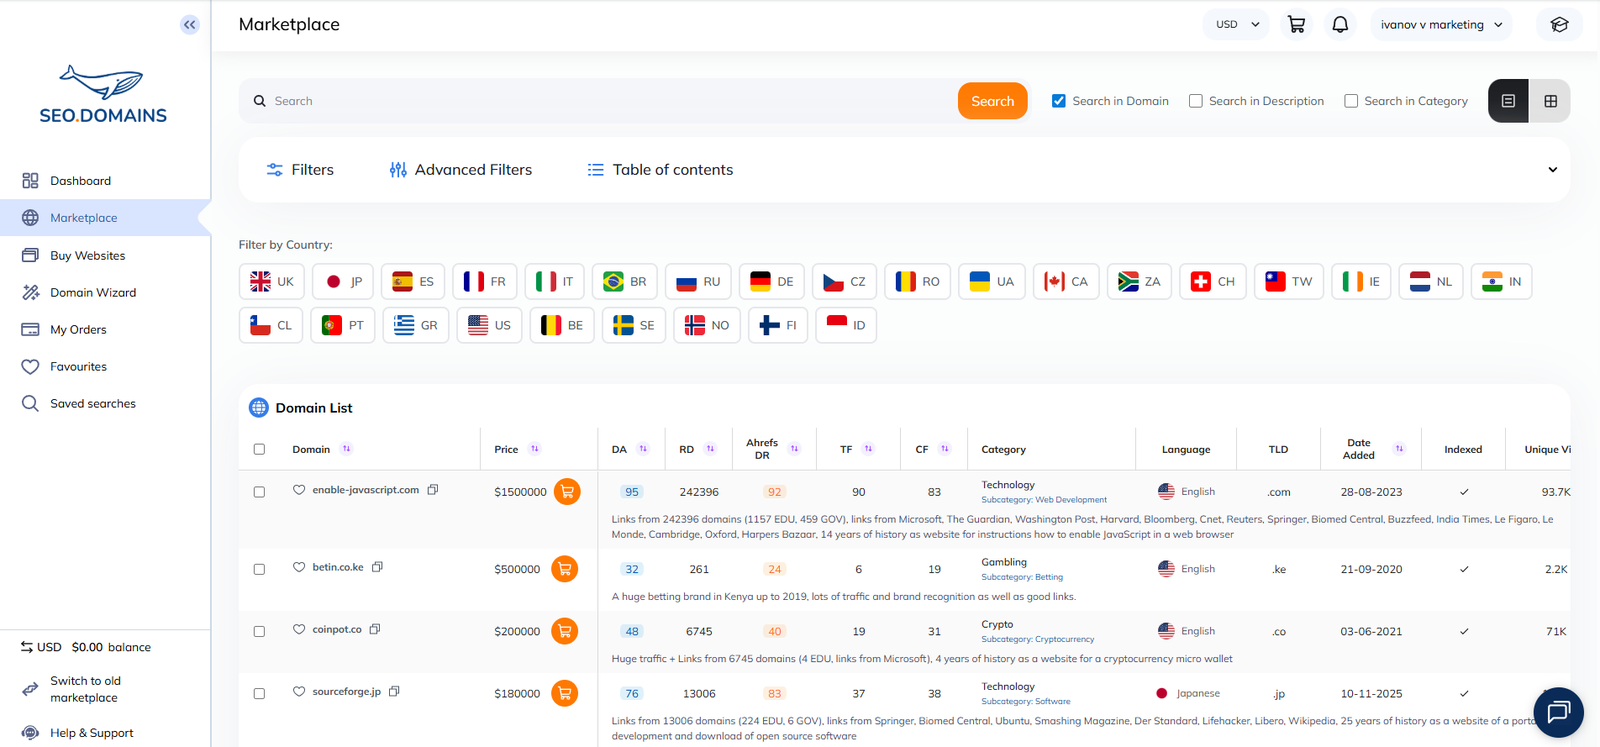
Kataloget anskaffes gennem ICANN-akkrediteret drop-catching ved frigivelse fra registeret.
SEO Domains opererer som en drop-catching-leder. Kataloget med 200,000+ aldrende domæner anskaffes gennem ICANN-akkrediteret drop-catching i frigivelsesøjeblikket fra registeret (dag 81+), efter at pending-delete-vinduet er afsluttet.
Anskaffelsespunktet sidder over registratorpolitiklaget, fordi frigivelsen fra registeret sker hos registeret, ikke registratoren.
Købere overfører til en hvilken som helst foretrukken registrator efter anskaffelsen.
Anskaffelsen gennemføres via standard ICANN-akkrediteret EPP-overførsel til køberens valgte registrator. Købere vælger den registrator, der matcher deres porteføljestrategi:
- Cloudflare til langsigtet kostprisbeholdning.
- Porkbun til det længste gendannelsesvindue.
- NameSilo til livsvarigt gratis WHOIS.
- En virksomhedsregistrator til Registry Lock-beskyttede premiumaktiver.
Kataloget låser ikke købere fast til nogen bestemt registrator.
Angivne priser erstatter sammenligning af priser på tværs af flere registratorer.
Hvert domæne i kataloget bærer en angivet pris. Købere sammenligner priser, registreringshistorik, Domain Authority, Domain Rating, henvisende domæner, land og emnekategori i én enkelt grænseflade.
Prisstrukturen erstatter sammenligningen på tværs af flere registratorer dokumenteret i 10-registrator-matricen i denne artikel.
ICANN-akkrediteret overførsel bevarer aldrende domæners SEO-værdi til 301-omdirigeringsstrategier.
Ved 301-omdirigeringsstrategier videregiver et 301-omdirigeret aldrende domæne akkumuleret linkværdi til den nye destination, når den tidligere aktive historik er emnemæssigt relevant og dokumenteret.
SEO Domains analytiske afdeling verificerer de kuraterede historikoptegnelser, der understøtter overførsels- og omdirigeringsarbejdsgangen, uanset hvilken registrator der holder destinationsdomænet.
Politikagnostisk anskaffelse: gennemse 200,000+, overfør hvorhen som helst. SEO Domains-kataloget angiver kuraterede aldrende domæner i lager anskaffet gennem ICANN-akkrediteret drop-catching over registratorpolitiklaget.
Købere dirigerer lager til Cloudflare, Porkbun, Namecheap eller enhver anden ICANN-akkrediteret registrator efter anskaffelsen. Søg i SEO Domains-markedspladsen →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית