 SEO viri
 Nakup domen
 Prijava
 Registracija



Kako izbrati ugledno registrsko podjetje za domene: obdobja odloga, zaklepi prenosa in skladnost z ICANN v primerjavi med 10 registrarji
Izbira uglednega registrarja domen pomeni tehtanje petih razsežnosti stroškov in obnovitve, kjer se politike življenjskega cikla registrarjev razlikujejo:
- Trajanje odloga sega od 18 dni pri GoDaddyju do 30 dni v preostanku trga.
- Podaljšanje odloga samodejnega podaljšanja sega od 0 do 10 dni.
- Skupno okno obnovitve sega od 53 do 70 dni.
- Cena podaljšanja sega od $9.95 do $21.99 v maloprodaji.
- Odkupnine segajo od ~$40 po lastni ceni pri Cloudflaru do $195 pri Name.com, ko domena vstopi v obdobje odloga za odkup pri registru.
Okvir ICANN ERRP 2024 zahteva uvedbo pri registrarjih do 21. avgusta 2025.
Glasovanje ICANN 82 (12.-13. marec 2025) odpravi zastareli 60-dnevni zaklep prenosa in uvede 720-urni (30-dnevni) zaklep za novo ustvarjene ali prenesene domene.
Danes delujejo štiri različne vrste zaklepov prenosa: 60-dnevni zaklep nove registracije po ICANN, 60-dnevni zaklep spremembe stikov po ICANN, zaklep Client pri registrarju in zelo varen Registry Lock.
SEO Domains upravlja katalog 200,000+ staranih domen nad plastjo politike registrarja: kupci pridobivajo prek prenosa z akreditacijo ICANN in domene po nakupu usmerijo k poljubnemu izbranemu registrarju.
Kaj naredi registrarja domen uglednega z vidika politike življenjskega cikla?
Ugleden registrar domen se meri po 8 razsežnostih politike življenjskega cikla, ki oblikujejo odločitve o pridobitvi in lastništvu. Značke spodaj poimenujejo vseh osem, od trajanja odloga do varnostne ravni.
Razlike ustvarjajo 17-dnevni razpon v oknih obnovitve in 4-kratni razpon v stroških podaljšanja.
Razlike v obdobjih odloga ustvarjajo 17-dnevni razpon pri pridobitvi.
GoDaddy ima 18-dnevno obdobje odloga; preostanek pregledanega trga deluje 30 dni. V kombinaciji s podaljšanji odloga samodejnega podaljšanja (0-10 dni) skupna okna obnovitve segajo od 53 dni pri GoDaddyju do 70 dni pri Porkbunu.
Razlike, dokumentirane v Kako obnoviti poteklo domeno: 4-fazna časovnica in stroški obnovitve pri registrarjih, določajo dejansko okno za odločitev o podaljšanju pri kupcu.
Izvedbe zaklepa prenosa sledijo politiki ICANN z razlikami med registrarji.
Štiristopenjska taksonomija zaklepov prenosa deluje pri vseh registrarjih z akreditacijo ICANN:
- ICANN predpisuje 60-dnevni zaklep nove registracije in 60-dnevni zaklep spremembe stikov.
- Zaklep Client na ravni registrarja (
clientTransferProhibited) je pod uporabnikovim nadzorom. - Visokovarnostni Registry Lock zahteva zunanje preverjanje prek registra.
Osnovna raven zasebnosti WHOIS je brezplačna pri vseh 10 pregledanih registrarjih.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger in GoDaddy vključujejo osnovno zasebnost WHOIS brez dodatnih stroškov po nedavnih spremembah v panogi.
GoDaddy zaračunava $9.99 na leto za nadgrajeno raven "Full Domain Privacy & Protection" (dodatne funkcije poleg osnovne zasebnosti).
Vzorec privzete zasebnosti odraža konsolidacijo panoge po GDPR (maj 2018) in Temporary Specification ICANN o objavi registracijskih podatkov.
Preglednost cen se razlikuje med modeli po lastni ceni, pavšalnimi in promocijskimi.
Cena podaljšanja razvrsti pregledane registrarje v štiri modele:
- Cloudflare uporablja model po lastni ceni: $10.44 na leto za .com, brez pribitka nad veleprodajno ceno.
- Porkbun, Dynadot in NameSilo uporabljajo pavšalne modele pri $9.95-$10.49.
- Namecheap, Squarespace, Name.com in Hover uporabljajo zmeren pribitek pri $12.99-$14.99.
- GoDaddy uporablja promocijsko ceno za prvo leto ($0.01-$11.99), ki ji sledi podaljšanje za $21.99.
4-kratni razpon stroškov podaljšanja se sešteva pri večletnih imetništvih.
Kako se obdobja odloga primerjajo med 10 večjimi registrarji?
Obdobja odloga se združujejo okoli 30 dni pri 9 od 10 pregledanih registrarjev. GoDaddy stoji kot edini izstopajoči primer pri 18 dneh.
V kombinaciji s podaljšanji odloga samodejnega podaljšanja skupna okna obnovitve segajo od 53 dni pri GoDaddyju do 70 dni pri Porkbunu. Trajanje odloga določa okno za podaljšanje po standardni ceni, preden začnejo veljati odkupnine.
| Registrar | Odlog | Odlog samodejnega podaljšanja | Skupna obnovitev | Podaljšanje .com | Odkupnina | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dni | 0 dni | 60 dni | $10.44 (po lastni ceni) | ~$40 (po lastni ceni) | Brezplačno |
| Porkbun | 30 dni | 10 dni | 70 dni | $10.28 (pavšal) | $120 | Brezplačno |
| Dynadot | 30 dni | 0 dni | 60 dni | $10.49 (pavšal) | $125-140 | Brezplačno |
| NameSilo | 30 dni | 0 dni | 60 dni | $9.95 | $161-176 | Brezplačno (doživljenjsko) |
| Namecheap | 30 dni | 7 dni | 67 dni | $13.98 | $160 | Brezplačno |
| Squarespace | 30 dni | 7 dni | 67 dni | $12 (pavšal) | $150 | Brezplačno |
| Name.com | 30 dni | 0 dni | 60 dni | $12.99 | $195 | Brezplačno |
| Hover | 30 dni | 0 dni | 60 dni | $14.99 (pavšal) | $175 | Brezplačno |
| Hostinger | 30 dni | n/a | se razlikuje | $19.99 | $80 | Brezplačno |
| GoDaddy | 18 dni | 5 dni | 53 dni | $21.99 | $179.99 | Osnovno brezplačno; $9.99 nadgradnja |
GoDaddyjev 18-dnevni odlog je najkrajši med večjimi ameriškimi registrarji.
GoDaddy uporablja 18-dnevno obdobje odloga registrarja, ki mu sledi 5-dnevno podaljšanje odloga samodejnega podaljšanja. Skupno okno obnovitve 53 dni je 17 dni krajše od Porkbunovega 70-dnevnega okna.
Krajši odlog skrajša čas imetnikove odločitve o podaljšanju in poveča tveganje nenamernega poteka, dokumentirano v Kako obnoviti poteklo domeno: 4-fazna časovnica in stroški obnovitve pri registrarjih.
Porkbun ponuja podaljšano 70-dnevno skupno okno za obnovitev.
Porkbun deluje s 30-dnevnim standardnim odlogom po ceni podaljšanja, ki mu sledi 10-dnevno podaljšanje odloga samodejnega podaljšanja, ki ohranja standardno ceno do 40. dneva po poteku.
Standardno 30-dnevno obdobje odloga za odkup (Redemption Grace Period) nato teče pri registru, kar ustvari skupno okno obnovitve 70 dni glede na objavljeno bazo znanja Porkbun.
Podaljšana struktura zagotavlja dodaten čas za odločitev o podaljšanju imetnikom, ki zamudijo prvo obvestilo o poteku.
Cloudflare in Porkbun vodita pri modelu cen po lastni ceni / pavšalu.
Trije registrarji skupaj dosegajo najnižji skupni 5-letni strošek med pregledanim trgom:
- Cloudflare veleprodajno pristojbino Verisign za podaljšanje .com posreduje neposredno stranki po $10.44 na leto.
- Porkbun uporablja pavšalno tarifo $10.28 za registracijo in podaljšanje.
- NameSilo zaračunava $9.95 z doživljenjsko brezplačno zasebnostjo WHOIS.
Cena podaljšanja pri Namecheapu zdaj znaša $13.98 v standardni ravni.
Objavljena cena podaljšanja .com pri Namecheapu trenutno znaša $13.98 v celotni standardni ponudbi, dokumentirani v industrijskih primerjavah. Ta strošek podaljšanja uvršča Namecheap v srednjo raven ob Squarespace ($12), Name.com ($12.99) in Hover ($14.99).
Zvišanje s prejšnjih promocijskih podaljšanj pod $11 je zmanjšalo Namecheapovo zgodovinsko cenovno prednost pred najcenejšimi registrarji.
Odkupnine segajo od ~$40 do $195 med pregledanimi registrarji.
Odkupnina registrarja (znesek za obnovitev, ko domena vstopi v obdobje odloga za odkup pri registru po zaprtju standardnega okna) sega od ~$40 pri Cloudflaru do $195 pri Name.com.
Cloudflare posreduje $40 veleprodajne pristojbine za obnovitev Verisign po lastni ceni. Preostanek pregledanega trga se dviga od tam:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Celoten mehanizem pristojbin za obnovitev in zneski po posameznih registrarjih so dokumentirani v Kako obnoviti poteklo domeno: 4-fazna časovnica in stroški obnovitve pri registrarjih in Obdobje za odkup (RGP) pojasnjeno.
Kako se odlog samodejnega podaljšanja razlikuje med registrarji?
Odlog samodejnega podaljšanja se razlikuje po 3 vzorcih. Podaljšanje določa, kako dolgo po standardnem 30-dnevnem odlogu imetnik ohrani ceno podaljšanja po standardni tarifi.
- Brez odloga samodejnega podaljšanja: Cloudflare, Dynadot, NameSilo, Name.com in Hover.
- Kratek odlog samodejnega podaljšanja pri 5-7 dneh: GoDaddy, Namecheap in Squarespace.
- Podaljšan odlog samodejnega podaljšanja pri 10 dneh: Porkbun.
Odlog samodejnega podaljšanja podaljša okno za obnovitev po standardni ceni.
Standardno 30-dnevno obdobje odloga pri registrarjih deluje v okviru ICANN-ovega okvira odloga samodejnega podaljšanja (0-45 dni po presoji registrarja).
Podaljšanje odloga samodejnega podaljšanja, specifično za registrarja, doda dneve po prvotnem 30-dnevnem standardnem oknu, v katerem se podaljšanje še vedno izvede po standardni tarifi brez pristojbin za obnovitev.
Po odlogu samodejnega podaljšanja se domena premakne v obdobje odloga za odkup, dokumentirano v Obdobje za odkup (RGP) pojasnjeno.
Porkbunov 10-dnevni odlog samodejnega podaljšanja ustvari najdaljšo skupno obnovitev.
Porkbun podaljša odlog samodejnega podaljšanja za 10 dni preko 30-dnevnega standarda. 40-dnevno okno pred RGP plus 30-dnevni RGP daje 70-dnevno skupno okno obnovitve.
Imetniki, ki zamudijo prvotni 30-dnevni odlog, ohranijo daljše sekundarno okno po standardni ceni, preden začne veljati odkupnina.
Pet registrarjev deluje brez podaljšanja odloga samodejnega podaljšanja.
Cloudflare, Dynadot, NameSilo, Name.com in Hover končajo okno standardne cene pri 30. dnevu. Po 30. dnevu domena vstopi v RGP in začnejo veljati pristojbine za obnovitev.
Imetniki pri teh registrarjih odsotnost podaljšanja upoštevajo v svojem poteku spremljanja podaljšanj, dokumentiranem v Spremljanje življenjskega cikla domene: WHOIS, RDAP in orodja za potek dela, ki nadzorujejo vsako statusno kodo.
GoDaddyjevo 5-dnevno podaljšanje se sešteje z najkrajšim 18-dnevnim odlogom.
GoDaddyjev 18-dnevni odlog plus 5-dnevno podaljšanje odloga samodejnega podaljšanja ustvari 23-dnevno okno pred RGP. Skupno okno obnovitve 53 dni (23 + 30 RGP) je najkrajše med pregledanimi registrarji.
Operaterji, ki pridobivajo domene, hranjene pri GoDaddyju, načrtujejo spremljanje podaljšanj s 7 dni tesnejšimi rezervami kot pri drugih večjih registrarjih.
Kaj ICANN ERRP 2024 zahteva od vsakega registrarja?
ICANN Expired Registration Recovery Policy (ERRP), veljavna od 21. februarja 2024, zahteva, da vsak akreditiran registrar posodobljeno politiko uvede do 21. avgusta 2025. Vsi akreditirani registrarji delujejo v istem okviru ERRP ne glede na velikost ali jurisdikcijo.
Posodobitev iz leta 2024 modernizira štiri področja:
- Zahteve po obveščanju.
- Mehanizem obnovitve.
- Razkritje pristojbin.
- Pravice imetnika.
ERRP 2024 zahteva obvestila na najmanj 2 točkah pred potekom.
Okvir zahteva, da vsak akreditiran registrar pošlje vsaj 2 obvestili o podaljšanju: približno 1 mesec pred potekom in približno 1 teden pred potekom.
Registrarji presegajo minimum z obvestili na 60, 30, 15, 7 in 1 dan pred potekom v dokumentirani praksi.
Ritem obveščanja se ujema s pragovi opozoril, dokumentiranimi v Spremljanje življenjskega cikla domene: WHOIS, RDAP in orodja za potek dela, ki nadzorujejo vsako statusno kodo.
RGP pri registru ostaja 30 dni pri vseh registrih gTLD.
Obdobje odloga za odkup na ravni registra še naprej deluje 30 dni standardno za vse gTLD, ki delujejo v okviru standardne registrske pogodbe ICANN. Okvir RGP je starejši od ERRP 2024 in v posodobitvi ostaja nespremenjen.
Trajanje RGP je politika, ki jo določi register, neodvisna od obdobja odloga registrarja, dokumentiranega v razdelku H2 zgoraj.
ERRP 2024 poostri zahteve po razkritju pristojbin za registrarje.
Posodobljeni okvir zahteva, da registrarji ob registraciji razkrijejo tri vrste pristojbin:
- Pristojbine za podaljšanje.
- Pristojbine za podaljšanje po poteku, kadar se razlikujejo od standardnega podaljšanja.
- Odkupnine.
Razkritje se pojavi v objavljenem članku pomoči registrarja ali v registracijski pogodbi. Zahteva po preglednosti podpira matriko cen po posameznih registrarjih v tem članku.
Pravice imetnika, ki je vpisan v evidenco, veljajo skozi celotno okno RGP.
ERRP 2024 potrjuje pravico imetnika, vpisanega v evidenco, da obnovi izbrisano domeno v 30-dnevnem RGP pri registru. Obnovitev se izvede prek registrarja, ki je registracijo izbrisal.
Pravice med RGP ni mogoče prenesti na tretjo osebo. Okvir preprečuje vzorce izsiljevanja s strani drop-catcherjev, prepoznane med pregledi politik v zgodnjih 2000-ih.
Kako se 60-dnevni zaklep prenosa spremeni leta 2026?
Glasovanje ICANN 82 12.-13. marca 2025 v Seattlu odpravi zastareli 60-dnevni zaklep prenosa in ga nadomesti z 720-urnim (30-dnevnim) obveznim zaklepom za novo ustvarjene ali nedavno prenesene domene.
Glasovanje je soglasno potrdilo 163 strani dolgo poročilo delovne skupine, ki vsebuje 47 priporočil za politiko. Uvedba poteka skozi 18-mesečno prehodno obdobje do končne odobritve odbora ICANN.
ICANN naj bi ukinil svojo nepriljubljeno politiko 60-dnevnega zaklepa prenosa po glasovanju na ICANN 82 v Seattlu. Novo potrjene spremembe uvajajo dva nova zaklepa, ki jih registrarji trenutno uvajajo po lastni presoji.
Posodobljena politika predpisuje 720-urne (30-dnevne) zaklepe za domene, ki so bile pravkar ustvarjene ali pravkar prenesene.
Domain Incite · poročanje o glasovanju ICANN 82 · marec 2025
Zastareli 60-dnevni zaklep se umika po 10 letih delovanja.
60-dnevni zaklep prenosa je začel veljati leta 2016 kot ukrep proti goljufijam, ki preprečuje hitre zaporedne prenose ukradenih domen. 10-letna evidenca delovanja je pokazala, da je zaklep dodal trenje za zakonite imetnike brez sorazmerne koristi pri zmanjševanju goljufij.
Glasovanje ICANN 82 odraža industrijsko soglasje, da 30 dni doseže namen preprečevanja goljufij z manjšo izgubo mobilnosti.
Novi 720-urni zaklep velja za novo ustvarjene in prenesene domene.
Nadomestni 720-urni (30-dnevni) zaklep se pripne ob ustvarjanju registracije in ob dokončanju prenosa. Oba dogodka sprožita 30-dnevno omejitev mobilnosti. Zaklepa noben registrar v okviru politike ICANN ne more zaobiti.
Novi okvir deluje vzporedno z obstoječim zaklepom Client na ravni registrarja in zaklepom Registry Lock na ravni registra, dokumentiranima kasneje v tem članku.
Zloraba DNS se pridruži naboru razlogov za zavrnitev prenosa v okviru ICANN 82.
Posodobitev politike prenosa iz leta 2025 dodaja zlorabo DNS kot dovoljen razlog za zavrnitev prenosa. Registrarji, ki prejmejo zahteve za prenos domen, označenih za zlorabo DNS (razširjanje zlonamerne programske opreme, phishing, infrastruktura ukazov in nadzora), lahko prenos zavrnejo, da preprečijo nadaljevanje zlorabe.
Sprememba zapre dolgotrajno vrzel, ki je zlorabnikom omogočala izmikanje uveljavljanju s preskakovanjem med registrarji.
Pristojbine za množični prenos dobijo zgornjo mejo za imetnike velikih portfeljev.
Glasovanje ICANN 82 uvaja zgornjo mejo pristojbin za množični prenos za portfelje, ki presegajo 50,000 domen. Zgornja meja ščiti imetnike velikih portfeljev pred previsokimi pristojbinami za prenos, ki blokirajo zakonito konsolidacijo pri registrarju.
Točen prag pristojbine se pojavi v končnem besedilu politike ICANN GNSO in velja na ravni množičnega prenosa pri registru, dokumentirani v standardnih registrskih pogodbah.
Katere 4 vrste zaklepov prenosa spremljajo operaterji?
V okolju gTLD delujejo štiri različne vrste zaklepov prenosa. Spodnja mreža vsakega poimenuje z njegovo plastjo politike in pravilom za odjavo.
Vsak zaklep se nahaja na drugačni plasti politike s svojimi pravili za odjavo in varnostnimi jamstvi. Operaterji, ki pridobivajo domene, spremljajo vse štiri plasti v svojem poteku pripravljenosti na prenos.
1. 60-dnevni zaklep NOVE registracije po ICANN
Aktivira se ob prvotni registraciji domene. Preprečuje prenos k drugemu registrarju za 60 dni. Odjava ni na voljo. Nadomestitev z 720-urnim (30-dnevnim) zaklepom po glasovanju ICANN 82 čaka na uvedbo.
2. 60-dnevni zaklep SPREMEMBE STIKOV po ICANN
Sproži se ob spremembah imena, organizacije ali e-pošte imetnika. Določeni registrarji, vključno z Name.com in NameSilo, ponujajo odjavo prek preverjanja ob spremembi. Posodobitve zasebnosti WHOIS so izvzete iz zaklepa.
3. ClientTransferProhibited (zaklep Client)
Statusna zastavica EPP, ki jo registrar nastavi po strankini presoji. Privzeto VKLOPLJENA pri večjih registrarjih (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Onemogoča poskuse odhodnega prenosa, dokler je stranka ne IZKLOPI prek vmesnika računa pri registrarju.
4. Registry Lock (visoka varnost)
Ločena visokovarnostna funkcija, ki deluje na ravni registra. Zahteva zunanje preverjanje (telefon, koda ali podpisano pooblastilo) pred kakršno koli spremembo. Uporabljajo jo podjetja, ki hranijo domenska sredstva pri premijskem tveganju vrednosti.
60-dnevnega zaklepa nove registracije po ICANN ni mogoče zaobiti.
Zaklep se pripne ob ustvarjanju registracije in preprečuje odhodni prenos za 60 koledarskih dni. Noben registrar zaklepa v okviru politike ICANN ne more preglasiti. 60-dnevni števec se začne od natančnega časa dokončanja registracije, ne od začetka prvotnega postopka.
Novo registrirane domene, pridobljene prek operacij s staranimi domenami, ostanejo neprizadete, ker zaklep velja le za sveže stvaritve.
60-dnevni zaklep spremembe stikov po ICANN ponuja omejeno odjavo ob registraciji.
Spremembe imena, organizacije ali e-pošte imetnika sprožijo zaklep. Registrar imetnika ob spremembi pozove, da ga sprejme ali zavrne.
Določeni registrarji uvajajo odjavo prek preverjanja; drugi zaklep uveljavljajo brez odjave. Posodobitve zasebnosti WHOIS so izvzete iz zaklepa po pojasnilih politike ICANN.
Zastavica ClientTransferProhibited je pod uporabnikovim nadzorom na ravni registrarja.
Statusna zastavica EPP je zaklep prenosa na ravni registrarja. Privzeto je VKLOPLJENA pri večjih registrarjih (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) kot dobra varnostna praksa.
Stranka zastavico IZKLOPI prek vmesnika računa pri registrarju pred sprožitvijo odhodnega prenosa. Zastavica deluje neodvisno od zaklepov politike ICANN.
Registry Lock deluje kot najvišja varnostna raven za domene premijske vrednosti.
Registry Lock se pripne na ravni registra (Verisign, Identity Digital, PIR) in zahteva zunanje preverjanje pred kakršno koli spremembo. Preprečuje ugrabitev domene prek ogroženih računov pri registrarju, ker spremembe zahtevajo preverjanje onkraj običajne avtentikacije registrarja.
Imetniki premijskih domen in operaterji za zaščito blagovnih znamk sprejemajo Registry Lock kot standardno prakso.
Kako se varnostne politike in politike WHOIS razlikujejo med registrarji?
Varnostne politike in politike WHOIS se razlikujejo po 4 razsežnostih:
- Privzeta zasebnost WHOIS: brezplačna pri 9/10 pregledanih registrarjih, plačljiva pri GoDaddyju.
- Podpora za 2FA: TOTP, SMS in strojni ključi.
- Razpoložljivost Registry Lock: premijska funkcija.
- Izvedba DNSSEC: brezplačna pri Cloudflaru in Porkbunu, plačljiva ali odsotna drugod.
Kombinirana varnostna raven določa operaterjevo izpostavljenost tveganju ogroženosti računa in ugrabitve domene.
Osnovna raven zasebnosti WHOIS je brezplačna pri vseh 10 pregledanih registrarjih.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger in GoDaddy vključujejo osnovno zasebnost WHOIS brez dodatnih stroškov. NameSilo ponudbo razširja na doživljenjsko brezplačno zasebnost pri vseh domenah v lasti.
GoDaddy zaračunava $9.99 na domeno na leto za nadgradnjo "Full Domain Privacy & Protection" z dodatnimi zaščitnimi funkcijami. Industrijsko izhodišče brezplačne osnovne zasebnosti odraža konsolidacijo po GDPR.
Podpora za 2FA s strojnim ključem se razlikuje med registrarji.
Podpora za dvofaktorsko avtentikacijo se med pregledanimi registrarji deli:
- Cloudflare podpira TOTP plus 2FA s strojnim ključem (U2F, FIDO2).
- GoDaddy podpira TOTP, SMS in strojne ključe.
- Namecheap podpira TOTP in SMS.
- Porkbun in Dynadot podpirata TOTP.
2FA s strojnim ključem je industrijsko priporočeno izhodišče za operaterje premijskih domen. Odporna je na napade z zamenjavo kartice SIM in phishingom, ki premagajo avtentikacijo TOTP in SMS.
Razpoložljivost Registry Lock je omejena na storitve za podjetja.
Registry Lock zahteva zunanje preverjanje pri registru in deluje kot ločena plačljiva storitev pri maloprodajnih registrarjih. Markmonitor, CSC Digital Brand Services in drugi registrarji za podjetja jo vključujejo kot standardno ponudbo.
Maloprodajni registrarji (GoDaddy, Namecheap in podobni) ponujajo Registry Lock prek namenskih ravni za podjetja ali paketov premijske podpore.
Privzeta nastavitev DNSSEC se razlikuje med samodejno in ročno konfiguracijo.
Cloudflare privzeto omogoča DNSSEC za domene, ki uporabljajo Cloudflare DNS. Porkbun podpira DNSSEC brez dodatnih stroškov. Drugi registrarji ga uvajajo kot ročno konfiguracijo prek nadzorne plošče nastavitev DNS.
Razlike vplivajo na operaterje, ki upravljajo domene v portfeljih z mešanimi registrarji, ker se izvedba DNSSEC razlikuje glede na DNS infrastrukturo posameznega registrarja.
Ožji izbor industrijskega soglasja združuje Cloudflare in Namecheap za večino operaterjev.
Industrijsko poročanje iz več virov v letu 2026 se ujema pri Cloudflaru in Namecheapu kot ožjem izboru registrarjev za večino operaterjev:
- Cloudflare za dolgoročni strošek (cene po lastni ceni) in varnost (DNSSEC, strojni ključi).
- Namecheap za širino TLD in infrastrukturo za parkiranje domen.
Cloudflare objavlja namensko stran "alternatives to Namecheap", ki potrjuje primerjalno pozicioniranje na trgu.
Katera vprašanja lastniki postavljajo o izbiri politike registrarja?
Operaterji postavljajo šest ponavljajočih se vprašanj o izbiri politike registrarja. Segajo od dolžine obdobja odloga, štirih vrst zaklepov prenosa, časovnice ICANN-ovega 30-dnevnega zaklepa, položaja GoDaddyja v letu 2026, dolgoročnih prihrankov Cloudflara do postopka prenosa. Kartice spodaj odgovorijo na vsakega.
Q1Kateri registrar ponuja najdaljše obdobje odloga za obnovitev?
Porkbun ponuja najdaljše skupno okno obnovitve pri 70 dneh (30-dnevni odlog + 10-dnevno podaljšanje samodejnega podaljšanja + 30-dnevni RGP).
Cloudflare, Dynadot, Name.com in Hover ponujajo 60 dni. GoDaddy deluje z najkrajšim pri 53 dneh (18-dnevni odlog + 5-dnevno samodejno podaljšanje + 30-dnevni RGP).
Q2Kakšna je razlika med 60-dnevnim zaklepom NOVE registracije in zaklepom SPREMEMBE STIKOV?
60-dnevni zaklep NOVE registracije se aktivira ob registraciji domene in ga ni mogoče zaobiti. 60-dnevni zaklep SPREMEMBE STIKOV se sproži ob spremembah imena, organizacije ali e-pošte imetnika in ponuja odjavo pri določenih registrarjih. Posodobitve zasebnosti WHOIS so izvzete iz zaklepa spremembe stikov.
Q3Kdaj ICANN-ov 30-dnevni zaklep nadomesti 60-dnevni zaklep?
Glasovanje ICANN 82 12.-13. marca 2025 je potrdilo nadomestitev. Uvedba poteka skozi 18-mesečni prehod do končne odobritve odbora ICANN.
Novi 720-urni (30-dnevni) zaklep velja za novo ustvarjene ali prenesene domene. Začne veljati v celotnem okolju gTLD v obdobju 2026-2027.
Q4Zakaj GoDaddy v letu 2026 ni več priporočen?
Posodobitev pogojev storitve GoDaddy iz februarja 2026 je 21 milijonov strank prerazvrstila kot "Business Customers" in odstranila potrošniško zaščito EU. Industrijsko poročanje iz več virov v letu 2026 označuje GoDaddy kot ne več priporočen za nove registracije na podlagi spremembe pogojev storitve.
Q5Je Cloudflare dolgoročno bistveno cenejši od drugih registrarjev?
Cloudflare uporablja model cen po lastni ceni brez pribitka nad veleprodajnimi registrskimi pristojbinami. Podaljšanje .com pri $10.44 na leto je nižje od povprečja pregledanega trga ($14-$18).
Pri 5-letnih imetništvih se cenovna prednost sešteje na prihranek $20-$40 na domeno v primerjavi z registrarji srednje ravni.
Q6Kako zamenjam registrarja, ne da bi izgubil domeno?
Prenos poteka kot petstopenjski postopek:
- Odklenite domeno pri trenutnem registrarju (IZKLOPITE
clientTransferProhibited). - Zahtevajte kodo auth (kodo za prenos EPP).
- Sprožite prenos pri prejemnem registrarju.
- Odobrite zahtevo za prenos.
- Počakajte na 5-7 dnevno okno za dokončanje prenosa.
60-dnevni zaklep nove registracije ali spremembe stikov blokira prenos, če je aktiven.
Kako SEO Domains deluje nad plastjo politike registrarja?
SEO Domains ponuja 200,000+ kuriranih staranih domen, pridobljenih prek drop-catchinga z akreditacijo ICANN ob sprostitvi registra. Kupci pridobivajo prek kataloga po fiksnih cenah in domene po pridobitvi usmerijo k poljubnemu izbranemu registrarju.
Katalog deluje neodvisno od politik nad razlikami v odlogu 18-70 dni, štirimi vrstami zaklepov prenosa in razponom cen med več registrarji.
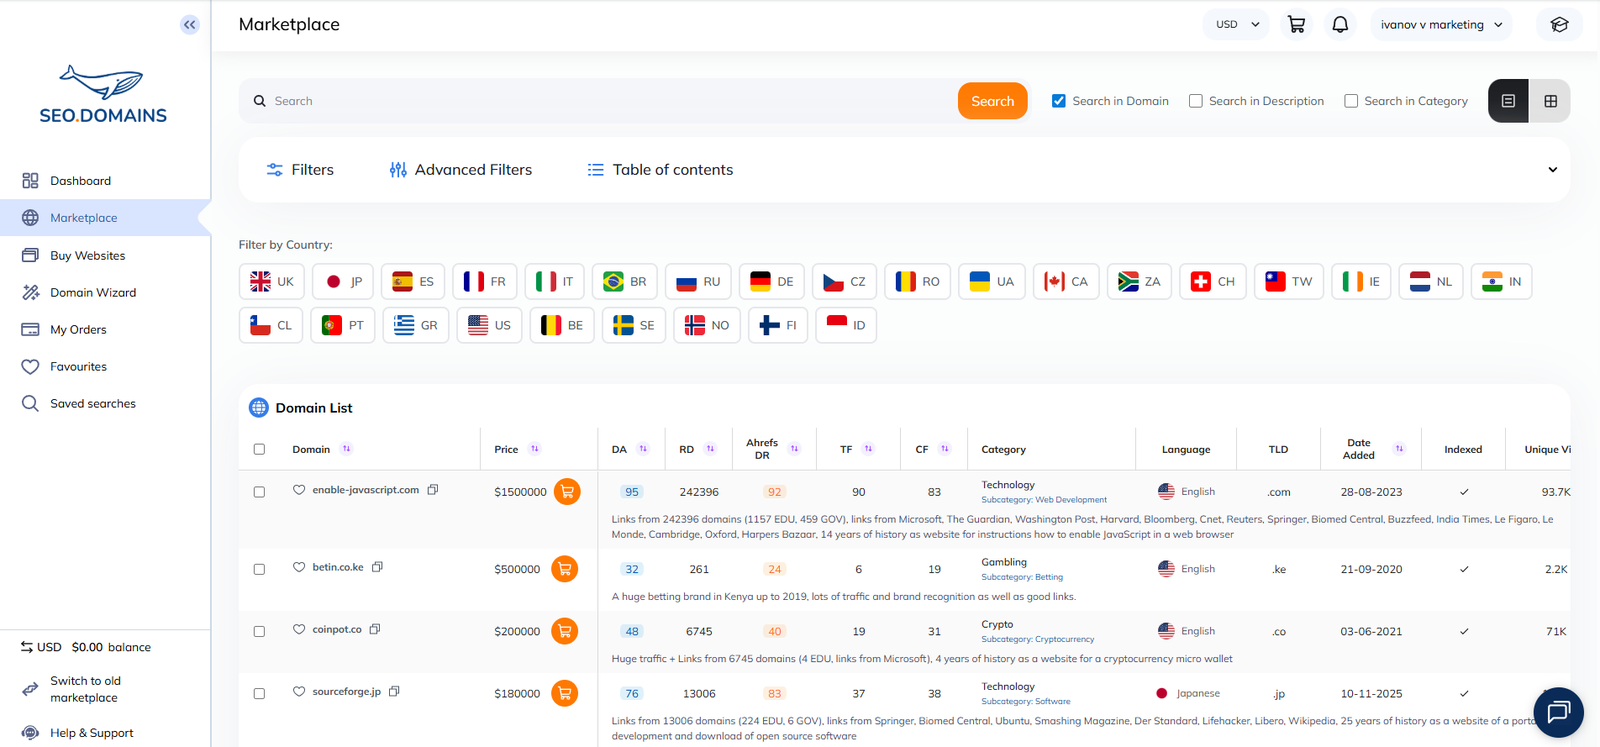
Katalog se pridobiva prek drop-catchinga z akreditacijo ICANN ob sprostitvi registra.
SEO Domains deluje kot vodilni v drop-catchingu. Katalog 200,000+ staranih domen se pridobiva prek drop-catchinga z akreditacijo ICANN v trenutku sprostitve registra (81. dan+), po zaključku okna pending-delete.
Točka pridobitve se nahaja nad plastjo politike registrarja, ker sprostitev registra poteka pri registru, ne pri registrarju.
Kupci po pridobitvi prenesejo domeno k poljubnemu registrarju.
Pridobitev se dokonča prek standardnega prenosa EPP z akreditacijo ICANN h kupčevemu izbranemu registrarju. Kupci izberejo registrarja, ki ustreza njihovi strategiji portfelja:
- Cloudflare za dolgoročno hrambo po lastni ceni.
- Porkbun za najdaljše okno obnovitve.
- NameSilo za doživljenjsko brezplačen WHOIS.
- Registrar za podjetja za premijska sredstva, zaščitena z Registry Lock.
Katalog kupcev ne veže na noben določen registrar.
Navedene cene nadomeščajo primerjavo cen med več registrarji.
Vsaka domena v katalogu nosi navedeno ceno. Kupci v enem samem vmesniku primerjajo cene, zgodovino registracije, Domain Authority, Domain Rating, referring domains, državo in tematsko kategorijo.
Struktura cen nadomešča primerjavo med več registrarji, dokumentirano v matriki 10 registrarjev v tem članku.
Prenos z akreditacijo ICANN ohranja SEO vrednost starane domene za strategije preusmeritve 301.
Za strategije preusmeritve 301 preusmerjena starana domena z 301 prenese nakopičeno vrednost povezav na novo destinacijo, kadar je predhodna aktivna zgodovina tematsko relevantna in dokumentirana.
Analitski oddelek SEO Domains preverja kurirane zapise zgodovine, ki podpirajo potek prenosa in preusmeritve, ne glede na to, kateri registrar hrani ciljno domeno.
Pridobitev, neodvisna od politik: brskajte po 200,000+, prenesite kamor koli. Katalog SEO Domains ponuja kurirane starane domene, pridobljene prek drop-catchinga z akreditacijo ICANN nad plastjo politike registrarja.
Kupci po pridobitvi usmerijo domene h Cloudflaru, Porkbunu, Namecheapu ali kateremu koli drugem registrarju z akreditacijo ICANN. Preiščite tržnico SEO Domains →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית