 Recursos de SEO
 Comprar Domínios
 Iniciar sessão
 Registar-se



Como escolher um registrador de domínios reputado: períodos de tolerância, bloqueios de transferência e conformidade com a ICANN comparados em 10 registradores
Escolher um registrador de domínios reputado significa ponderar cinco dimensões de custo e recuperação onde as políticas de ciclo de vida dos registradores divergem:
- A duração da tolerância vai de 18 dias na GoDaddy a 30 dias no resto do mercado.
- A extensão de tolerância de renovação automática vai de 0-10 dias.
- A janela de recuperação total vai de 53-70 dias.
- O preço de renovação vai de $9.95-$21.99 no retalho.
- As taxas de resgate vão de ~$40 ao custo na Cloudflare a $195 na Name.com, assim que um domínio entra no Redemption Grace Period do registro.
O quadro da ICANN ERRP 2024 exige a implementação pelos registradores até 21 de agosto de 2025.
A votação da ICANN 82 (12-13 de março de 2025) elimina o bloqueio de transferência legado de 60 dias e introduz um bloqueio de 720 horas (30 dias) sobre domínios recém-criados ou transferidos.
Quatro tipos distintos de bloqueio de transferência estão em vigor atualmente: o de novo registro de 60 dias da ICANN, o de alteração de contacto de 60 dias da ICANN, o bloqueio Client do registrador e o Registry Lock de alta segurança.
A SEO Domains opera o catálogo de mais de 200.000 domínios envelhecidos acima da camada de política dos registradores: os compradores adquirem através de transferência credenciada pela ICANN e encaminham o inventário para qualquer registrador preferido após a compra.
O que torna um registrador de domínios reputado ao nível da política de ciclo de vida?
Um registrador de domínios reputado é medido em 8 dimensões de política de ciclo de vida que moldam as decisões de aquisição e de propriedade. Os marcadores abaixo nomeiam todas as oito, desde a duração da tolerância até ao nível de segurança.
A variação produz uma diferença de 17 dias nas janelas de recuperação e uma diferença de 4x nos custos de renovação.
A variação dos períodos de tolerância produz uma diferença de 17 dias na aquisição.
A GoDaddy opera um período de tolerância de 18 dias; o resto do mercado analisado funciona com 30 dias. Combinadas com as extensões de tolerância de renovação automática (0-10 dias), as janelas de recuperação total vão de 53 dias na GoDaddy a 70 dias na Porkbun.
A variância documentada em Como recuperar um domínio expirado: cronologia de 4 fases e custos de restauração dos registradores determina a janela efetiva de decisão de renovação do comprador.
As implementações dos bloqueios de transferência seguem a política da ICANN com variações por registrador.
A taxonomia de bloqueios de transferência em quatro níveis opera em todos os registradores credenciados pela ICANN:
- A ICANN impõe o bloqueio de novo registro de 60 dias e o bloqueio de alteração de contacto de 60 dias.
- O bloqueio Client ao nível do registrador (
clientTransferProhibited) é controlado pelo utilizador. - O Registry Lock de alta segurança exige verificação fora de banda através do registro.
O nível básico de privacidade WHOIS é gratuito em todos os 10 registradores analisados.
A Cloudflare, a Porkbun, a Dynadot, a NameSilo, a Namecheap, a Squarespace, a Name.com, a Hover, a Hostinger e a GoDaddy incluem privacidade WHOIS básica sem custo adicional na sequência de alterações recentes do setor.
A GoDaddy cobra $9.99 por ano pelo nível melhorado "Full Domain Privacy & Protection" (funcionalidades adicionais para além da privacidade básica).
O padrão de privacidade por predefinição reflete a consolidação do setor pós-GDPR (maio de 2018) e a Temporary Specification da ICANN sobre a publicação de dados de registro.
A transparência de preços varia entre modelos ao custo, de tarifa fixa e promocionais.
O preço de renovação distribui os registradores analisados por quatro modelos:
- A Cloudflare funciona com um modelo ao custo: $10.44 por ano de .com, sem margem sobre o grossista.
- A Porkbun, a Dynadot e a NameSilo funcionam com modelos de tarifa fixa a $9.95-$10.49.
- A Namecheap, a Squarespace, a Name.com e a Hover aplicam margem moderada a $12.99-$14.99.
- A GoDaddy usa preços promocionais no primeiro ano ($0.01-$11.99) seguidos de uma renovação de $21.99.
A diferença de 4x no custo de renovação acumula-se ao longo de detenções de vários anos.
Como se comparam os períodos de tolerância entre os 10 principais registradores?
Os períodos de tolerância agrupam-se em torno dos 30 dias em 9 dos 10 registradores analisados. A GoDaddy destaca-se como o único caso atípico, com 18 dias.
Combinadas com as extensões de tolerância de renovação automática, as janelas de recuperação total vão de 53 dias na GoDaddy a 70 dias na Porkbun. A duração da tolerância define a janela de renovação a preço padrão antes de se aplicarem as taxas de resgate.
| Registrador | Tolerância | Tolerância de renovação automática | Recuperação total | Renovação de .com | Taxa de resgate | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dias | 0 dias | 60 dias | $10.44 (ao custo) | ~$40 (ao custo) | Gratuita |
| Porkbun | 30 dias | 10 dias | 70 dias | $10.28 (fixa) | $120 | Gratuita |
| Dynadot | 30 dias | 0 dias | 60 dias | $10.49 (fixa) | $125-140 | Gratuita |
| NameSilo | 30 dias | 0 dias | 60 dias | $9.95 | $161-176 | Gratuita (vitalícia) |
| Namecheap | 30 dias | 7 dias | 67 dias | $13.98 | $160 | Gratuita |
| Squarespace | 30 dias | 7 dias | 67 dias | $12 (fixa) | $150 | Gratuita |
| Name.com | 30 dias | 0 dias | 60 dias | $12.99 | $195 | Gratuita |
| Hover | 30 dias | 0 dias | 60 dias | $14.99 (fixa) | $175 | Gratuita |
| Hostinger | 30 dias | n/d | varia | $19.99 | $80 | Gratuita |
| GoDaddy | 18 dias | 5 dias | 53 dias | $21.99 | $179.99 | Básica gratuita; upsell de $9.99 |
A tolerância de 18 dias da GoDaddy é a mais curta entre os principais registradores dos EUA.
A GoDaddy aplica um período de tolerância de 18 dias no registrador seguido de uma extensão de tolerância de renovação automática de 5 dias. A janela de recuperação total de 53 dias é 17 dias mais curta do que a janela de 70 dias da Porkbun.
A tolerância mais curta reduz o tempo de decisão de renovação do titular e aumenta o risco de expiração não intencional documentado em Como recuperar um domínio expirado: cronologia de 4 fases e custos de restauração dos registradores.
A Porkbun oferece uma janela de recuperação total alargada de 70 dias.
A Porkbun opera uma tolerância padrão de 30 dias a preço de renovação, seguida de uma extensão de tolerância de renovação automática de 10 dias que mantém o preço padrão até ao dia 40 após a expiração.
O Redemption Grace Period padrão de 30 dias corre então no registro, produzindo uma janela de recuperação total de 70 dias, de acordo com a base de conhecimento publicada da Porkbun.
A estrutura alargada proporciona tempo de decisão de renovação adicional aos titulares que não recebem a notificação inicial de expiração.
A Cloudflare e a Porkbun lideram o modelo de preços ao custo / de tarifa fixa.
Três registradores combinam-se para o custo total mais baixo a 5 anos entre o mercado analisado:
- A Cloudflare repassa a taxa de renovação grossista de .com da Verisign diretamente ao cliente, a $10.44 por ano.
- A Porkbun aplica uma tarifa fixa de $10.28 no registro e na renovação.
- A NameSilo cobra $9.95 com privacidade WHOIS gratuita vitalícia.
O preço de renovação da Namecheap situa-se agora nos $13.98 no nível padrão.
O preço de renovação de .com publicado pela Namecheap situa-se atualmente em $13.98 na oferta padrão documentada em comparações do setor. O custo de renovação posiciona a Namecheap no nível intermédio, ao lado da Squarespace ($12), da Name.com ($12.99) e da Hover ($14.99).
O aumento face a renovações promocionais anteriores abaixo de $11 estreitou a vantagem histórica de preço da Namecheap sobre os registradores de menor custo.
As taxas de resgate variam de ~$40 a $195 entre os registradores analisados.
A taxa de resgate do registrador (o encargo de restauração assim que um domínio entra no Redemption Grace Period do registro depois de fechada a janela padrão) vai de ~$40 na Cloudflare a $195 na Name.com.
A Cloudflare repassa a taxa de restauração grossista de $40 da Verisign ao custo. O resto do mercado analisado sobe a partir daí:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
A mecânica completa das taxas de restauração e os totais por registrador estão documentados em Como recuperar um domínio expirado: cronologia de 4 fases e custos de restauração dos registradores e em O período de resgate (RGP) explicado.
Como difere a tolerância de renovação automática entre registradores?
A tolerância de renovação automática varia em 3 padrões. A extensão define por quanto tempo, após a tolerância padrão de 30 dias, o titular mantém o preço de renovação padrão.
- Sem tolerância de renovação automática: Cloudflare, Dynadot, NameSilo, Name.com e Hover.
- Tolerância de renovação automática curta, de 5-7 dias: GoDaddy, Namecheap e Squarespace.
- Tolerância de renovação automática alargada, de 10 dias: Porkbun.
A tolerância de renovação automática prolonga a janela de recuperação a preço padrão.
O período de tolerância padrão de 30 dias nos registradores opera ao abrigo do quadro de tolerância de renovação automática da ICANN (0-45 dias à discrição do registrador).
A extensão de tolerância de renovação automática específica de cada registrador acrescenta dias para além da janela padrão inicial de 30 dias, durante os quais a renovação ainda se conclui à tarifa padrão sem taxas de restauração.
Para além da tolerância de renovação automática, o domínio passa para o Redemption Grace Period documentado em O período de resgate (RGP) explicado.
A tolerância de renovação automática de 10 dias da Porkbun produz a recuperação total mais longa.
A Porkbun prolonga a tolerância de renovação automática em 10 dias para além dos 30 dias padrão. A janela de 40 dias pré-RGP mais o RGP de 30 dias dão uma janela de recuperação total de 70 dias.
Os titulares que não cumprem a tolerância inicial de 30 dias mantêm uma janela secundária mais longa a preço padrão antes de se aplicar a taxa de resgate.
Cinco registradores operam sem uma extensão de tolerância de renovação automática.
A Cloudflare, a Dynadot, a NameSilo, a Name.com e a Hover terminam a janela de preço padrão à marca dos 30 dias. Após o dia 30, o domínio entra no RGP e aplicam-se taxas de restauração.
Os titulares nestes registradores incorporam a ausência de extensão no seu fluxo de trabalho de acompanhamento de renovações documentado em Acompanhamento do ciclo de vida de domínios: WHOIS, RDAP e as ferramentas de fluxo de trabalho que monitorizam cada código de estado.
A extensão de 5 dias da GoDaddy soma-se à tolerância mais curta, de 18 dias.
A tolerância de 18 dias da GoDaddy mais a extensão de tolerância de renovação automática de 5 dias produzem uma janela pré-RGP de 23 dias. A janela de recuperação total de 53 dias (23 + 30 de RGP) é a mais curta entre os registradores analisados.
Os operadores que adquirem domínios detidos na GoDaddy planeiam o acompanhamento de renovações com margens 7 dias mais apertadas do que noutros grandes registradores.
O que exige a ERRP 2024 da ICANN a cada registrador?
A Expired Registration Recovery Policy da ICANN (ERRP), em vigor desde 21 de fevereiro de 2024, exige que cada registrador credenciado implemente a política atualizada até 21 de agosto de 2025. Todos os registradores credenciados operam ao abrigo do mesmo quadro ERRP, independentemente da dimensão ou jurisdição.
A atualização de 2024 moderniza quatro áreas:
- Requisitos de notificação.
- Mecânica de restauração.
- Divulgação de taxas.
- Direitos do titular.
A ERRP 2024 exige notificações em, no mínimo, 2 momentos antes da expiração.
O quadro exige que cada registrador credenciado envie, no mínimo, 2 notificações de renovação: cerca de 1 mês antes da expiração e cerca de 1 semana antes da expiração.
Os registradores excedem o mínimo, com notificações a 60, 30, 15, 7 e 1 dias na prática documentada.
A cadência de notificação alinha-se com os limiares de alerta documentados em Acompanhamento do ciclo de vida de domínios: WHOIS, RDAP e as ferramentas de fluxo de trabalho que monitorizam cada código de estado.
O RGP no registro mantém-se em 30 dias em todos os registros de gTLD.
O Redemption Grace Period na camada do registro continua a operar em 30 dias padrão para todos os gTLD que funcionam ao abrigo do acordo de registro padrão da ICANN. O quadro do RGP é anterior à ERRP 2024 e mantém-se inalterado na atualização.
A duração do RGP é uma política definida pelo registro, independente do período de tolerância do registrador documentado na secção H2 acima.
A ERRP 2024 reforça os requisitos de divulgação de taxas para os registradores.
O quadro atualizado exige que os registradores divulguem três tipos de taxas no momento do registro:
- Taxas de renovação.
- Taxas de renovação pós-expiração, quando diferem da renovação padrão.
- Taxas de resgate.
A divulgação surge no artigo de ajuda publicado do registrador ou no contrato de registro. O requisito de transparência sustenta a matriz de preços por registrador presente neste artigo.
Os direitos do titular registado prolongam-se pela janela do RGP.
A ERRP 2024 reafirma o direito do titular registado de restaurar um domínio eliminado durante o RGP de 30 dias no registro. A restauração é concluída através do registrador que eliminou o registro.
O direito não pode ser transferido para terceiros durante o RGP. O quadro impede os padrões de extorsão por parte de drop-catchers identificados nas revisões de política do início dos anos 2000.
Como muda o bloqueio de transferência de 60 dias em 2026?
A votação da ICANN 82, em 12-13 de março de 2025, em Seattle, elimina o bloqueio de transferência legado de 60 dias e substitui-o por um bloqueio obrigatório de 720 horas (30 dias) sobre domínios recém-criados ou recentemente transferidos.
A votação aprovou por unanimidade um relatório de grupo de trabalho de 163 páginas contendo 47 recomendações de política. A implementação decorre ao longo de uma janela de transição de 18 meses, pendente da aprovação final do Conselho da ICANN.
A ICANN prepara-se para eliminar a sua impopular política de bloqueio de transferência de 60 dias, na sequência de uma votação na ICANN 82 em Seattle. As alterações recém-aprovadas introduzem dois novos bloqueios que os registradores optam atualmente por impor à sua discrição.
A política atualizada impõe bloqueios de 720 horas (30 dias) sobre domínios que tenham acabado de ser criados ou de ser transferidos.
Domain Incite · Cobertura da votação da ICANN 82 · março de 2025
O bloqueio legado de 60 dias é descontinuado após 10 anos de vigência.
O bloqueio de transferência de 60 dias entrou em vigor em 2016 como medida antifraude para impedir transferências sucessivas rápidas de domínios roubados. O historial de 10 anos de operação mostrou que o bloqueio acrescentava fricção a titulares legítimos sem um benefício proporcional na redução de fraude.
A votação da ICANN 82 reflete o consenso do setor de que 30 dias cumprem o objetivo antifraude com menos custo de mobilidade.
O novo bloqueio de 720 horas aplica-se a domínios recém-criados e transferidos.
O bloqueio substituto de 720 horas (30 dias) associa-se na criação do registro e na conclusão da transferência. Ambos os eventos desencadeiam a restrição de mobilidade de 30 dias. O bloqueio não pode ser contornado por nenhum registrador ao abrigo da política da ICANN.
O novo quadro funciona em paralelo com o bloqueio Client ao nível do registrador e o Registry Lock ao nível do registro documentados mais adiante neste artigo.
O abuso de DNS junta-se ao conjunto de motivos de recusa de transferência no quadro da ICANN 82.
A atualização da política de transferência de 2025 acrescenta o abuso de DNS como motivo admissível de recusa de transferência. Os registradores que recebem pedidos de transferência para domínios sinalizados por abuso de DNS (distribuição de malware, phishing, infraestrutura de comando e controlo) podem recusar a transferência para impedir a continuação do abuso.
A alteração fecha uma lacuna de longa data que permitia aos operadores abusivos escapar à aplicação da lei através da mudança entre registradores.
As taxas de transferência em massa passam a ter um limite máximo para grandes carteiras.
A votação da ICANN 82 introduz um limite máximo para as taxas de transferência em massa em carteiras que excedam 50.000 domínios. O limite protege os detentores de grandes carteiras de taxas de transferência proibitivas que bloqueiam a consolidação legítima de registradores.
O limiar exato de taxa consta do texto final de política da GNSO da ICANN e aplica-se na camada de transferência em massa do registro documentada nos acordos de registro padrão.
Quais são os 4 tipos de bloqueios de transferência que os operadores acompanham?
Quatro tipos distintos de bloqueio de transferência operam no panorama dos gTLD. A grelha abaixo nomeia cada um com a respetiva camada de política e regra de saída.
Cada bloqueio situa-se numa camada de política diferente, com as suas próprias regras de saída e garantias de segurança. Os operadores que adquirem domínios acompanham todas as quatro camadas no seu fluxo de trabalho de preparação para transferência.
1. Bloqueio de NOVO registro de 60 dias da ICANN
Ativa-se aquando do registro inicial do domínio. Impede a transferência para outro registrador durante 60 dias. Sem opção de saída disponível. Substituição pelo bloqueio de 720 horas (30 dias) ao abrigo da votação da ICANN 82, pendente de implementação.
2. Bloqueio de ALTERAÇÃO DE CONTACTO de 60 dias da ICANN
Desencadeia-se por alterações ao nome, organização ou e-mail do titular. Registradores específicos, incluindo a Name.com e a NameSilo, oferecem opção de saída através de verificação no momento da alteração. As atualizações de privacidade WHOIS estão isentas do bloqueio.
3. ClientTransferProhibited (bloqueio Client)
Sinalizador de estado EPP definido pelo registrador à discrição do cliente. Ativo por predefinição nos principais registradores (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Desativa as tentativas de transferência de saída até o cliente o desligar através da interface de conta do registrador.
4. Registry Lock (alta segurança)
Funcionalidade separada de alta segurança que opera na camada do registro. Exige verificação fora de banda (telefone, código ou autorização assinada) antes de qualquer alteração. Utilizada por empresas que detêm ativos de domínio com risco de valor premium.
O bloqueio de novo registro de 60 dias da ICANN não pode ser contornado.
O bloqueio associa-se na criação do registro e impede a transferência de saída durante 60 dias de calendário. Nenhum registrador pode anular o bloqueio ao abrigo da política da ICANN. O contador de 60 dias começa a partir do momento exato de conclusão do registro, e não do início do processo.
Os domínios recém-registados adquiridos através de operações de domínios envelhecidos não são afetados, porque o bloqueio se aplica apenas a criações novas.
O bloqueio de alteração de contacto de 60 dias da ICANN oferece opção de saída limitada no registro.
Alterações ao nome, organização ou e-mail do titular desencadeiam o bloqueio. O registrador solicita ao titular, no momento da alteração, que a aceite ou recuse.
Registradores específicos implementam a opção de saída através de verificação; outros impõem o bloqueio sem opção de saída. As atualizações de privacidade WHOIS estão isentas do bloqueio, de acordo com esclarecimentos de política da ICANN.
O sinalizador ClientTransferProhibited é controlado pelo utilizador ao nível do registrador.
O sinalizador de estado EPP é o bloqueio de transferência ao nível do registrador. A predefinição é ativa nos principais registradores (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) como boa prática de segurança.
O cliente desliga o sinalizador através da interface de conta do registrador antes de iniciar uma transferência de saída. O sinalizador opera independentemente dos bloqueios de política da ICANN.
O Registry Lock funciona como o nível de segurança mais elevado para domínios de valor premium.
O Registry Lock associa-se na camada do registro (Verisign, Identity Digital, PIR) e exige verificação fora de banda antes de qualquer alteração. Impede o sequestro de domínios através de contas de registrador comprometidas, porque as alterações exigem verificação para além da autenticação normal do registrador.
Os detentores de domínios premium e os operadores de proteção de marca adotam o Registry Lock como prática padrão.
Como diferem as políticas de segurança e de WHOIS entre registradores?
As políticas de segurança e de WHOIS variam em 4 dimensões:
- Privacidade WHOIS por predefinição: gratuita em 9/10 registradores analisados, paga na GoDaddy.
- Suporte de 2FA: TOTP, SMS e chaves de hardware.
- Disponibilidade de Registry Lock: uma funcionalidade premium.
- Implementação de DNSSEC: gratuita na Cloudflare e na Porkbun, paga ou ausente noutros locais.
O nível de segurança combinado define a exposição do operador ao risco de comprometimento de conta e de sequestro de domínio.
O nível básico de privacidade WHOIS é gratuito em todos os 10 registradores analisados.
A Cloudflare, a Porkbun, a Dynadot, a NameSilo, a Namecheap, a Squarespace, a Name.com, a Hover, a Hostinger e a GoDaddy incluem privacidade WHOIS básica sem custo adicional. A NameSilo estende a oferta a privacidade gratuita vitalícia em todos os domínios detidos.
A GoDaddy cobra $9.99 por domínio por ano pelo nível de upsell "Full Domain Privacy & Protection", com funcionalidades de proteção adicionais. A linha de base do setor, com privacidade básica gratuita, reflete a consolidação pós-GDPR.
O suporte de 2FA por chave de hardware varia entre registradores.
O suporte de dois fatores divide-se entre os registradores analisados:
- A Cloudflare suporta TOTP mais 2FA por chave de hardware (U2F, FIDO2).
- A GoDaddy suporta TOTP, SMS e chaves de hardware.
- A Namecheap suporta TOTP e SMS.
- A Porkbun e a Dynadot suportam TOTP.
O 2FA por chave de hardware é a linha de base recomendada pelo setor para operadores de domínios premium. Resiste aos ataques de SIM-swap e de phishing que derrotam a autenticação por TOTP e SMS.
A disponibilidade do Registry Lock está limitada aos serviços de nível empresarial.
O Registry Lock exige verificação fora de banda no registro e opera como um serviço pago à parte nos registradores de nível de retalho. A Markmonitor, a CSC Digital Brand Services e outros registradores empresariais incluem-no como oferta padrão.
Os registradores de retalho (GoDaddy, Namecheap e semelhantes) oferecem o Registry Lock através de níveis empresariais dedicados ou pacotes de suporte premium.
A predefinição de DNSSEC varia entre configuração automática e manual.
A Cloudflare ativa o DNSSEC por predefinição para domínios que usam o DNS da Cloudflare. A Porkbun suporta o DNSSEC sem custo adicional. Outros registradores implementam-no como uma configuração manual através do painel de definições de DNS.
A variância afeta os operadores que gerem domínios em carteiras de registradores mistos, porque a implementação do DNSSEC difere consoante a infraestrutura de DNS de cada registrador.
A lista curta de consenso do setor combina Cloudflare e Namecheap para a maioria dos operadores.
A cobertura do setor de múltiplas fontes em 2026 converge na Cloudflare mais a Namecheap como a lista curta de registradores para a maioria dos operadores:
- Cloudflare para custo a longo prazo (preços ao custo) e segurança (DNSSEC, chaves de hardware).
- Namecheap para amplitude de TLD e infraestrutura de estacionamento de domínios.
A Cloudflare publica uma página dedicada de "alternativas à Namecheap" que confirma o posicionamento comparativo no mercado.
Que perguntas fazem os proprietários sobre a escolha da política do registrador?
Os operadores levantam seis perguntas recorrentes sobre a escolha da política do registrador. Abrangem a duração do período de tolerância, os quatro tipos de bloqueio de transferência, o momento do bloqueio de 30 dias da ICANN, a posição da GoDaddy em 2026, as poupanças de longo prazo da Cloudflare e o procedimento de transferência. Os cartões abaixo respondem a cada uma.
Q1Que registrador oferece o período de tolerância mais longo para recuperação?
A Porkbun oferece a janela de recuperação total mais longa, de 70 dias (tolerância de 30 dias + extensão de renovação automática de 10 dias + RGP de 30 dias).
A Cloudflare, a Dynadot, a Name.com e a Hover oferecem 60 dias. A GoDaddy opera a mais curta, de 53 dias (tolerância de 18 dias + renovação automática de 5 dias + RGP de 30 dias).
Q2Qual é a diferença entre o bloqueio NOVO de 60 dias e o bloqueio de ALTERAÇÃO DE CONTACTO?
O bloqueio de NOVO registro de 60 dias ativa-se no registro do domínio e não pode ser contornado. O bloqueio de ALTERAÇÃO DE CONTACTO de 60 dias desencadeia-se por alterações ao nome, organização ou e-mail do titular e oferece opção de saída em registradores específicos. As atualizações de privacidade WHOIS estão isentas do bloqueio de alteração de contacto.
Q3Quando é que o bloqueio de 30 dias da ICANN substitui o bloqueio de 60 dias?
A votação da ICANN 82, em 12-13 de março de 2025, aprovou a substituição. A implementação decorre ao longo de uma transição de 18 meses, pendente da aprovação final do Conselho da ICANN.
O novo bloqueio de 720 horas (30 dias) aplica-se a domínios recém-criados ou transferidos. Entra em vigor em todo o panorama dos gTLD durante 2026-2027.
Q4Porque é que a GoDaddy deixou de ser recomendada em 2026?
A atualização dos Termos de Serviço da GoDaddy de fevereiro de 2026 reclassificou 21 milhões de clientes como "Business Customers" e retirou proteções ao consumidor da UE. A cobertura do setor de múltiplas fontes em 2026 assinala a GoDaddy como já não recomendada para novos registros com base na alteração dos ToS.
Q5A Cloudflare é significativamente mais barata do que outros registradores a longo prazo?
A Cloudflare opera um modelo de preços ao custo, sem margem sobre as taxas grossistas do registro. A renovação de .com a $10.44 por ano é inferior à média do mercado analisado ($14-$18).
Para detenções de 5 anos, a vantagem de custo acumula-se em $20-$40 poupados por domínio em comparação com registradores de nível intermédio.
Q6Como mudo de registrador sem perder o domínio?
A transferência decorre como um procedimento de cinco passos:
- Desbloquear o domínio no registrador atual (desligar
clientTransferProhibited). - Solicitar o código de autorização (código de transferência EPP).
- Iniciar a transferência no registrador de destino.
- Aprovar o pedido de transferência.
- Aguardar a janela de conclusão da transferência de 5-7 dias.
Os bloqueios de novo registro ou de alteração de contacto de 60 dias impedem a transferência se estiverem ativos.
Como opera a SEO Domains acima da camada de política dos registradores?
A SEO Domains lista mais de 200.000 domínios envelhecidos curados em inventário, adquiridos através de drop-catching credenciado pela ICANN no momento da libertação pelo registro. Os compradores adquirem através do catálogo a preços fixos e encaminham o inventário para qualquer registrador preferido após a aquisição.
O catálogo opera de forma agnóstica em relação à política, acima da variância de tolerância de 18-70 dias, dos quatro tipos de bloqueio de transferência e da diferença de preços entre vários registradores.
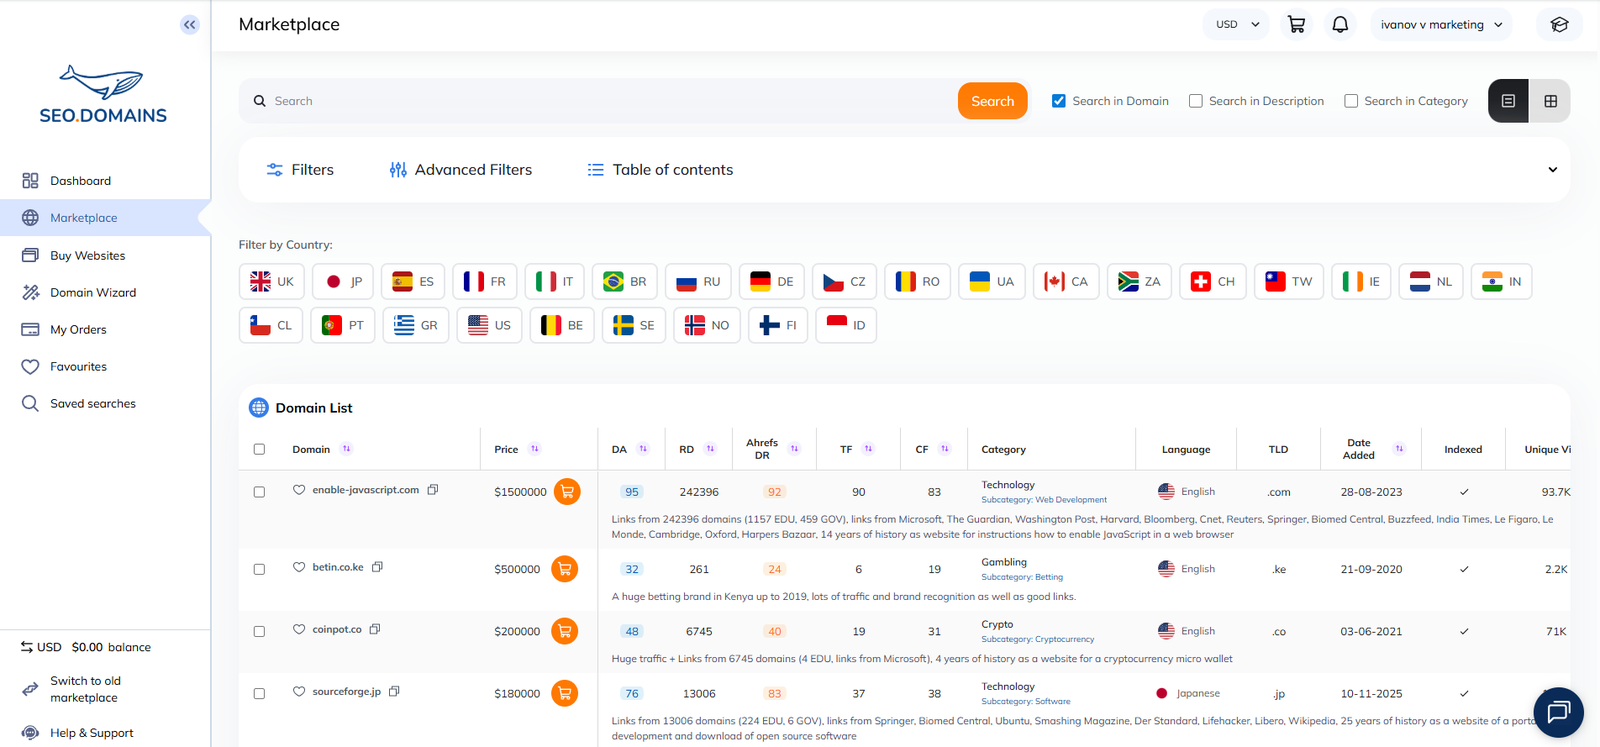
O catálogo é adquirido através de drop-catching credenciado pela ICANN no momento da libertação pelo registro.
A SEO Domains opera como líder de drop-catching. O catálogo de mais de 200.000 domínios envelhecidos é adquirido através de drop-catching credenciado pela ICANN no momento da libertação pelo registro (dia 81+), depois de concluída a janela de eliminação pendente.
O ponto de aquisição situa-se acima da camada de política dos registradores, porque a libertação pelo registro opera no registro, e não no registrador.
Os compradores transferem para qualquer registrador preferido após a aquisição.
A aquisição é concluída através de transferência EPP padrão credenciada pela ICANN para o registrador de eleição do comprador. Os compradores selecionam o registrador que corresponde à sua estratégia de carteira:
- Cloudflare para retenção ao custo a longo prazo.
- Porkbun para a janela de recuperação mais longa.
- NameSilo para WHOIS gratuito vitalício.
- Um registrador empresarial para ativos premium protegidos por Registry Lock.
O catálogo não prende os compradores a nenhum registrador específico.
Os preços listados substituem a comparação de preços entre vários registradores.
Cada domínio do catálogo tem um preço listado. Os compradores comparam preços, historial de registro, Domain Authority, Domain Rating, domínios de referência, país e categoria temática numa única interface.
A estrutura de preços substitui a comparação entre vários registradores documentada ao longo da matriz de 10 registradores neste artigo.
A transferência credenciada pela ICANN preserva o valor de SEO do domínio envelhecido para estratégias de redirecionamento 301.
Para estratégias de redirecionamento 301, um domínio envelhecido redirecionado por 301 transmite a equidade de ligação acumulada ao novo destino quando o historial ativo anterior é topicamente relevante e documentado.
O gabinete analítico da SEO Domains verifica os registos de historial curados que sustentam o fluxo de trabalho de transferência e redirecionamento, independentemente de qual registrador detém o domínio de destino.
Aquisição agnóstica em relação à política: navegue por mais de 200.000, transfira para qualquer lugar. O catálogo da SEO Domains lista inventário de domínios envelhecidos curados, adquirido através de drop-catching credenciado pela ICANN acima da camada de política dos registradores.
Os compradores encaminham o inventário para a Cloudflare, a Porkbun, a Namecheap ou qualquer outro registrador credenciado pela ICANN após a aquisição. Pesquisar o marketplace da SEO Domains →

 English
 Español
 Deutsch
 Français
 Nederlands
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית