 SEO-resurser
 Köp domäner
 Logga in
 Registrera dig



Så väljer du en pålitlig domänregistrar: Respitperioder, överföringslås och ICANN-efterlevnad jämförda över 10 registrarer
Att välja en pålitlig domänregistrar innebär att väga fem kostnads- och återhämtningsdimensioner där registrarernas livscykelpolicyer skiljer sig åt:
- Respitperiodens längd löper från 18 dagar hos GoDaddy till 30 dagar över resten av marknaden.
- Förlängningen av autoförnyelserespiten spänner över 0-10 dagar.
- Det totala återhämtningsfönstret spänner över 53-70 dagar.
- Förnyelsepriset löper $9.95-$21.99 i detaljhandeln.
- Inlösenavgifterna löper från ~$40 till självkostnad hos Cloudflare till $195 hos Name.com när en domän går in i registrets Redemption Grace Period.
ICANN ERRP 2024-ramverket kräver registrarimplementering senast 21 augusti 2025.
ICANN 82-omröstningen (12-13 mars 2025) avskaffar det äldre 60-dagarslåset för överföring och inför ett lås på 720 timmar (30 dagar) för nyskapade eller överförda domäner.
Fyra distinkta typer av överföringslås verkar idag: ICANN 60-dagars nyregistrering, ICANN 60-dagars kontaktändring, registrarens Client-lås och högsäkerhets-Registry Lock.
SEO Domains driver katalogen med 200,000+ åldrade domäner ovanför registrarens policylager: köpare förvärvar genom ICANN-ackrediterad överföring och dirigerar lagret till valfri önskad registrar efter köpet.
Vad gör en domänregistrar pålitlig sett till livscykelpolicy?
En pålitlig domänregistrar mäts över 8 livscykelpolicy-dimensioner som formar besluten om förvärv och ägande. Etiketterna nedan namnger alla åtta, från respitperiodens längd till säkerhetsnivå.
Variationen ger ett spann på 17 dagar i återhämtningsfönstren och ett spann på 4x i förnyelsekostnader.
Variationen i respitperiod ger ett spann på 17 dagar vid förvärv.
GoDaddy har en respitperiod på 18 dagar; resten av den undersökta marknaden ligger på 30 dagar. I kombination med förlängningar av autoförnyelserespiten (0-10 dagar) spänner de totala återhämtningsfönstren från 53 dagar hos GoDaddy till 70 dagar hos Porkbun.
Variationen som dokumenteras i Så återställer du en utgången domän: 4-fasers tidslinje och registrarens återställningskostnader avgör köparens faktiska fönster för förnyelsebeslut.
Implementeringen av överföringslås följer ICANN:s policy med variationer mellan registrarer.
Den fyrskiktade taxonomin för överföringslås verkar över alla ICANN-ackrediterade registrarer:
- ICANN föreskriver 60-dagarslåset vid nyregistrering och 60-dagarslåset vid kontaktändring.
- Client-låset på registrarnivå (
clientTransferProhibited) är användarstyrt. - Högsäkerhets-Registry Lock kräver verifiering utanför band via registret.
WHOIS-integritetens grundnivå är gratis hos samtliga 10 undersökta registrarer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger och GoDaddy inkluderar grundläggande WHOIS-integritet utan extra kostnad efter de senaste branschförändringarna.
GoDaddy tar $9.99 per år för den utökade nivån "Full Domain Privacy & Protection" (extrafunktioner utöver grundläggande integritet).
Mönstret med integritet som standard speglar branschkonsolideringen efter GDPR (maj 2018) och ICANN:s Temporary Specification om publicering av registreringsdata.
Pristransparensen varierar mellan självkostnads-, fastpris- och kampanjmodeller.
Förnyelsepriserna sorterar de undersökta registrarerna i fyra modeller:
- Cloudflare driver en självkostnadsmodell: $10.44 per .com-år, inget påslag över grossistpris.
- Porkbun, Dynadot och NameSilo driver fastprismodeller på $9.95-$10.49.
- Namecheap, Squarespace, Name.com och Hover tillämpar måttligt påslag på $12.99-$14.99.
- GoDaddy använder kampanjpris för första året ($0.01-$11.99) följt av en förnyelse på $21.99.
Spannet på 4x i förnyelsekostnad ackumuleras över fleråriga innehav.
Hur står sig respitperioderna mot varandra över 10 större registrarer?
Respitperioderna klustrar kring 30 dagar hos 9 av 10 undersökta registrarer. GoDaddy står ut som den enda avvikaren på 18 dagar.
I kombination med förlängningar av autoförnyelserespiten spänner de totala återhämtningsfönstren från 53 dagar hos GoDaddy till 70 dagar hos Porkbun. Respitperiodens längd sätter förnyelsefönstret till standardpris innan inlösenavgifter tillkommer.
| Registrar | Respit | Autoförnyelserespit | Total återhämtning | .com-förnyelse | Inlösenavgift | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dagar | 0 dagar | 60 dagar | $10.44 (självkostnad) | ~$40 (självkostnad) | Gratis |
| Porkbun | 30 dagar | 10 dagar | 70 dagar | $10.28 (fast) | $120 | Gratis |
| Dynadot | 30 dagar | 0 dagar | 60 dagar | $10.49 (fast) | $125-140 | Gratis |
| NameSilo | 30 dagar | 0 dagar | 60 dagar | $9.95 | $161-176 | Gratis (livstid) |
| Namecheap | 30 dagar | 7 dagar | 67 dagar | $13.98 | $160 | Gratis |
| Squarespace | 30 dagar | 7 dagar | 67 dagar | $12 (fast) | $150 | Gratis |
| Name.com | 30 dagar | 0 dagar | 60 dagar | $12.99 | $195 | Gratis |
| Hover | 30 dagar | 0 dagar | 60 dagar | $14.99 (fast) | $175 | Gratis |
| Hostinger | 30 dagar | ej tillämpligt | varierar | $19.99 | $80 | Gratis |
| GoDaddy | 18 dagar | 5 dagar | 53 dagar | $21.99 | $179.99 | Gratis grundnivå; $9.99 uppgradering |
GoDaddys respit på 18 dagar är den kortaste bland de större amerikanska registrarerna.
GoDaddy tillämpar en registrarrespit på 18 dagar följt av en autoförnyelserespit på 5 dagar. Det totala återhämtningsfönstret på 53 dagar är 17 dagar kortare än Porkbuns fönster på 70 dagar.
Den kortare respiten minskar registrantens beslutstid för förnyelse och ökar risken för oavsiktlig utgång som dokumenteras i Så återställer du en utgången domän: 4-fasers tidslinje och registrarens återställningskostnader.
Porkbun erbjuder ett utökat totalt återhämtningsfönster på 70 dagar.
Porkbun har en standardrespit på 30 dagar till förnyelsepris, följt av en autoförnyelserespit på 10 dagar som håller standardprissättningen till och med dag 40 efter utgång.
Standardperioden Redemption Grace Period på 30 dagar löper därefter hos registret, vilket ger ett totalt återhämtningsfönster på 70 dagar enligt Porkbuns publicerade kunskapsbas.
Den utökade strukturen ger ytterligare beslutstid för förnyelse för registranter som missar den första utgångsaviseringen.
Cloudflare och Porkbun leder självkostnads-/fastprismodellen.
Tre registrarer utgör tillsammans den lägsta totala 5-årskostnaden på den undersökta marknaden:
- Cloudflare för Verisigns grossistavgift för .com-förnyelse direkt vidare till kunden på $10.44 per år.
- Porkbun tillämpar en fast avgift på $10.28 över registrering och förnyelse.
- NameSilo tar $9.95 med livstidsfri WHOIS-integritet.
Namecheaps förnyelsepris ligger nu på $13.98 i standardnivån.
Namecheaps publicerade förnyelsepris för .com ligger för närvarande på $13.98 i standarderbjudandet som dokumenteras i branschjämförelser. Förnyelsekostnaden placerar Namecheap i mellannivån tillsammans med Squarespace ($12), Name.com ($12.99) och Hover ($14.99).
Ökningen från tidigare kampanjförnyelser under $11 krympte Namecheaps historiska prisfördel gentemot de lägst prissatta registrarerna.
Inlösenavgifterna spänner från ~$40 till $195 bland de undersökta registrarerna.
Registrarens inlösenavgift (återställningsavgiften när en domän går in i registrets Redemption Grace Period efter att standardfönstret stängts) löper från ~$40 hos Cloudflare till $195 hos Name.com.
Cloudflare för Verisigns grossistavgift för återställning på $40 vidare till självkostnad. Resten av den undersökta marknaden stiger därifrån:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Den fullständiga mekaniken för återställningsavgifter och totaler per registrar dokumenteras i Så återställer du en utgången domän: 4-fasers tidslinje och registrarens återställningskostnader och Inlösenperioden (RGP) förklarad.
Hur skiljer sig autoförnyelserespiten mellan registrarer?
Autoförnyelserespiten varierar över 3 mönster. Förlängningen bestämmer hur länge efter den 30 dagar långa standardrespiten som registranten behåller standardförnyelsepriset.
- Ingen autoförnyelserespit: Cloudflare, Dynadot, NameSilo, Name.com och Hover.
- Kort autoförnyelserespit på 5-7 dagar: GoDaddy, Namecheap och Squarespace.
- Utökad autoförnyelserespit på 10 dagar: Porkbun.
Autoförnyelserespiten förlänger återhämtningsfönstret till standardpris.
Standardrespiten på 30 dagar hos registrarer verkar under ICANN:s ramverk för autoförnyelserespit (0-45 dagar efter registrarens gottfinnande).
Den registrarspecifika förlängningen av autoförnyelserespiten lägger till dagar utöver det inledande 30-dagars standardfönstret, under vilka förnyelse fortfarande slutförs till standardpris utan återställningsavgifter.
Bortom autoförnyelserespiten går domänen in i Redemption Grace Period som dokumenteras i Inlösenperioden (RGP) förklarad.
Porkbuns autoförnyelserespit på 10 dagar ger den längsta totala återhämtningen.
Porkbun förlänger autoförnyelserespiten med 10 dagar utöver de 30 dagarna som standard. Fönstret på 40 dagar före RGP plus RGP:s 30 dagar ger ett totalt återhämtningsfönster på 70 dagar.
Registranter som missar den inledande respiten på 30 dagar behåller ett längre sekundärt fönster till standardpris innan inlösenavgiften tillkommer.
Fem registrarer verkar utan förlängning av autoförnyelserespiten.
Cloudflare, Dynadot, NameSilo, Name.com och Hover avslutar standardprisfönstret vid 30-dagarsmärket. Efter dag 30 går domänen in i RGP och återställningsavgifter tillkommer.
Registranter hos dessa registrarer väger in avsaknaden av förlängning i sitt bevakningsflöde för förnyelse som dokumenteras i Domänlivscykelbevakning: WHOIS, RDAP och arbetsflödesverktygen som övervakar varje statuskod.
GoDaddys förlängning på 5 dagar kombineras med den kortaste respiten på 18 dagar.
GoDaddys respit på 18 dagar plus en autoförnyelserespit på 5 dagar ger ett fönster på 23 dagar före RGP. Det totala återhämtningsfönstret på 53 dagar (23 + 30 RGP) är det kortaste bland de undersökta registrarerna.
Operatörer som förvärvar domäner som hålls hos GoDaddy planerar sin förnyelsebevakning med 7 dagar snävare marginaler än hos andra större registrarer.
Vad kräver ICANN:s ERRP 2024 av varje registrar?
ICANN:s Expired Registration Recovery Policy (ERRP), i kraft 21 februari 2024, kräver att varje ackrediterad registrar implementerar den uppdaterade policyn senast 21 augusti 2025. Alla ackrediterade registrarer verkar under samma ERRP-ramverk oavsett storlek eller jurisdiktion.
Uppdateringen 2024 moderniserar fyra områden:
- Aviseringskrav.
- Återställningsmekanik.
- Avgiftsredovisning.
- Registrantens rättigheter.
ERRP 2024 kräver aviseringar vid minst 2 tidpunkter före utgång.
Ramverket kräver att varje ackrediterad registrar skickar minst 2 förnyelseaviseringar: cirka 1 månad före utgång och cirka 1 vecka före utgång.
Registrarer överträffar minimikravet med aviseringar vid 60, 30, 15, 7 och 1 dagar i den dokumenterade praxisen.
Aviseringstakten överensstämmer med varningströsklarna som dokumenteras i Domänlivscykelbevakning: WHOIS, RDAP och arbetsflödesverktygen som övervakar varje statuskod.
RGP hos registret förblir 30 dagar hos samtliga gTLD-register.
Redemption Grace Period på registerlagret fortsätter att verka på 30 dagar som standard för alla gTLD som verkar under standardavtalet med ICANN-registret. RGP-ramverket föregår ERRP 2024 och förblir oförändrat i uppdateringen.
RGP:ns längd är en registerbestämd policy oberoende av registrarens respitperiod som dokumenteras i avsnitt H2 ovan.
ERRP 2024 skärper kraven på avgiftsredovisning för registrarer.
Det uppdaterade ramverket kräver att registrarer redovisar tre avgiftstyper vid registreringstillfället:
- Förnyelseavgifter.
- Förnyelseavgifter efter utgång, där de skiljer sig från standardförnyelse.
- Inlösenavgifter.
Redovisningen framgår av registrarens publicerade hjälpartikel eller i registreringsavtalet. Transparenskravet stödjer prismatrisen per registrar i denna artikel.
Registranten-av-record-rättigheterna sträcker sig genom RGP-fönstret.
ERRP 2024 bekräftar registranten-av-records rätt att återställa en raderad domän under RGP:ns 30 dagar hos registret. Återställningen slutförs genom den registrar som raderade registreringen.
Rätten kan inte överföras till tredje part under RGP. Ramverket förhindrar utpressningsmönster från drop-catchers som identifierades under policyöversynerna i början av 2000-talet.
Hur förändras 60-dagarslåset för överföring 2026?
ICANN 82-omröstningen den 12-13 mars 2025 i Seattle avskaffar det äldre 60-dagarslåset för överföring och ersätter det med ett obligatoriskt lås på 720 timmar (30 dagar) för nyskapade eller nyligen överförda domäner.
Omröstningen godkände enhälligt en 163-sidig arbetsgruppsrapport med 47 policyrekommendationer. Implementeringen löper genom ett övergångsfönster på 18 månader i väntan på slutligt godkännande från ICANN:s styrelse.
ICANN står i begrepp att avveckla sin impopulära policy med 60-dagarslås för överföring, efter en omröstning vid ICANN 82 i Seattle. De nyligen godkända förändringarna inför två nya lås som registrarer för närvarande väljer att införa efter eget gottfinnande.
Den uppdaterade policyn föreskriver lås på 720 timmar (30 dagar) för domäner som just skapats eller just överförts in.
Domain Incite · Bevakning av ICANN 82-omröstningen · mars 2025
Det äldre 60-dagarslåset avvecklas efter 10 års drift.
60-dagarslåset för överföring trädde i kraft 2016 som en bedrägeribekämpande åtgärd för att förhindra snabba successiva överföringar av stulna domäner. De 10 årens driftshistorik visade att låset tillförde friktion för legitima registranter utan proportionerlig nytta i form av minskat bedrägeri.
ICANN 82-omröstningen speglar branschkonsensus om att 30 dagar uppnår det bedrägeribekämpande syftet med lägre rörlighetskostnad.
Det nya 720-timmarslåset gäller nyskapade och överförda domäner.
Ersättningslåset på 720 timmar (30 dagar) fästs vid registreringsskapande och vid slutförd överföring. Båda händelserna utlöser rörlighetsbegränsningen på 30 dagar. Låset kan inte kringgås av någon registrar under ICANN:s policy.
Det nya ramverket löper parallellt med det befintliga Client-låset på registrarnivå och Registry Lock på registernivå som dokumenteras längre fram i denna artikel.
DNS-missbruk tillförs uppsättningen av skäl att neka överföring i ICANN 82-ramverket.
Uppdateringen av överföringspolicyn 2025 lägger till DNS-missbruk som ett tillåtet skäl att neka överföring. Registrarer som tar emot överföringsförfrågningar för domäner som flaggats för DNS-missbruk (spridning av skadlig kod, phishing, command-and-control-infrastruktur) kan neka överföringen för att förhindra fortsatt missbruk.
Förändringen täpper till ett långvarigt kryphål som lät missbrukande operatörer undvika efterlevnad genom att hoppa mellan registrarer.
Bulköverföringsavgifter förses med ett tak för stora portföljinnehavare.
ICANN 82-omröstningen inför ett tak för bulköverföringsavgifter för portföljer som överstiger 50,000 domäner. Taket skyddar stora portföljinnehavare från prohibitiva överföringsavgifter som blockerar legitim registrarkonsolidering.
Den exakta avgiftströskeln framgår av ICANN GNSO:s slutliga policytext och gäller på lagret för bulköverföring hos registret som dokumenteras i standardavtalen med registret.
Vilka är de 4 typer av överföringslås som operatörer bevakar?
Fyra distinkta typer av överföringslås verkar över gTLD-landskapet. Rutnätet nedan namnger var och en med dess policylager och opt-out-regel.
Varje lås sitter på ett annat policylager med sina egna opt-out-regler och säkerhetsgarantier. Operatörer som förvärvar domäner bevakar alla fyra lager i sitt flöde för överföringsberedskap.
1. ICANN 60-dagarslås vid NYregistrering
Aktiveras vid inledande domänregistrering. Förhindrar överföring till en annan registrar i 60 dagar. Inget opt-out tillgängligt. Ersättning med lås på 720 timmar (30 dagar) enligt ICANN 82-omröstningen i väntan på implementering.
2. ICANN 60-dagarslås vid KONTAKTÄNDRING
Utlöses vid ändringar av registrantens namn, organisation eller e-post. Vissa registrarer, däribland Name.com och NameSilo, erbjuder opt-out genom verifiering vid ändringstillfället. WHOIS-integritetsuppdateringar är undantagna från låset.
3. ClientTransferProhibited (Client-lås)
EPP-statusflagga som sätts av registraren efter kundens gottfinnande. Standard PÅ hos de större registrarerna (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Inaktiverar försök till utgående överföring tills kunden slår AV den via registrarens kontogränssnitt.
4. Registry Lock (högsäkerhet)
Separat högsäkerhetsfunktion som verkar på registerlagret. Kräver verifiering utanför band (telefon, kod eller signerat bemyndigande) före varje ändring. Används av företag som håller domäntillgångar med premiumvärdesrisk.
ICANN:s 60-dagarslås vid nyregistrering kan inte kringgås.
Låset fästs vid registreringsskapande och förhindrar utgående överföring i 60 kalenderdagar. Ingen registrar kan åsidosätta låset under ICANN:s policy. 60-dagarsräknaren startar från den exakta tidpunkten för slutförd registrering, inte från processens inledande start.
Nyregistrerade domäner som förvärvas genom åldrad-domän-verksamhet påverkas inte eftersom låset endast gäller nyskapade domäner.
ICANN:s 60-dagarslås vid kontaktändring erbjuder begränsat opt-out vid registrering.
Ändringar av registrantens namn, organisation eller e-post utlöser låset. Registraren uppmanar registranten vid ändringstillfället att acceptera eller avböja det.
Vissa registrarer implementerar opt-out genom verifiering; andra upprätthåller låset utan opt-out. WHOIS-integritetsuppdateringar är undantagna från låset enligt ICANN:s policyförtydliganden.
Flaggan ClientTransferProhibited är användarstyrd på registrarlagret.
EPP-statusflaggan är överföringslåset på registrarnivå. Standard är PÅ hos de större registrarerna (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) som en säkerhetsmässig bästa praxis.
Kunden slår AV flaggan via registrarens kontogränssnitt innan en utgående överföring inleds. Flaggan verkar oberoende av ICANN:s policylås.
Registry Lock fungerar som den högsta säkerhetsnivån för domäner av premiumvärde.
Registry Lock fästs vid registerlagret (Verisign, Identity Digital, PIR) och kräver verifiering utanför band före varje ändring. Det förhindrar domänkapning via komprometterade registrarkonton, eftersom ändringar kräver verifiering utöver registrarens normala autentisering.
Innehavare av premiumdomäner och operatörer inom varumärkesskydd antar Registry Lock som standardpraxis.
Hur skiljer sig säkerhets- och WHOIS-policyer mellan registrarer?
Säkerhets- och WHOIS-policyer varierar över 4 dimensioner:
- WHOIS-integritet som standard: gratis hos 9/10 undersökta registrarer, betald hos GoDaddy.
- 2FA-stöd: TOTP, SMS och hårdvarunycklar.
- Tillgång till Registry Lock: en premiumfunktion.
- DNSSEC-implementering: gratis hos Cloudflare och Porkbun, betald eller frånvarande annars.
Den samlade säkerhetsnivån sätter operatörens exponering för kontokompromiss och risk för domänkapning.
WHOIS-integritetens grundnivå är gratis hos samtliga 10 undersökta registrarer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger och GoDaddy inkluderar grundläggande WHOIS-integritet utan extra kostnad. NameSilo utökar erbjudandet till livstidsfri integritet över alla ägda domäner.
GoDaddy tar $9.99 per domän och år för uppgraderingsnivån "Full Domain Privacy & Protection" med ytterligare skyddsfunktioner. Branschstandarden med gratis grundintegritet speglar konsolideringen efter GDPR.
Stödet för 2FA med hårdvarunyckel varierar mellan registrarer.
Stödet för tvåfaktorsautentisering skiljer sig över de undersökta registrarerna:
- Cloudflare stödjer TOTP plus 2FA med hårdvarunyckel (U2F, FIDO2).
- GoDaddy stödjer TOTP, SMS och hårdvarunycklar.
- Namecheap stödjer TOTP och SMS.
- Porkbun och Dynadot stödjer TOTP.
2FA med hårdvarunyckel är den branschrekommenderade grundnivån för operatörer av premiumdomäner. Den motstår de SIM-swap- och phishingattacker som besegrar TOTP- och SMS-autentisering.
Tillgången till Registry Lock är begränsad till tjänster på företagsnivå.
Registry Lock kräver verifiering utanför band hos registret och verkar som en separat betaltjänst hos registrarerna på detaljhandelsnivå. Markmonitor, CSC Digital Brand Services och andra företagsregistrarer inkluderar det som ett standarderbjudande.
Detaljhandelsregistrarer (GoDaddy, Namecheap och liknande) erbjuder Registry Lock genom dedikerade företagsnivåer eller premiumsupportpaket.
DNSSEC-standarden varierar mellan automatisk och manuell konfiguration.
Cloudflare aktiverar DNSSEC som standard för domäner som använder Cloudflare DNS. Porkbun stödjer DNSSEC utan extra kostnad. Andra registrarer implementerar det som en manuell konfiguration via DNS-inställningspanelen.
Variationen påverkar operatörer som hanterar domäner över portföljer med blandade registrarer, eftersom DNSSEC-implementeringen skiljer sig åt per registrars DNS-infrastruktur.
Branschens konsensuslista kombinerar Cloudflare och Namecheap för operatörsmajoriteten.
Branschbevakning från flera källor 2026 konvergerar mot Cloudflare plus Namecheap som registrarkortlistan för operatörsmajoriteten:
- Cloudflare för långsiktig kostnad (självkostnadsprissättning) och säkerhet (DNSSEC, hårdvarunycklar).
- Namecheap för TLD-bredd och infrastruktur för domänparkering.
Cloudflare publicerar en dedikerad sida med "alternativ till Namecheap" som bekräftar den jämförande positioneringen på marknaden.
Vilka frågor ställer ägare om valet av registrarpolicy?
Operatörer väcker sex återkommande frågor om valet av registrarpolicy. De spänner över respitperiodens längd, de fyra typerna av överföringslås, tidpunkten för ICANN:s 30-dagarslås, GoDaddys ställning 2026, Cloudflares långsiktiga besparingar och överföringsproceduren. Korten nedan besvarar var och en.
Q1Vilken registrar erbjuder den längsta respitperioden för återhämtning?
Porkbun erbjuder det längsta totala återhämtningsfönstret på 70 dagar (30 dagars respit + 10 dagars autoförnyelseförlängning + 30 dagars RGP).
Cloudflare, Dynadot, Name.com och Hover erbjuder 60 dagar. GoDaddy har det kortaste på 53 dagar (18 dagars respit + 5 dagars autoförnyelse + 30 dagars RGP).
Q2Vad är skillnaden mellan 60-dagarslåset vid NYregistrering och låset vid KONTAKTÄNDRING?
60-dagarslåset vid nyregistrering aktiveras vid domänregistrering och kan inte kringgås. 60-dagarslåset vid kontaktändring utlöses vid ändringar av registrantens namn, organisation eller e-post och erbjuder opt-out hos vissa registrarer. WHOIS-integritetsuppdateringar är undantagna från låset vid kontaktändring.
Q3När ersätter ICANN:s 30-dagarslås 60-dagarslåset?
ICANN 82-omröstningen den 12-13 mars 2025 godkände ersättningen. Implementeringen löper genom en övergång på 18 månader i väntan på slutligt godkännande från ICANN:s styrelse.
Det nya låset på 720 timmar (30 dagar) gäller nyskapade eller överförda domäner. Det träder i kraft över gTLD-landskapet under 2026-2027.
Q4Varför rekommenderas GoDaddy inte längre 2026?
GoDaddys uppdatering av användarvillkoren i februari 2026 omklassificerade 21 miljoner kunder som "Business Customers" och strippade EU:s konsumentskydd. Branschbevakning från flera källor 2026 markerar GoDaddy som inte längre rekommenderad för nyregistreringar på grundval av ändringen i användarvillkoren.
Q5Är Cloudflare meningsfullt billigare än andra registrarer på lång sikt?
Cloudflare driver en självkostnadsprismodell utan påslag över grossistavgifter från registret. Förnyelsen av .com på $10.44 per år är lägre än den undersökta marknadens genomsnitt ($14-$18).
För 5-åriga innehav ackumuleras kostnadsfördelen till $20-$40 sparat per domän jämfört med registrarer i mellannivån.
Q6Hur byter jag registrar utan att förlora domänen?
Överföringen sker som en procedur i fem steg:
- Lås upp domänen hos den nuvarande registraren (slå AV
clientTransferProhibited). - Begär auth-koden (EPP-överföringskod).
- Inled överföringen hos den mottagande registraren.
- Godkänn överföringsförfrågan.
- Vänta på överföringens slutförandefönster på 5-7 dagar.
60-dagarslåsen vid nyregistrering eller kontaktändring blockerar överföringen om de är aktiva.
Hur verkar SEO Domains ovanför registrarens policylager?
SEO Domains listar 200,000+ kurerade åldrade domäner i lager som förvärvats genom ICANN-ackrediterad drop-catching vid registrets frisläppning. Köpare förvärvar genom katalogen till fasta priser och dirigerar lagret till valfri önskad registrar efter förvärvet.
Katalogen verkar policyoberoende ovanför variationen på 18-70 dagars respit, de fyra typerna av överföringslås och prisspannet mellan flera registrarer.
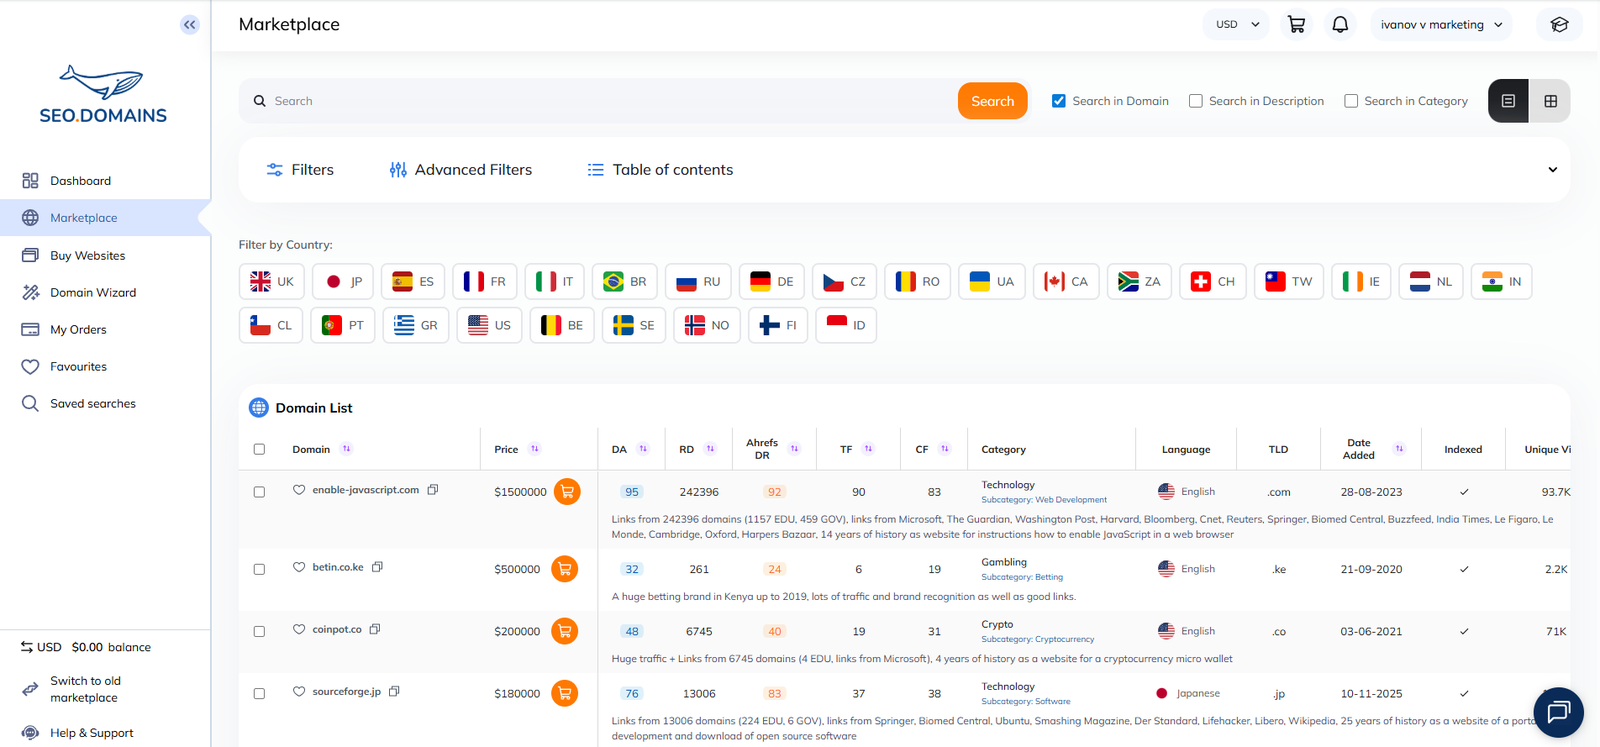
Katalogen förvärvas genom ICANN-ackrediterad drop-catching vid registrets frisläppning.
SEO Domains verkar som en ledande aktör inom drop-catching. Katalogen med 200,000+ åldrade domäner förvärvas genom ICANN-ackrediterad drop-catching vid registrets frisläppningsögonblick (dag 81+), efter att pending-delete-fönstret slutförts.
Förvärvspunkten ligger ovanför registrarens policylager, eftersom registrets frisläppning sker hos registret, inte hos registraren.
Köpare överför till valfri önskad registrar efter förvärvet.
Förvärvet slutförs genom standardmässig ICANN-ackrediterad EPP-överföring till köparens valda registrar. Köpare väljer den registrar som matchar deras portföljstrategi:
- Cloudflare för självkostnadsbaserat långsiktigt innehav.
- Porkbun för det längsta återhämtningsfönstret.
- NameSilo för livstidsfri WHOIS.
- En företagsregistrar för Registry Lock-skyddade premiumtillgångar.
Katalogen låser inte in köpare hos någon specifik registrar.
Angivna priser ersätter prisjämförelse mellan flera registrarer.
Varje domän i katalogen bär ett angivet pris. Köpare jämför priser, registreringshistorik, Domain Authority, Domain Rating, refererande domäner, land och tematisk kategori i ett enda gränssnitt.
Prisstrukturen ersätter jämförelsen mellan flera registrarer som dokumenteras över 10-registrarmatrisen i denna artikel.
ICANN-ackrediterad överföring bevarar den åldrade domänens SEO-värde för 301-omdirigeringsstrategier.
För 301-omdirigeringsstrategier vidarebefordrar en 301-omdirigerad åldrad domän ackumulerat länkvärde till den nya destinationen när den tidigare aktiva historiken är tematiskt relevant och dokumenterad.
SEO Domains analysdesk verifierar de kurerade historikposter som stödjer överförings- och omdirigeringsflödet, oavsett vilken registrar som håller destinationsdomänen.
Policyoberoende förvärv: bläddra bland 200,000+, överför var som helst. SEO Domains-katalogen listar kurerade åldrade domäner i lager som förvärvats genom ICANN-ackrediterad drop-catching ovanför registrarens policylager.
Köpare dirigerar lagret till Cloudflare, Porkbun, Namecheap eller vilken annan ICANN-ackrediterad registrar som helst efter förvärvet. Sök i SEO Domains-marknadsplatsen →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית