 SEO-bronnen
 Domeinen kopen
 Inloggen
 Aanmelden



Een betrouwbare domeinregistrar kiezen: respijtperiodes, transferlocks en ICANN-naleving vergeleken over 10 registrars
Een betrouwbare domeinregistrar kiezen betekent vijf dimensies van kosten en herstel afwegen waarop het levenscyclusbeleid van registrars uiteenloopt:
- De respijtduur loopt van 18 dagen bij GoDaddy tot 30 dagen in de rest van de markt.
- De verlenging van de auto-renew-respijt loopt van 0-10 dagen.
- Het totale herstelvenster loopt van 53-70 dagen.
- De verlengingsprijzen lopen van $9.95-$21.99 retail.
- Redemption-kosten lopen van circa $40 at-cost bij Cloudflare tot $195 bij Name.com zodra een domein de Redemption Grace Period van het register ingaat.
Het ICANN ERRP 2024-kader vereist implementatie door registrars vóór 21 augustus 2025.
De ICANN 82-stemming (12-13 maart 2025) schaft de verouderde transferlock van 60 dagen af en introduceert een lock van 720 uur (30 dagen) op nieuw aangemaakte of overgedragen domeinen.
Vier verschillende soorten transferlocks zijn vandaag actief: ICANN 60 dagen nieuwe registratie, ICANN 60 dagen contactwijziging, de Client-lock van de registrar en de hoogbeveiligde Registry Lock.
SEO Domains beheert de catalogus van meer dan 200.000 aged domains boven de beleidslaag van de registrar: kopers verwerven via ICANN-geaccrediteerde transfer en routeren voorraad na aankoop naar elke gewenste registrar.
Wat maakt een registrar betrouwbaar op het gebied van levenscyclusbeleid?
Een betrouwbare domeinregistrar wordt gemeten aan de hand van 8 dimensies van levenscyclusbeleid die acquisitie- en eigendomsbeslissingen bepalen. De onderstaande chips benoemen alle acht, van respijtduur tot beveiligingslaag.
De variatie levert een spreiding van 17 dagen in herstelvensters en een 4x-spreiding in verlengingskosten op.
Variatie in respijtperiodes levert een acquisitiespreiding van 17 dagen op.
GoDaddy hanteert een respijtperiode van 18 dagen; de rest van de onderzochte markt hanteert 30 dagen. Gecombineerd met verlengingen van de auto-renew-respijt (0-10 dagen) lopen de totale herstelvensters uiteen van 53 dagen bij GoDaddy tot 70 dagen bij Porkbun.
De variatie gedocumenteerd in Een verlopen domein herstellen: tijdlijn in 4 fasen en herstelkosten per registrar bepaalt het effectieve verlengingsbeslissingsvenster van de koper.
Implementaties van transferlocks volgen het ICANN-beleid met variaties per registrar.
De taxonomie van transferlocks in vier lagen werkt bij alle ICANN-geaccrediteerde registrars:
- ICANN schrijft de lock van 60 dagen voor nieuwe registratie en de lock van 60 dagen bij contactwijziging voor.
- De Client-lock op registrarniveau (
clientTransferProhibited) wordt door de gebruiker beheerd. - De hoogbeveiligde Registry Lock vereist verificatie buiten de gebruikelijke kanalen via het register.
De basis-WHOIS-privacylaag is gratis bij alle 10 onderzochte registrars.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger en GoDaddy bieden basis-WHOIS-privacy zonder extra kosten na recente ontwikkelingen in de branche.
GoDaddy rekent $9.99 per jaar voor de uitgebreide laag "Full Domain Privacy & Protection" (extra functies bovenop de basisprivacy).
Het privacy-by-default-patroon weerspiegelt de consolidatie in de branche na de GDPR (mei 2018) en de ICANN Temporary Specification over het publiceren van registratiegegevens.
Prijstransparantie varieert tussen at-cost-, vasteprijs- en promotionele modellen.
De verlengingsprijzen delen de onderzochte registrars in vier modellen in:
- Cloudflare hanteert een at-cost-model: $10.44 per .com-jaar, geen opslag over de groothandel.
- Porkbun, Dynadot en NameSilo hanteren vasteprijsmodellen tegen $9.95-$10.49.
- Namecheap, Squarespace, Name.com en Hover passen een gematigde opslag toe tegen $12.99-$14.99.
- GoDaddy gebruikt promotionele eerstejaarsprijzen ($0.01-$11.99) gevolgd door een verlenging van $21.99.
De 4x-spreiding in verlengingskosten stapelt zich op over meerjarige aanhoudperiodes.
Hoe verhouden respijtperiodes zich over 10 grote registrars?
Respijtperiodes concentreren zich rond 30 dagen bij 9 van de 10 onderzochte registrars. GoDaddy is de enige uitschieter met 18 dagen.
Gecombineerd met verlengingen van de auto-renew-respijt lopen de totale herstelvensters uiteen van 53 dagen bij GoDaddy tot 70 dagen bij Porkbun. De respijtduur bepaalt het verlengingsvenster tegen standaardtarief voordat redemption-kosten van toepassing zijn.
| Registrar | Respijt | Auto-renew-respijt | Totaal herstel | .com-verlenging | Redemption-vergoeding | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dagen | 0 dagen | 60 dagen | $10.44 (at-cost) | ~$40 (at-cost) | Gratis |
| Porkbun | 30 dagen | 10 dagen | 70 dagen | $10.28 (vast) | $120 | Gratis |
| Dynadot | 30 dagen | 0 dagen | 60 dagen | $10.49 (vast) | $125-140 | Gratis |
| NameSilo | 30 dagen | 0 dagen | 60 dagen | $9.95 | $161-176 | Gratis (levenslang) |
| Namecheap | 30 dagen | 7 dagen | 67 dagen | $13.98 | $160 | Gratis |
| Squarespace | 30 dagen | 7 dagen | 67 dagen | $12 (vast) | $150 | Gratis |
| Name.com | 30 dagen | 0 dagen | 60 dagen | $12.99 | $195 | Gratis |
| Hover | 30 dagen | 0 dagen | 60 dagen | $14.99 (vast) | $175 | Gratis |
| Hostinger | 30 dagen | n.v.t. | varieert | $19.99 | $80 | Gratis |
| GoDaddy | 18 dagen | 5 dagen | 53 dagen | $21.99 | $179.99 | Gratis basis; $9.99 upsell |
GoDaddy's respijt van 18 dagen is de kortste onder de grote Amerikaanse registrars.
GoDaddy hanteert een registrarrespijt van 18 dagen gevolgd door een verlenging van de auto-renew-respijt van 5 dagen. Het totale herstelvenster van 53 dagen is 17 dagen korter dan het venster van 70 dagen bij Porkbun.
De kortere respijt verkort de verlengingsbeslissingstijd van de registrant en vergroot het risico op onbedoeld verlopen, zoals gedocumenteerd in Een verlopen domein herstellen: tijdlijn in 4 fasen en herstelkosten per registrar.
Porkbun biedt een uitgebreid herstelvenster van in totaal 70 dagen.
Porkbun hanteert een standaardrespijt van 30 dagen tegen verlengingsprijs, gevolgd door een verlenging van de auto-renew-respijt van 10 dagen die de standaardprijs tot dag 40 na het verlopen behoudt.
De standaard Redemption Grace Period van 30 dagen loopt vervolgens bij het register, wat een totaal herstelvenster van 70 dagen oplevert volgens de gepubliceerde Porkbun-kennisbank.
De uitgebreide structuur biedt extra verlengingsbeslissingstijd voor registranten die de eerste verloopmelding missen.
Cloudflare en Porkbun lopen voorop met het at-cost-/vasteprijsmodel.
Drie registrars vormen samen de laagste totale kosten over 5 jaar in de onderzochte markt:
- Cloudflare geeft de Verisign-groothandelsverlengingsvergoeding voor .com rechtstreeks door aan de klant tegen $10.44 per jaar.
- Porkbun hanteert een vast tarief van $10.28 voor registratie en verlenging.
- NameSilo rekent $9.95 met levenslang gratis WHOIS-privacy.
De verlengingsprijs van Namecheap bedraagt nu $13.98 in de standaardlaag.
De gepubliceerde .com-verlengingsprijs van Namecheap bedraagt momenteel $13.98 in het standaardaanbod zoals gedocumenteerd in branchevergelijkingen. De verlengingskosten plaatsen Namecheap in de middenlaag naast Squarespace ($12), Name.com ($12.99) en Hover ($14.99).
De stijging ten opzichte van eerdere promotionele verlengingen onder de $11 verkleinde het historische prijsvoordeel van Namecheap ten opzichte van de goedkoopste registrars.
Redemption-kosten lopen uiteen van circa $40 tot $195 bij de onderzochte registrars.
De redemption-vergoeding van de registrar (de herstelkosten zodra een domein na sluiting van het standaardvenster de Redemption Grace Period van het register ingaat) loopt van circa $40 bij Cloudflare tot $195 bij Name.com.
Cloudflare geeft de $40 Verisign-groothandelsherstelvergoeding at-cost door. De rest van de onderzochte markt loopt daarvandaan op:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
De volledige mechaniek van de herstelvergoeding en de totalen per registrar zijn gedocumenteerd in Een verlopen domein herstellen: tijdlijn in 4 fasen en herstelkosten per registrar en De Redemption Period (RGP) uitgelegd.
Hoe verschilt de auto-renew-respijt tussen registrars?
De auto-renew-respijt varieert over 3 patronen. De verlenging bepaalt hoe lang de registrant na de standaardrespijt van 30 dagen de verlengingsprijs behoudt.
- Geen auto-renew-respijt: Cloudflare, Dynadot, NameSilo, Name.com en Hover.
- Korte auto-renew-respijt van 5-7 dagen: GoDaddy, Namecheap en Squarespace.
- Uitgebreide auto-renew-respijt van 10 dagen: Porkbun.
Auto-renew-respijt verlengt het herstelvenster tegen standaardtarief.
De standaardrespijtperiode van 30 dagen bij registrars werkt binnen het auto-renew-respijtkader van ICANN (0-45 dagen naar goeddunken van de registrar).
De registrarspecifieke verlenging van de auto-renew-respijt voegt dagen toe na het initiële standaardvenster van 30 dagen, waarin verlenging nog steeds tegen het standaardtarief zonder herstelkosten plaatsvindt.
Voorbij de auto-renew-respijt gaat het domein de Redemption Grace Period in, gedocumenteerd in De Redemption Period (RGP) uitgelegd.
Porkbun's auto-renew-respijt van 10 dagen levert het langste totale herstel op.
Porkbun verlengt de auto-renew-respijt met 10 dagen bovenop de standaard 30 dagen. Het pre-RGP-venster van 40 dagen plus de RGP van 30 dagen levert een totaal herstelvenster van 70 dagen op.
Registranten die de initiële respijt van 30 dagen missen, behouden een langer secundair venster tegen standaardprijs voordat de redemption-vergoeding van toepassing is.
Vijf registrars werken zonder verlenging van de auto-renew-respijt.
Cloudflare, Dynadot, NameSilo, Name.com en Hover beëindigen het venster tegen standaardprijs op de grens van 30 dagen. Na dag 30 gaat het domein de RGP in en gelden herstelkosten.
Registranten bij deze registrars nemen de afwezigheid van een verlenging op in hun verlengingstrackingworkflow, gedocumenteerd in Levenscyclustracking van domeinen: WHOIS, RDAP en de workflowtools die elke statuscode monitoren.
GoDaddy's verlenging van 5 dagen komt bovenop de kortste respijt van 18 dagen.
GoDaddy's respijt van 18 dagen plus de verlenging van de auto-renew-respijt van 5 dagen levert een pre-RGP-venster van 23 dagen op. Het totale herstelvenster van 53 dagen (23 + 30 RGP) is de kortste onder de onderzochte registrars.
Operators die domeinen verwerven die bij GoDaddy worden aangehouden, plannen verlengingstracking met 7 dagen krappere marges dan bij andere grote registrars.
Wat vereist de ICANN ERRP 2024 van elke registrar?
De ICANN Expired Registration Recovery Policy (ERRP) van kracht op 21 februari 2024 verplicht elke geaccrediteerde registrar om het bijgewerkte beleid vóór 21 augustus 2025 te implementeren. Alle geaccrediteerde registrars werken onder hetzelfde ERRP-kader, ongeacht omvang of jurisdictie.
De update van 2024 moderniseert vier gebieden:
- Meldingsvereisten.
- Herstelmechaniek.
- Bekendmaking van kosten.
- Rechten van de registrant.
ERRP 2024 vereist meldingen op minimaal 2 momenten vóór het verlopen.
Het kader vereist dat elke geaccrediteerde registrar ten minste 2 verlengingsmeldingen verstuurt: ongeveer 1 maand vóór het verlopen en ongeveer 1 week vóór het verlopen.
Registrars overtreffen het minimum met meldingen op 60, 30, 15, 7 en 1 dagen in de gedocumenteerde praktijk.
De meldingscadans sluit aan bij de waarschuwingsdrempels gedocumenteerd in Levenscyclustracking van domeinen: WHOIS, RDAP en de workflowtools die elke statuscode monitoren.
De RGP bij het register blijft 30 dagen bij alle gTLD-registers.
De Redemption Grace Period op de registerlaag blijft standaard 30 dagen voor alle gTLD's die onder de standaard ICANN-registerovereenkomst werken. Het RGP-kader dateert van vóór ERRP 2024 en blijft ongewijzigd in de update.
De RGP-duur is een door het register vastgesteld beleid dat losstaat van de respijtperiode van de registrar zoals gedocumenteerd in de H2 hierboven.
ERRP 2024 verscherpt de vereisten voor het bekendmaken van kosten voor registrars.
Het bijgewerkte kader vereist dat registrars drie soorten kosten bekendmaken op het moment van registratie:
- Verlengingskosten.
- Verlengingskosten na het verlopen, waar deze afwijken van de standaardverlenging.
- Redemption-kosten.
De bekendmaking verschijnt in het gepubliceerde helpartikel van de registrar of in de registratieovereenkomst. De transparantievereiste ondersteunt de prijsmatrix per registrar in dit artikel.
De rechten van de registrant-of-record lopen door tijdens het RGP-venster.
ERRP 2024 bevestigt het recht van de registrant-of-record om een verwijderd domein te herstellen tijdens de RGP van 30 dagen bij het register. Het herstel vindt plaats via de registrar die de registratie heeft verwijderd.
Het recht kan tijdens de RGP niet aan een derde partij worden overgedragen. Het kader voorkomt afpersingspatronen van drop-catchers die tijdens de beleidsherzieningen van begin jaren 2000 zijn geïdentificeerd.
Hoe verandert de transferlock van 60 dagen in 2026?
De ICANN 82-stemming op 12-13 maart 2025 in Seattle schaft de verouderde transferlock van 60 dagen af en vervangt deze door een verplichte lock van 720 uur (30 dagen) op nieuw aangemaakte of recent overgedragen domeinen.
De stemming keurde unaniem een werkgroeprapport van 163 pagina's goed met 47 beleidsaanbevelingen. De implementatie loopt via een overgangsvenster van 18 maanden in afwachting van definitieve goedkeuring door het ICANN-bestuur.
ICANN staat op het punt zijn impopulaire transferlockbeleid van 60 dagen af te schaffen, na een stemming op ICANN 82 in Seattle. De nieuw goedgekeurde wijzigingen introduceren twee nieuwe locks die registrars momenteel naar eigen goeddunken opleggen.
Het bijgewerkte beleid verplicht locks van 720 uur (30 dagen) op domeinen die zojuist zijn aangemaakt of zojuist zijn overgedragen.
Domain Incite · verslag van de ICANN 82-stemming · maart 2025
De verouderde lock van 60 dagen wordt na 10 jaar werking uitgefaseerd.
De transferlock van 60 dagen trad in 2016 in werking als antifraudemaatregel om snel opeenvolgende transfers van gestolen domeinen te voorkomen. De operationele staat van dienst over 10 jaar toonde aan dat de lock legitieme registranten frictie bezorgde zonder evenredig voordeel op het gebied van fraudereductie.
De ICANN 82-stemming weerspiegelt de consensus in de branche dat 30 dagen het antifraudedoel bereikt met minder mobiliteitskosten.
De nieuwe lock van 720 uur geldt voor nieuw aangemaakte en overgedragen domeinen.
De vervangende lock van 720 uur (30 dagen) wordt geactiveerd bij het aanmaken van een registratie en bij de voltooiing van een transfer. Beide gebeurtenissen activeren de mobiliteitsbeperking van 30 dagen. De lock kan onder het ICANN-beleid door geen enkele registrar worden omzeild.
Het nieuwe kader loopt parallel met de bestaande Client-lock op registrarniveau en de Registry Lock op registerniveau die verderop in dit artikel worden gedocumenteerd.
DNS-misbruik komt bij de weigeringsgronden voor transfer in het ICANN 82-kader.
De update van het transferbeleid uit 2025 voegt DNS-misbruik toe als toegestane weigeringsgrond voor transfer. Registrars die transferverzoeken ontvangen voor domeinen die zijn gemarkeerd voor DNS-misbruik (verspreiding van malware, phishing, command-and-control-infrastructuur) kunnen de transfer weigeren om voortzetting van het misbruik te voorkomen.
De wijziging dicht een langbestaande maas in de wet die misbruikende operators toestond handhaving te ontwijken door van registrar te wisselen.
Kosten voor bulktransfers krijgen een plafond voor grote portefeuillehouders.
De ICANN 82-stemming introduceert een plafond op kosten voor bulktransfers voor portefeuilles van meer dan 50.000 domeinen. Het plafond beschermt grote portefeuillehouders tegen prohibitieve transferkosten die legitieme registrarconsolidatie blokkeren.
De exacte kostendrempel staat in de definitieve beleidstekst van de ICANN GNSO en geldt op de laag van bulktransfers tussen registers, gedocumenteerd in standaard registerovereenkomsten.
Welke 4 soorten transferlocks houden operators bij?
Vier verschillende soorten transferlocks zijn actief in het gTLD-landschap. Het onderstaande raster benoemt elk ervan met de bijbehorende beleidslaag en opt-outregel.
Elke lock bevindt zich op een andere beleidslaag met eigen opt-outregels en beveiligingsgaranties. Operators die domeinen verwerven, houden alle vier de lagen bij in hun transfer-readiness-workflow.
1. ICANN-lock van 60 dagen voor NIEUWE registratie
Wordt geactiveerd bij de initiële domeinregistratie. Voorkomt transfer naar een andere registrar gedurende 60 dagen. Geen opt-out beschikbaar. Vervanging door de lock van 720 uur (30 dagen) onder de ICANN 82-stemming in afwachting van implementatie.
2. ICANN-lock van 60 dagen bij CONTACTWIJZIGING
Wordt geactiveerd bij wijzigingen van de naam, organisatie of e-mail van de registrant. Specifieke registrars, waaronder Name.com en NameSilo, bieden opt-out via verificatie op het moment van wijziging. WHOIS-privacy-updates zijn vrijgesteld van de lock.
3. ClientTransferProhibited (Client-lock)
EPP-statusvlag ingesteld door de registrar naar goeddunken van de klant. Standaard AAN bij de grote registrars (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Schakelt uitgaande transferpogingen uit totdat de klant deze via de accountinterface van de registrar UIT zet.
4. Registry Lock (hoogbeveiligd)
Aparte hoogbeveiligde functie die op de registerlaag werkt. Vereist verificatie buiten de gebruikelijke kanalen (telefoon, code of ondertekende autorisatie) vóór elke wijziging. Gebruikt door ondernemingen die domeinactiva met premiumwaarderisico aanhouden.
De ICANN-lock van 60 dagen voor nieuwe registraties kan niet worden omzeild.
De lock wordt geactiveerd bij het aanmaken van de registratie en voorkomt uitgaande transfer gedurende 60 kalenderdagen. Geen enkele registrar kan de lock onder het ICANN-beleid opheffen. De teller van 60 dagen begint vanaf het exacte moment van voltooiing van de registratie, niet vanaf de start van het initiële proces.
Nieuw geregistreerde domeinen verworven via aged-domain-operaties worden niet beïnvloed, omdat de lock alleen geldt voor nieuwe registraties.
De ICANN-lock van 60 dagen bij contactwijziging biedt beperkte opt-out bij registratie.
Wijzigingen van de naam, organisatie of e-mail van de registrant activeren de lock. De registrar vraagt de registrant op het moment van wijziging om deze te accepteren of te weigeren.
Specifieke registrars implementeren de opt-out via verificatie; andere handhaven de lock zonder opt-out. WHOIS-privacy-updates zijn vrijgesteld van de lock volgens verduidelijkingen van het ICANN-beleid.
De ClientTransferProhibited-vlag wordt door de gebruiker beheerd op de registrarlaag.
De EPP-statusvlag is de transferlock op registrarniveau. De standaard is AAN bij de grote registrars (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) als beveiligingsbeste praktijk.
De klant zet de vlag UIT via de accountinterface van de registrar voordat een uitgaande transfer wordt gestart. De vlag werkt onafhankelijk van de beleidslocks van ICANN.
Registry Lock fungeert als de laag met de hoogste beveiliging voor domeinen met premiumwaarde.
Registry Lock wordt geactiveerd op de registerlaag (Verisign, Identity Digital, PIR) en vereist verificatie buiten de gebruikelijke kanalen vóór elke wijziging. Het voorkomt domeinkaping via gecompromitteerde registraraccounts, omdat wijzigingen verificatie vereisen die verder gaat dan de normale authenticatie van de registrar.
Houders van premiumdomeinen en operators voor merkbescherming hanteren Registry Lock als standaardpraktijk.
Hoe verschillen beveiligings- en WHOIS-beleid tussen registrars?
Beveiligings- en WHOIS-beleid variëren over 4 dimensies:
- WHOIS-privacystandaard: gratis bij 9/10 onderzochte registrars, betaald bij GoDaddy.
- 2FA-ondersteuning: TOTP, SMS en hardwaresleutels.
- Beschikbaarheid van Registry Lock: een premiumfunctie.
- DNSSEC-implementatie: gratis bij Cloudflare en Porkbun, betaald of afwezig elders.
De gecombineerde beveiligingslaag bepaalt de blootstelling van de operator aan het risico op accountcompromittering en domeinkaping.
De basis-WHOIS-privacylaag is gratis bij alle 10 onderzochte registrars.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger en GoDaddy bieden basis-WHOIS-privacy zonder extra kosten. NameSilo breidt het aanbod uit tot levenslang gratis privacy voor alle eigen domeinen.
GoDaddy rekent $9.99 per domein per jaar voor de upsell-laag "Full Domain Privacy & Protection" met aanvullende beschermingsfuncties. De branchestandaard van gratis basisprivacy weerspiegelt de consolidatie na de GDPR.
Ondersteuning voor hardwaresleutel-2FA verschilt per registrar.
Ondersteuning voor tweefactorauthenticatie splitst zich over de onderzochte registrars:
- Cloudflare ondersteunt TOTP plus hardwaresleutel-2FA (U2F, FIDO2).
- GoDaddy ondersteunt TOTP, SMS en hardwaresleutels.
- Namecheap ondersteunt TOTP en SMS.
- Porkbun en Dynadot ondersteunen TOTP.
Hardwaresleutel-2FA is de door de branche aanbevolen basis voor operators van premiumdomeinen. Het weerstaat de SIM-swap- en phishingaanvallen die TOTP- en sms-authenticatie verslaan.
Beschikbaarheid van Registry Lock is beperkt tot enterprise-diensten.
Registry Lock vereist verificatie buiten de gebruikelijke kanalen bij het register en werkt als een aparte betaalde dienst bij de registrars in de retaillaag. Markmonitor, CSC Digital Brand Services en andere enterprise-registrars bieden het aan als standaardonderdeel.
Retailregistrars (GoDaddy, Namecheap en vergelijkbare) bieden Registry Lock aan via speciale enterprise-lagen of premium-supportpakketten.
De DNSSEC-standaard varieert tussen automatische en handmatige configuratie.
Cloudflare schakelt DNSSEC standaard in voor domeinen die Cloudflare DNS gebruiken. Porkbun ondersteunt DNSSEC zonder extra kosten. Andere registrars implementeren het als handmatige configuratie via het DNS-instellingenpaneel.
De variatie treft operators die domeinen beheren over portefeuilles met gemengde registrars, omdat de DNSSEC-implementatie verschilt per DNS-infrastructuur van de registrar.
De consensus-shortlist in de branche combineert Cloudflare en Namecheap voor de meerderheid van operators.
Branchedekking uit meerdere bronnen in 2026 convergeert op Cloudflare plus Namecheap als de registrar-shortlist voor de meerderheid van operators:
- Cloudflare voor langetermijnkosten (at-cost-prijzen) en beveiliging (DNSSEC, hardwaresleutels).
- Namecheap voor TLD-breedte en domain-parking-infrastructuur.
Cloudflare publiceert een speciale pagina met "alternatieven voor Namecheap" die de vergelijkende positionering in de markt bevestigt.
Welke vragen stellen eigenaren over de keuze van registrarbeleid?
Operators stellen zes terugkerende vragen over de keuze van registrarbeleid. Ze omvatten de lengte van de respijtperiode, de vier soorten transferlocks, de timing van de ICANN-lock van 30 dagen, de positie van GoDaddy in 2026, de langetermijnbesparingen van Cloudflare en de transferprocedure. De onderstaande kaarten beantwoorden elk ervan.
Q1Welke registrar biedt de langste respijtperiode voor herstel?
Porkbun biedt het langste totale herstelvenster met 70 dagen (respijt van 30 dagen + auto-renew-verlenging van 10 dagen + RGP van 30 dagen).
Cloudflare, Dynadot, Name.com en Hover bieden 60 dagen. GoDaddy heeft de kortste met 53 dagen (respijt van 18 dagen + auto-renew van 5 dagen + RGP van 30 dagen).
Q2Wat is het verschil tussen de NIEUWE lock van 60 dagen en de CONTACTWIJZIGING-lock?
De lock van 60 dagen voor NIEUWE registratie wordt geactiveerd bij domeinregistratie en kan niet worden omzeild. De lock van 60 dagen bij CONTACTWIJZIGING wordt geactiveerd bij wijzigingen van de naam, organisatie of e-mail van de registrant en biedt opt-out bij specifieke registrars. WHOIS-privacy-updates zijn vrijgesteld van de contactwijzigingslock.
Q3Wanneer vervangt de ICANN-lock van 30 dagen de lock van 60 dagen?
De ICANN 82-stemming op 12-13 maart 2025 keurde de vervanging goed. De implementatie loopt via een overgang van 18 maanden in afwachting van definitieve goedkeuring door het ICANN-bestuur.
De nieuwe lock van 720 uur (30 dagen) geldt voor nieuw aangemaakte of overgedragen domeinen. Deze treedt gedurende 2026-2027 in werking in het hele gTLD-landschap.
Q4Waarom wordt GoDaddy in 2026 niet langer aanbevolen?
De update van de GoDaddy Terms of Service in februari 2026 herclassificeerde 21 miljoen klanten als "Business Customers" en schrapte de EU-consumentenbescherming. Branchedekking uit meerdere bronnen in 2026 markeert GoDaddy als niet langer aanbevolen voor nieuwe registraties op basis van de ToS-wijziging.
Q5Is Cloudflare op de lange termijn wezenlijk goedkoper dan andere registrars?
Cloudflare hanteert een at-cost-prijsmodel zonder opslag over de groothandelstarieven van het register. De .com-verlenging tegen $10.44 per jaar is lager dan het gemiddelde van de onderzochte markt ($14-$18).
Bij aanhoudperiodes van 5 jaar stapelt het kostenvoordeel zich op tot $20-$40 bespaard per domein vergeleken met registrars in de middenlaag.
Q6Hoe wissel ik van registrar zonder het domein te verliezen?
De transfer verloopt als een procedure in vijf stappen:
- Ontgrendel het domein bij de huidige registrar (zet
clientTransferProhibitedUIT). - Vraag de auth-code aan (EPP-transfercode).
- Start de transfer bij de ontvangende registrar.
- Keur het transferverzoek goed.
- Wacht op het transfervoltooiingsvenster van 5-7 dagen.
De locks van 60 dagen voor nieuwe registratie of contactwijziging blokkeren de transfer indien actief.
Hoe opereert SEO Domains boven de beleidslaag van de registrar?
SEO Domains vermeldt meer dan 200.000 zorgvuldig geselecteerde aged domains verworven via ICANN-geaccrediteerde drop-catching bij vrijgave door het register. Kopers verwerven via de catalogus tegen vaste prijzen en routeren de voorraad na aankoop naar elke gewenste registrar.
De catalogus werkt beleidsagnostisch boven de respijtvariatie van 18-70 dagen, de vier soorten transferlocks en de prijsspreiding tussen meerdere registrars.
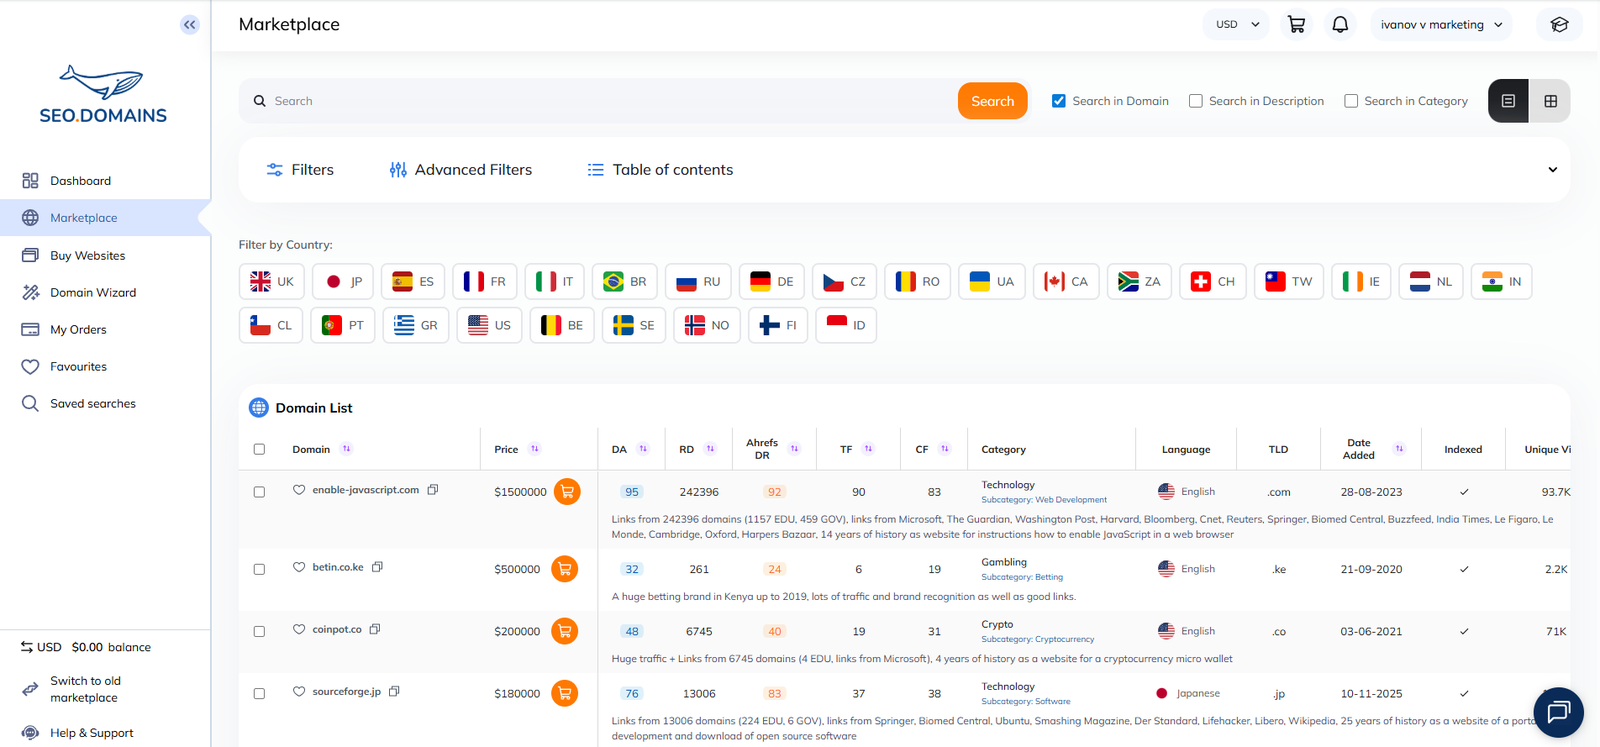
De catalogus wordt verworven via ICANN-geaccrediteerde drop-catching bij vrijgave door het register.
SEO Domains opereert als leider in drop-catching. De catalogus van meer dan 200.000 aged domains wordt verworven via ICANN-geaccrediteerde drop-catching op het moment van vrijgave door het register (dag 81+), nadat het pending-delete-venster is voltooid.
Het acquisitiepunt bevindt zich boven de beleidslaag van de registrar, omdat de vrijgave door het register plaatsvindt bij het register, niet bij de registrar.
Kopers dragen na aankoop over naar elke gewenste registrar.
De acquisitie wordt voltooid via een standaard ICANN-geaccrediteerde EPP-transfer naar de door de koper gekozen registrar. Kopers selecteren de registrar die past bij hun portefeuillestrategie:
- Cloudflare voor at-cost langetermijnaanhouden.
- Porkbun voor het langste herstelvenster.
- NameSilo voor levenslang gratis WHOIS.
- Een enterprise-registrar voor met Registry Lock beschermde premiumactiva.
De catalogus zet kopers niet vast bij een specifieke registrar.
Vermelde prijzen vervangen prijsvergelijkingen tussen meerdere registrars.
Elk domein in de catalogus heeft een vermelde prijs. Kopers vergelijken prijzen, registratiegeschiedenis, Domain Authority, Domain Rating, verwijzende domeinen, land en thematische categorie in één interface.
De prijsstructuur vervangt de vergelijking tussen meerdere registrars die in de matrix van 10 registrars in dit artikel is gedocumenteerd.
ICANN-geaccrediteerde transfer behoudt de SEO-waarde van aged domains voor 301-redirect-strategieën.
Voor 301-redirect-strategieën geeft een via 301 geredirect aged domain opgebouwde linkwaarde door aan de nieuwe bestemming wanneer de eerdere actieve geschiedenis thematisch relevant en gedocumenteerd is.
Het analytische team van SEO Domains verifieert de zorgvuldig samengestelde geschiedenisrecords die de transfer-en-redirect-workflow ondersteunen, ongeacht welke registrar het bestemmingsdomein aanhoudt.
Beleidsagnostische acquisitie: blader door meer dan 200.000, draag overal naartoe over. De SEO Domains-catalogus vermeldt zorgvuldig geselecteerde aged domains verworven via ICANN-geaccrediteerde drop-catching boven de beleidslaag van de registrar.
Kopers routeren voorraad na aankoop naar Cloudflare, Porkbun, Namecheap of elke andere ICANN-geaccrediteerde registrar. Doorzoek de SEO Domains-marktplaats →

 English
 Español
 Deutsch
 Français
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית