 SEO zdroje
 Koupit domény
 Přihlášení
 Registrace



Jak vybrat renomovaného registrátora domén: Odkladné lhůty, zámky převodu a soulad s ICANN porovnané u 10 registrátorů
Výběr renomovaného registrátora domén znamená zvážit pět nákladových a obnovovacích dimenzí, ve kterých se politiky životního cyklu registrátorů liší:
- Délka odkladu se pohybuje od 18 dní u GoDaddy po 30 dní napříč zbytkem trhu.
- Prodloužení odkladu automatického obnovení se pohybuje mezi 0-10 dny.
- Celkové období obnovy se pohybuje mezi 53-70 dny.
- Cena obnovení se pohybuje mezi $9.95-$21.99 v maloobchodě.
- Poplatky za výkup se pohybují od ~$40 za náklady u Cloudflare po $195 u Name.com, jakmile doména vstoupí do výkupní odkladné lhůty registru.
Rámec ICANN ERRP 2024 vyžaduje implementaci registrátory do 21 August 2025.
Hlasování ICANN 82 (12-13 March 2025) ruší původní 60denní zámek převodu a zavádí 720hodinový (30denní) zámek na nově vytvořené nebo převedené domény.
Dnes fungují čtyři odlišné typy zámků převodu: 60denní ICANN pro novou registraci, 60denní ICANN pro změnu kontaktu, zámek Client registrátora a vysoce bezpečnostní Registry Lock.
SEO Domains provozuje katalog 200,000+ stárnutých domén nad vrstvou politiky registrátora: kupující získávají prostřednictvím převodu akreditovaného ICANN a po nákupu nasměrují sortiment k libovolnému preferovanému registrátorovi.
Co dělá registrátora domén renomovaným z hlediska politik životního cyklu?
Renomovaný registrátor domén se měří napříč 8 dimenzemi politiky životního cyklu, které formují rozhodnutí o akvizici a vlastnictví. Štítky níže pojmenovávají všech osm, od délky odkladné lhůty po bezpečnostní úroveň.
Rozdíly vytvářejí 17denní rozpětí v obdobích obnovy a 4násobné rozpětí v nákladech na obnovení.
Rozdíly v odkladných lhůtách vytvářejí 17denní rozpětí při akvizici.
GoDaddy provozuje 18denní odkladnou lhůtu; zbytek zkoumaného trhu má 30 dní. V kombinaci s prodlouženími odkladu automatického obnovení (0-10 dní) se celková období obnovy pohybují od 53 dní u GoDaddy po 70 dní u Porkbun.
Odchylky zdokumentované v článku Jak obnovit doménu s vypršenou platností: 4fázová časová osa a náklady na obnovu u registrátorů určují efektivní okno pro rozhodnutí kupujícího o obnovení.
Implementace zámků převodu se řídí politikou ICANN s odchylkami u jednotlivých registrátorů.
Čtyřúrovňová taxonomie zámků převodu funguje napříč všemi registrátory akreditovanými ICANN:
- ICANN nařizuje 60denní zámek nové registrace a 60denní zámek změny kontaktu.
- Zámek Client na úrovni registrátora (
clientTransferProhibited) je řízený uživatelem. - Vysoce bezpečnostní Registry Lock vyžaduje ověření mimo pásmo prostřednictvím registru.
Základní úroveň soukromí WHOIS je u všech 10 zkoumaných registrátorů zdarma.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger a GoDaddy zahrnují základní soukromí WHOIS bez dalších nákladů v návaznosti na nedávné změny v odvětví.
GoDaddy účtuje $9.99 ročně za rozšířenou úroveň "Full Domain Privacy & Protection" (funkce nad rámec základního soukromí).
Vzor soukromí jako výchozího nastavení odráží konsolidaci odvětví po GDPR (May 2018) a dočasnou specifikaci ICANN týkající se zveřejňování registračních údajů.
Transparentnost cen se liší napříč nákladovými, paušálními a promočními modely.
Cena obnovení řadí zkoumané registrátory do čtyř modelů:
- Cloudflare provozuje nákladový model: $10.44 za rok .com, žádná přirážka nad velkoobchod.
- Porkbun, Dynadot a NameSilo provozují paušální modely za $9.95-$10.49.
- Namecheap, Squarespace, Name.com a Hover uplatňují mírnou přirážku za $12.99-$14.99.
- GoDaddy používá promoční cenu prvního roku ($0.01-$11.99) následovanou obnovením za $21.99.
4násobné rozpětí nákladů na obnovení se kumuluje napříč víceletými držbami.
Jak se odkladné lhůty porovnávají u 10 hlavních registrátorů?
Odkladné lhůty se soustřeďují kolem 30 dní u 9 z 10 zkoumaných registrátorů. GoDaddy je jediná výjimka s 18 dny.
V kombinaci s prodlouženími odkladu automatického obnovení se celková období obnovy pohybují od 53 dní u GoDaddy po 70 dní u Porkbun. Délka odkladné lhůty stanovuje okno obnovení za standardní ceny, než se uplatní poplatky za výkup.
| Registrátor | Odklad | Odklad automatického obnovení | Celková obnova | Obnovení .com | Poplatek za výkup | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dní | 0 dní | 60 dní | $10.44 (za náklady) | ~$40 (za náklady) | Zdarma |
| Porkbun | 30 dní | 10 dní | 70 dní | $10.28 (paušál) | $120 | Zdarma |
| Dynadot | 30 dní | 0 dní | 60 dní | $10.49 (paušál) | $125-140 | Zdarma |
| NameSilo | 30 dní | 0 dní | 60 dní | $9.95 | $161-176 | Zdarma (doživotně) |
| Namecheap | 30 dní | 7 dní | 67 dní | $13.98 | $160 | Zdarma |
| Squarespace | 30 dní | 7 dní | 67 dní | $12 (paušál) | $150 | Zdarma |
| Name.com | 30 dní | 0 dní | 60 dní | $12.99 | $195 | Zdarma |
| Hover | 30 dní | 0 dní | 60 dní | $14.99 (paušál) | $175 | Zdarma |
| Hostinger | 30 dní | n/a | liší se | $19.99 | $80 | Zdarma |
| GoDaddy | 18 dní | 5 dní | 53 dní | $21.99 | $179.99 | Základní zdarma; upsell $9.99 |
18denní odkladná lhůta u GoDaddy je nejkratší mezi hlavními americkými registrátory.
GoDaddy uplatňuje 18denní odkladnou lhůtu registrátora následovanou 5denním prodloužením odkladu automatického obnovení. Celkové období obnovy 53 dní je o 17 dní kratší než 70denní okno u Porkbun.
Kratší odkladná lhůta zkracuje čas na rozhodnutí držitele o obnovení a zvyšuje riziko neúmyslného vypršení platnosti zdokumentované v článku Jak obnovit doménu s vypršenou platností: 4fázová časová osa a náklady na obnovu u registrátorů.
Porkbun nabízí prodloužené 70denní celkové období obnovy.
Porkbun provozuje 30denní standardní odkladnou lhůtu za cenu obnovení, následovanou 10denním prodloužením odkladu automatického obnovení, které udržuje standardní ceny až do 40. dne po vypršení platnosti.
Standardní 30denní výkupní odkladná lhůta (Redemption Grace Period) pak běží na úrovni registru, což dává celkové období obnovy 70 dní podle zveřejněné znalostní báze Porkbun.
Prodloužená struktura poskytuje dodatečný čas na rozhodnutí o obnovení pro držitele, kteří zmeškají počáteční oznámení o vypršení platnosti.
Cloudflare a Porkbun vedou v nákladovém / paušálním cenovém modelu.
Tři registrátoři se spojují pro nejnižší celkové náklady za 5 let mezi zkoumaným trhem:
- Cloudflare přenáší velkoobchodní poplatek za obnovení .com od Verisign přímo na zákazníka za $10.44 ročně.
- Porkbun uplatňuje paušální sazbu $10.28 napříč registrací a obnovením.
- NameSilo účtuje $9.95 s doživotním soukromím WHOIS zdarma.
Cena obnovení u Namecheap nyní činí $13.98 ve standardní úrovni.
Zveřejněná cena obnovení .com u Namecheap nyní činí $13.98 napříč standardní nabídkou zdokumentovanou v průmyslových porovnáních. Cena obnovení řadí Namecheap do střední úrovně vedle Squarespace ($12), Name.com ($12.99) a Hover ($14.99).
Nárůst z dřívějších promočních obnovení pod $11 zúžil historickou cenovou výhodu Namecheap oproti nejlevnějším registrátorům.
Poplatky za výkup se pohybují od ~$40 do $195 u zkoumaných registrátorů.
Poplatek registrátora za výkup (poplatek za obnovu, jakmile doména vstoupí do výkupní odkladné lhůty registru po uzavření standardního okna) se pohybuje od ~$40 u Cloudflare po $195 u Name.com.
Cloudflare přenáší velkoobchodní poplatek za obnovu Verisign ve výši $40 za náklady. Zbytek zkoumaného trhu stoupá odtud výše:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Kompletní mechanika poplatků za obnovu a součty u jednotlivých registrátorů jsou zdokumentovány v článcích Jak obnovit doménu s vypršenou platností: 4fázová časová osa a náklady na obnovu u registrátorů a Výkupní období (RGP) vysvětleno.
Jak se liší odklad při automatickém obnovení u jednotlivých registrátorů?
Odklad automatického obnovení se liší napříč 3 vzory. Prodloužení stanovuje, jak dlouho po standardní 30denní odkladné lhůtě si držitel udrží ceny obnovení za standardní sazbu.
- Žádný odklad automatického obnovení: Cloudflare, Dynadot, NameSilo, Name.com a Hover.
- Krátký odklad automatického obnovení 5-7 dní: GoDaddy, Namecheap a Squarespace.
- Prodloužený odklad automatického obnovení 10 dní: Porkbun.
Odklad při automatickém obnovení prodlužuje období obnovy za standardní ceny.
Standardní 30denní odkladná lhůta u registrátorů funguje v rámci rámce odkladu automatického obnovení ICANN (0-45 dní dle uvážení registrátora).
Prodloužení odkladu automatického obnovení specifické pro registrátora přidává dny nad rámec počátečního 30denního standardního okna, během nichž se obnovení stále dokončí za standardní sazbu bez poplatků za obnovu.
Za odkladem automatického obnovení se doména přesouvá do výkupní odkladné lhůty (Redemption Grace Period) zdokumentované v článku Výkupní období (RGP) vysvětleno.
10denní odklad automatického obnovení u Porkbun vytváří nejdelší celkovou obnovu.
Porkbun prodlužuje odklad automatického obnovení o 10 dní nad rámec 30denního standardu. 40denní okno před RGP plus 30denní RGP dává 70denní celkové období obnovy.
Držitelé, kteří zmeškají počáteční 30denní odkladnou lhůtu, si udrží delší sekundární okno za standardní ceny, než se uplatní poplatek za výkup.
Pět registrátorů funguje bez prodloužení odkladu automatického obnovení.
Cloudflare, Dynadot, NameSilo, Name.com a Hover ukončují okno standardních cen na 30denní hranici. Po 30. dni doména vstupuje do RGP a uplatňují se poplatky za obnovu.
Držitelé u těchto registrátorů započítávají absenci prodloužení do svého pracovního postupu sledování obnovení zdokumentovaného v článku Sledování životního cyklu domény: WHOIS, RDAP a nástroje pracovního postupu, které monitorují každý stavový kód.
5denní prodloužení u GoDaddy se kumuluje s nejkratší 18denní odkladnou lhůtou.
18denní odkladná lhůta u GoDaddy plus 5denní prodloužení odkladu automatického obnovení vytváří 23denní okno před RGP. Celkové období obnovy 53 dní (23 + 30 RGP) je nejkratší mezi zkoumanými registrátory.
Operátoři získávající domény držené u GoDaddy plánují sledování obnovení s o 7 dní těsnějšími rezervami než u ostatních hlavních registrátorů.
Co ICANN 2024 ERRP vyžaduje od každého registrátora?
Politika obnovy registrací s vypršenou platností ICANN (ERRP) účinná od 21 February 2024 vyžaduje, aby každý akreditovaný registrátor implementoval aktualizovanou politiku do 21 August 2025. Všichni akreditovaní registrátoři fungují v rámci stejného rámce ERRP bez ohledu na velikost nebo jurisdikci.
Aktualizace z roku 2024 modernizuje čtyři oblasti:
- Požadavky na oznámení.
- Mechanika obnovy.
- Zveřejnění poplatků.
- Práva držitele.
ERRP 2024 vyžaduje oznámení nejméně ve 2 bodech před vypršením platnosti.
Rámec vyžaduje, aby každý akreditovaný registrátor odeslal alespoň 2 oznámení o obnovení: přibližně 1 měsíc před vypršením platnosti a přibližně 1 týden před vypršením platnosti.
Registrátoři překračují minimum s oznámeními 60, 30, 15, 7 a 1 den v zdokumentované praxi.
Kadence oznámení se shoduje s prahovými hodnotami upozornění zdokumentovanými v článku Sledování životního cyklu domény: WHOIS, RDAP a nástroje pracovního postupu, které monitorují každý stavový kód.
RGP na úrovni registru zůstává 30 dní u všech registrů gTLD.
Výkupní odkladná lhůta (Redemption Grace Period) na vrstvě registru nadále funguje standardně po dobu 30 dní pro všechny gTLD fungující v rámci standardní registrové dohody ICANN. Rámec RGP předchází ERRP 2024 a v aktualizaci zůstává nezměněn.
Délka RGP je politika stanovená registrem nezávislá na odkladné lhůtě registrátora zdokumentované v části H2 výše.
ERRP 2024 zpřísňuje požadavky na zveřejňování poplatků pro registrátory.
Aktualizovaný rámec vyžaduje, aby registrátoři při registraci zveřejnili tři typy poplatků:
- Poplatky za obnovení.
- Poplatky za obnovení po vypršení platnosti, pokud se liší od standardního obnovení.
- Poplatky za výkup.
Zveřejnění se objevuje v publikovaném článku nápovědy registrátora nebo v registrační dohodě. Požadavek na transparentnost podporuje matici cen jednotlivých registrátorů v tomto článku.
Práva držitele záznamu se vztahují na celé okno RGP.
ERRP 2024 potvrzuje právo držitele záznamu obnovit smazanou doménu během 30denního RGP na úrovni registru. Obnova se dokončuje prostřednictvím registrátora, který registraci smazal.
Toto právo nelze během RGP převést na třetí stranu. Rámec brání vzorům vydírání ze strany drop-catcherů identifikovaným během přezkumů politiky na počátku 2000. let.
Jak se 60denní zámek převodu v roce 2026 mění?
Hlasování ICANN 82 dne 12-13 March 2025 v Seattlu ruší původní 60denní zámek převodu a nahrazuje jej povinným 720hodinovým (30denním) zámkem na nově vytvořené nebo nedávno převedené domény.
Hlasování jednomyslně schválilo 163stránkovou zprávu pracovní skupiny obsahující 47 politických doporučení. Implementace probíhá v 18měsíčním přechodném okně čekajícím na konečné schválení radou ICANN.
ICANN se chystá zrušit svou nepopulární politiku 60denního zámku převodu na základě hlasování na ICANN 82 v Seattlu. Nově schválené změny zavádějí dva nové zámky, které registrátoři v současnosti volí uvalit dle svého uvážení.
Aktualizovaná politika nařizuje 720hodinové (30denní) zámky na domény, které byly právě vytvořeny nebo právě převedeny.
Domain Incite · pokrytí hlasování ICANN 82 · March 2025
Původní 60denní zámek odchází po 10 letech provozu.
60denní zámek převodu vstoupil v účinnost v roce 2016 jako protipodvodné opatření bránící rychlým po sobě jdoucím převodům ukradených domén. 10letý provozní záznam ukázal, že zámek přidával tření legitimním držitelům bez úměrného přínosu ve snižování podvodů.
Hlasování ICANN 82 odráží konsenzus odvětví, že 30 dní naplňuje protipodvodný účel s nižšími náklady na mobilitu.
Nový 720hodinový zámek se vztahuje na nově vytvořené a převedené domény.
Náhradní 720hodinový (30denní) zámek se váže při vytvoření registrace a při dokončení převodu. Obě události spouštějí 30denní omezení mobility. Zámek nelze obejít žádným registrátorem v rámci politiky ICANN.
Nový rámec běží paralelně se stávajícím zámkem Client na úrovni registrátora a Registry Lock na úrovni registru zdokumentovanými dále v tomto článku.
Zneužití DNS se přidává k souboru důvodů odmítnutí převodu v rámci ICANN 82.
Aktualizace politiky převodu z roku 2025 přidává zneužití DNS jako přípustný důvod pro odmítnutí převodu. Registrátoři přijímající žádosti o převod domén označených za zneužití DNS (distribuce malwaru, phishing, infrastruktura command-and-control) mohou převod odmítnout, aby zabránili pokračování zneužití.
Změna uzavírá dlouhodobou mezeru, která umožňovala zneužívajícím operátorům vyhnout se vymáhání prostřednictvím přeskakování mezi registrátory.
Poplatky za hromadný převod získávají strop pro velké držitele portfolií.
Hlasování ICANN 82 zavádí strop na poplatky za hromadný převod pro portfolia přesahující 50,000 domén. Strop chrání velké držitele portfolií před prohibitivními poplatky za převod, které blokují legitimní konsolidaci registrátorů.
Přesná prahová hodnota poplatku se objevuje v konečném textu politiky ICANN GNSO a uplatňuje se na vrstvě hromadného převodu registru zdokumentované ve standardních registrových dohodách.
Jaké jsou 4 typy zámků převodu, které operátoři sledují?
Napříč prostředím gTLD fungují čtyři odlišné typy zámků převodu. Mřížka níže pojmenovává každý z nich s jeho vrstvou politiky a pravidlem pro vyloučení.
Každý zámek sedí na jiné vrstvě politiky s vlastními pravidly pro vyloučení a bezpečnostními zárukami. Operátoři získávající domény sledují všechny čtyři vrstvy ve svém pracovním postupu připravenosti k převodu.
1. 60denní zámek NOVÉ registrace ICANN
Aktivuje se při počáteční registraci domény. Brání převodu k jinému registrátorovi po dobu 60 dní. Vyloučení není k dispozici. Nahrazení 720hodinovým (30denním) zámkem v rámci hlasování ICANN 82 čeká na implementaci.
2. 60denní zámek ZMĚNY KONTAKTU ICANN
Spouští se při změnách jména držitele, organizace nebo e-mailu. Konkrétní registrátoři včetně Name.com a NameSilo nabízejí vyloučení prostřednictvím ověření v době změny. Aktualizace soukromí WHOIS jsou ze zámku vyňaty.
3. ClientTransferProhibited (zámek Client)
Příznak stavu EPP nastavený registrátorem dle uvážení zákazníka. Výchozí ZAPNUTO u hlavních registrátorů (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Zakazuje pokusy o odchozí převod, dokud jej zákazník nepřepne na VYPNUTO prostřednictvím účtového rozhraní registrátora.
4. Registry Lock (vysoká bezpečnost)
Samostatná vysoce bezpečnostní funkce fungující na vrstvě registru. Vyžaduje ověření mimo pásmo (telefon, kód nebo podepsané pověření) před jakoukoli změnou. Používaný podniky držícími doménová aktiva s prémiovou hodnotou v riziku.
60denní zámek nové registrace ICANN nelze obejít.
Zámek se váže při vytvoření registrace a brání odchozímu převodu po dobu 60 kalendářních dní. Žádný registrátor nemůže zámek přepsat v rámci politiky ICANN. 60denní počítadlo začíná od přesného času dokončení registrace, nikoli od zahájení počátečního procesu.
Nově registrované domény získané prostřednictvím operací se stárnutými doménami nejsou ovlivněny, protože zámek se vztahuje pouze na čerstvá vytvoření.
60denní zámek změny kontaktu ICANN nabízí při registraci omezené vyloučení.
Změny jména držitele, organizace nebo e-mailu spouštějí zámek. Registrátor vyzve držitele v době změny, aby jej přijal nebo odmítl.
Konkrétní registrátoři implementují vyloučení prostřednictvím ověření; ostatní zámek vynucují bez vyloučení. Aktualizace soukromí WHOIS jsou ze zámku vyňaty dle upřesnění politiky ICANN.
Příznak ClientTransferProhibited je řízený uživatelem na úrovni registrátora.
Příznak stavu EPP je zámek převodu na úrovni registrátora. Výchozí nastavení je ZAPNUTO u hlavních registrátorů (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) jako osvědčený bezpečnostní postup.
Zákazník přepne příznak na VYPNUTO prostřednictvím účtového rozhraní registrátora před zahájením odchozího převodu. Příznak funguje nezávisle na zámcích politiky ICANN.
Registry Lock funguje jako úroveň s nejvyšší bezpečností pro domény prémiové hodnoty.
Registry Lock se váže na vrstvě registru (Verisign, Identity Digital, PIR) a vyžaduje ověření mimo pásmo před jakoukoli změnou. Brání únosu domény prostřednictvím kompromitovaných účtů registrátora, protože změny vyžadují ověření nad rámec běžné autentizace registrátora.
Držitelé prémiových domén a operátoři ochrany značek přijímají Registry Lock jako standardní postup.
Jak se liší bezpečnostní a WHOIS politiky u jednotlivých registrátorů?
Bezpečnostní a WHOIS politiky se liší napříč 4 dimenzemi:
- Výchozí soukromí WHOIS: zdarma u 9/10 zkoumaných registrátorů, placené u GoDaddy.
- Podpora 2FA: TOTP, SMS a hardwarové klíče.
- Dostupnost Registry Lock: prémiová funkce.
- Implementace DNSSEC: zdarma u Cloudflare a Porkbun, placená nebo chybějící jinde.
Kombinovaná bezpečnostní úroveň stanovuje vystavení operátora riziku kompromitace účtu a únosu domény.
Základní úroveň soukromí WHOIS je u všech 10 zkoumaných registrátorů zdarma.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger a GoDaddy zahrnují základní soukromí WHOIS bez dalších nákladů. NameSilo rozšiřuje nabídku na doživotní soukromí zdarma napříč všemi vlastněnými doménami.
GoDaddy účtuje $9.99 na doménu ročně za upsell úroveň "Full Domain Privacy & Protection" s dalšími ochrannými funkcemi. Odvětvová základní linie soukromí zdarma odráží konsolidaci po GDPR.
Podpora hardwarového klíče 2FA se u jednotlivých registrátorů liší.
Podpora dvoufaktorového ověření se u zkoumaných registrátorů dělí:
- Cloudflare podporuje TOTP plus hardwarový klíč 2FA (U2F, FIDO2).
- GoDaddy podporuje TOTP, SMS a hardwarové klíče.
- Namecheap podporuje TOTP a SMS.
- Porkbun a Dynadot podporují TOTP.
Hardwarový klíč 2FA je odvětvím doporučená základní linie pro operátory prémiových domén. Odolává útokům SIM-swap a phishingu, které porazí autentizaci TOTP a SMS.
Dostupnost Registry Lock je omezena na služby podnikové úrovně.
Registry Lock vyžaduje ověření mimo pásmo na úrovni registru a funguje jako samostatná placená služba u registrátorů maloobchodní úrovně. Markmonitor, CSC Digital Brand Services a další podnikoví registrátoři jej zahrnují jako standardní nabídku.
Maloobchodní registrátoři (GoDaddy, Namecheap a podobní) nabízejí Registry Lock prostřednictvím vyhrazených podnikových úrovní nebo balíčků prémiové podpory.
Výchozí nastavení DNSSEC se liší mezi automatickou a ruční konfigurací.
Cloudflare povoluje DNSSEC ve výchozím nastavení pro domény používající Cloudflare DNS. Porkbun podporuje DNSSEC bez dalších nákladů. Ostatní registrátoři jej implementují jako ruční konfiguraci prostřednictvím panelu nastavení DNS.
Odchylka ovlivňuje operátory spravující domény napříč portfolii se smíšenými registrátory, protože implementace DNSSEC se liší podle DNS infrastruktury každého registrátora.
Konsenzuální užší výběr odvětví kombinuje Cloudflare a Namecheap pro většinu operátorů.
Průmyslové pokrytí z více zdrojů v roce 2026 se sbíhá na Cloudflare plus Namecheap jako užší výběr registrátorů pro většinu operátorů:
- Cloudflare pro dlouhodobé náklady (nákladová cena) a bezpečnost (DNSSEC, hardwarové klíče).
- Namecheap pro šíři TLD a infrastrukturu parkování domén.
Cloudflare publikuje vyhrazenou stránku "alternatives to Namecheap", která potvrzuje srovnávací postavení na trhu.
Jaké otázky si majitelé kladou ohledně volby politiky registrátora?
Operátoři vznášejí šest opakujících se otázek ohledně volby politiky registrátora. Zahrnují délku odkladné lhůty, čtyři typy zámků převodu, načasování 30denního zámku ICANN, postavení GoDaddy v roce 2026, dlouhodobé úspory u Cloudflare a postup převodu. Karty níže na každou odpovídají.
Q1Který registrátor nabízí nejdelší odkladnou lhůtu pro obnovu?
Porkbun nabízí nejdelší celkové období obnovy 70 dní (30denní odklad + 10denní prodloužení automatického obnovení + 30denní RGP).
Cloudflare, Dynadot, Name.com a Hover nabízejí 60 dní. GoDaddy provozuje nejkratší s 53 dny (18denní odklad + 5denní automatické obnovení + 30denní RGP).
Q2Jaký je rozdíl mezi 60denním zámkem NOVÉ registrace a zámkem ZMĚNY KONTAKTU?
60denní zámek NOVÉ registrace se aktivuje při registraci domény a nelze jej obejít. 60denní zámek ZMĚNY KONTAKTU se spouští při změnách jména držitele, organizace nebo e-mailu a nabízí vyloučení u konkrétních registrátorů. Aktualizace soukromí WHOIS jsou ze zámku změny kontaktu vyňaty.
Q3Kdy 30denní zámek ICANN nahradí 60denní zámek?
Hlasování ICANN 82 dne 12-13 March 2025 schválilo náhradu. Implementace probíhá v 18měsíčním přechodu čekajícím na konečné schválení radou ICANN.
Nový 720hodinový (30denní) zámek se vztahuje na nově vytvořené nebo převedené domény. Vstoupí v účinnost napříč prostředím gTLD během 2026-2027.
Q4Proč se GoDaddy v roce 2026 již nedoporučuje?
Aktualizace podmínek služby GoDaddy z February 2026 překlasifikovala 21 milionů zákazníků na "Business Customers" a odebrala ochranu spotřebitelů EU. Průmyslové pokrytí z více zdrojů v roce 2026 označuje GoDaddy za již nedoporučovaný pro nové registrace na základě změny podmínek služby.
Q5Je Cloudflare dlouhodobě výrazně levnější než ostatní registrátoři?
Cloudflare provozuje nákladový cenový model bez přirážky nad velkoobchodní registrové poplatky. Obnovení .com za $10.44 ročně je nižší než průměr zkoumaného trhu ($14-$18).
U 5letých držeb se nákladová výhoda kumuluje na $20-$40 ušetřených na doménu ve srovnání s registrátory střední úrovně.
Q6Jak změním registrátory, aniž bych ztratil doménu?
Převod probíhá jako pětikrokový postup:
- Odemkněte doménu u aktuálního registrátora (přepněte
clientTransferProhibitedna VYPNUTO). - Vyžádejte si autorizační kód (EPP transfer code).
- Zahajte převod u přijímajícího registrátora.
- Schvalte žádost o převod.
- Vyčkejte na 5-7denní okno dokončení převodu.
60denní zámky nové registrace nebo změny kontaktu blokují převod, pokud jsou aktivní.
Jak SEO Domains funguje nad vrstvou politiky registrátora?
SEO Domains uvádí 200,000+ kurátorovaných stárnutých domén získaných prostřednictvím drop-catchingu akreditovaného ICANN při uvolnění v registru. Kupující získávají prostřednictvím katalogu za pevné ceny a nasměrují sortiment k libovolnému preferovanému registrátorovi po akvizici.
Katalog funguje nezávisle na politice nad rámec odchylek 18-70denních odkladných lhůt, čtyř typů zámků převodu a rozpětí cen napříč více registrátory.
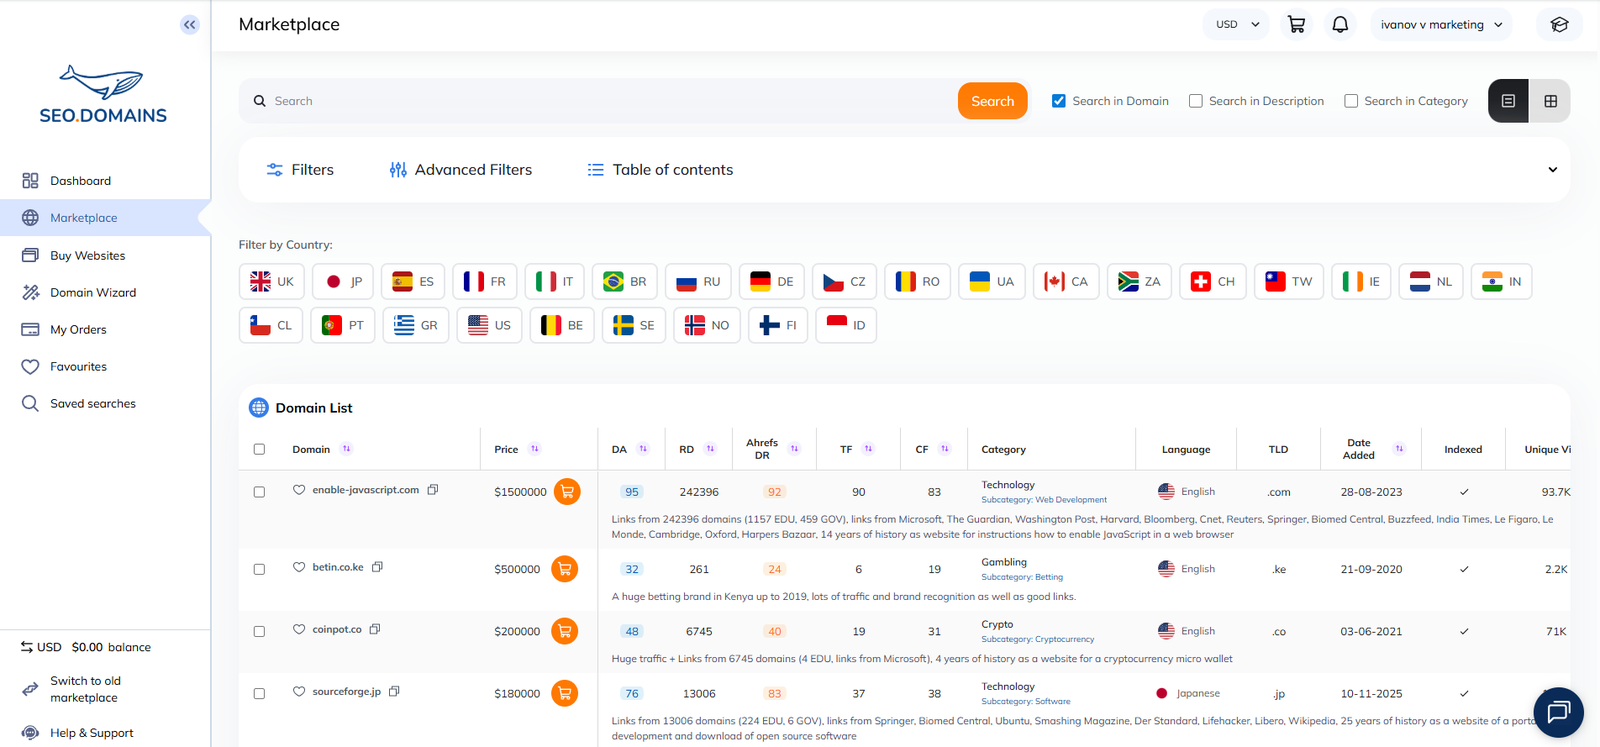
Katalog se získává prostřednictvím drop-catchingu akreditovaného ICANN při uvolnění v registru.
SEO Domains funguje jako lídr v drop-catchingu. Katalog 200,000+ stárnutých domén se získává prostřednictvím drop-catchingu akreditovaného ICANN v okamžiku uvolnění v registru (den 81+), poté co se dokončí okno čekajícího smazání (pending-delete).
Bod akvizice se nachází nad vrstvou politiky registrátora, protože uvolnění v registru probíhá na úrovni registru, nikoli registrátora.
Kupující po akvizici převedou doménu na libovolného preferovaného registrátora.
Akvizice se dokončuje prostřednictvím standardního EPP převodu akreditovaného ICANN k registrátorovi zvolenému kupujícím. Kupující vybírají registrátora, který odpovídá jejich portfoliové strategii:
- Cloudflare pro nákladové dlouhodobé držení.
- Porkbun pro nejdelší období obnovy.
- NameSilo pro doživotní soukromí WHOIS zdarma.
- Podnikový registrátor pro prémiová aktiva chráněná Registry Lock.
Katalog kupující neuzamyká do žádného konkrétního registrátora.
Uvedené ceny nahrazují porovnávání cen napříč více registrátory.
Každá doména v katalogu nese uvedenou cenu. Kupující porovnávají ceny, registrační historii, Domain Authority, Domain Rating, odkazující domény, zemi a tematickou kategorii v jediném rozhraní.
Cenová struktura nahrazuje porovnávání napříč více registrátory zdokumentované v matici 10 registrátorů v tomto článku.
Převod akreditovaný ICANN zachovává SEO hodnotu stárnuté domény pro strategie s 301 přesměrováním.
Pro strategie s 301 přesměrováním předává stárnutá doména s 301 přesměrováním nashromážděnou odkazovou hodnotu novému cíli, když je předchozí aktivní historie tematicky relevantní a zdokumentovaná.
Analytické pracoviště SEO Domains ověřuje kurátorované záznamy historie, které podporují pracovní postup převodu a přesměrování, bez ohledu na to, který registrátor drží cílovou doménu.
Akvizice nezávislá na politice: procházejte 200,000+, převádějte kamkoli. Katalog SEO Domains uvádí kurátorované stárnuté domény získané prostřednictvím drop-catchingu akreditovaného ICANN nad vrstvou politiky registrátora.
Kupující nasměrují sortiment k Cloudflare, Porkbun, Namecheap nebo jakémukoli jinému registrátorovi akreditovanému ICANN po akvizici. Prohledejte tržiště SEO Domains →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית