 Zasoby SEO
 Kup domeny
 Zaloguj się
 Zarejestruj się



Jak wybrać wiarygodnego rejestratora domen: okresy karencji, blokady transferu i zgodność z ICANN w porównaniu 10 rejestratorów
Wybór wiarygodnego rejestratora domen oznacza rozważenie pięciu wymiarów kosztu i odzyskania, w których polityki cyklu życia domeny u rejestratorów się rozchodzą:
- Czas trwania karencji wynosi od 18 dni w GoDaddy do 30 dni w reszcie rynku.
- Wydłużenie karencji automatycznego odnowienia mieści się w przedziale 0-10 dni.
- Łączne okno odzyskania mieści się w przedziale 53-70 dni.
- Ceny odnowienia wynoszą $9.95-$21.99 detalicznie.
- Opłaty za wykup wynoszą od ~$40 po kosztach w Cloudflare do $195 w Name.com, gdy domena wejdzie w okres karencji wykupu w rejestrze.
Framework ICANN ERRP 2024 wymaga wdrożenia przez rejestratorów do 21 sierpnia 2025.
Głosowanie ICANN 82 (12-13 marca 2025) znosi dotychczasową 60-dniową blokadę transferu i wprowadza 720-godzinną (30-dniową) blokadę na nowo utworzone lub przetransferowane domeny.
Cztery odrębne rodzaje blokad transferu funkcjonują dzisiaj: 60-dniowa nowej rejestracji ICANN, 60-dniowa zmiany danych kontaktowych ICANN, blokada Client rejestratora oraz wysokobezpieczna Registry Lock.
SEO Domains prowadzi katalog ponad 200,000+ wiekowych domen ponad warstwą polityki rejestratora: nabywcy pozyskują domeny poprzez akredytowany przez ICANN transfer i kierują pozycje do dowolnego preferowanego rejestratora po zakupie.
Co czyni rejestratora domen wiarygodnym pod względem polityki cyklu życia domeny?
Wiarygodny rejestrator domen jest mierzony w 8 wymiarach polityki cyklu życia domeny, które kształtują decyzje o akwizycji i posiadaniu. Poniższe znaczniki wymieniają wszystkie osiem, od czasu trwania karencji po warstwę bezpieczeństwa.
Zróżnicowanie daje 17-dniową rozpiętość w oknach odzyskania oraz 4-krotną rozpiętość w kosztach odnowienia.
Zróżnicowanie okresów karencji daje 17-dniową rozpiętość w oknie akwizycji.
GoDaddy stosuje 18-dniowy okres karencji; reszta badanego rynku działa na poziomie 30 dni. W połączeniu z wydłużeniami karencji automatycznego odnowienia (0-10 dni) łączne okna odzyskania sięgają od 53 dni w GoDaddy do 70 dni w Porkbun.
Zróżnicowanie udokumentowane w Jak odzyskać wygasłą domenę: 4-fazowy harmonogram i koszty przywrócenia u rejestratorów określa efektywne okno decyzji o odnowieniu po stronie nabywcy.
Implementacje blokad transferu podążają za polityką ICANN z wariacjami rejestratorów.
Czterowarstwowa taksonomia blokad transferu funkcjonuje u wszystkich akredytowanych przez ICANN rejestratorów:
- ICANN nakazuje 60-dniową blokadę nowej rejestracji i 60-dniową blokadę zmiany danych kontaktowych.
- Blokada Client na poziomie rejestratora (
clientTransferProhibited) jest kontrolowana przez użytkownika. - Wysokobezpieczna Registry Lock wymaga weryfikacji poza pasmem poprzez rejestr.
Podstawowa warstwa prywatności WHOIS jest bezpłatna u wszystkich 10 badanych rejestratorów.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger i GoDaddy oferują podstawową prywatność WHOIS bez dodatkowych kosztów, w ślad za niedawnymi zmianami branżowymi.
GoDaddy pobiera $9.99 rocznie za rozszerzoną warstwę "Full Domain Privacy & Protection" (dodatkowe funkcje wykraczające poza podstawową prywatność).
Wzorzec prywatności domyślnej odzwierciedla konsolidację branży po wejściu GDPR (maj 2018) oraz Specyfikację Tymczasową ICANN dotyczącą publikacji danych rejestracyjnych.
Przejrzystość cennika różni się w modelach po kosztach, ryczałtowym i promocyjnym.
Ceny odnowienia dzielą badanych rejestratorów na cztery modele:
- Cloudflare działa w modelu po kosztach: $10.44 za rok .com, bez narzutu ponad cenę hurtową.
- Porkbun, Dynadot i NameSilo działają w modelach ryczałtowych na poziomie $9.95-$10.49.
- Namecheap, Squarespace, Name.com i Hover stosują umiarkowany narzut na poziomie $12.99-$14.99.
- GoDaddy stosuje promocyjne ceny pierwszego roku ($0.01-$11.99), po których następuje odnowienie za $21.99.
4-krotna rozpiętość kosztu odnowienia kumuluje się przy wieloletnim posiadaniu domen.
Jak wypadają okresy karencji w porównaniu 10 głównych rejestratorów?
Okresy karencji skupiają się wokół 30 dni u 9 z 10 badanych rejestratorów. GoDaddy jest jedynym odstępstwem z 18 dniami.
W połączeniu z wydłużeniami karencji automatycznego odnowienia łączne okna odzyskania sięgają od 53 dni w GoDaddy do 70 dni w Porkbun. Czas trwania karencji wyznacza okno odnowienia po cenie standardowej, zanim zaczną obowiązywać opłaty za wykup.
| Rejestrator | Karencja | Karencja automatycznego odnowienia | Łączne odzyskanie | Odnowienie .com | Opłata za wykup | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dni | 0 dni | 60 dni | $10.44 (po kosztach) | ~$40 (po kosztach) | Bezpłatnie |
| Porkbun | 30 dni | 10 dni | 70 dni | $10.28 (ryczałt) | $120 | Bezpłatnie |
| Dynadot | 30 dni | 0 dni | 60 dni | $10.49 (ryczałt) | $125-140 | Bezpłatnie |
| NameSilo | 30 dni | 0 dni | 60 dni | $9.95 | $161-176 | Bezpłatnie (dożywotnio) |
| Namecheap | 30 dni | 7 dni | 67 dni | $13.98 | $160 | Bezpłatnie |
| Squarespace | 30 dni | 7 dni | 67 dni | $12 (ryczałt) | $150 | Bezpłatnie |
| Name.com | 30 dni | 0 dni | 60 dni | $12.99 | $195 | Bezpłatnie |
| Hover | 30 dni | 0 dni | 60 dni | $14.99 (ryczałt) | $175 | Bezpłatnie |
| Hostinger | 30 dni | nd. | różnie | $19.99 | $80 | Bezpłatnie |
| GoDaddy | 18 dni | 5 dni | 53 dni | $21.99 | $179.99 | Podstawowa bezpłatnie; $9.99 upsell |
18-dniowa karencja GoDaddy to najkrótszy okres wśród głównych rejestratorów w USA.
GoDaddy stosuje 18-dniowy okres karencji rejestratora, po którym następuje 5-dniowe wydłużenie karencji automatycznego odnowienia. Łączne okno odzyskania wynoszące 53 dni jest o 17 dni krótsze niż 70-dniowe okno Porkbun.
Krótsza karencja skraca czas na decyzję abonenta o odnowieniu i zwiększa ryzyko niezamierzonego wygaśnięcia udokumentowane w Jak odzyskać wygasłą domenę: 4-fazowy harmonogram i koszty przywrócenia u rejestratorów.
Porkbun oferuje wydłużone, 70-dniowe łączne okno odzyskania domeny.
Porkbun stosuje 30-dniową standardową karencję po cenie odnowienia, po której następuje 10-dniowe wydłużenie karencji automatycznego odnowienia utrzymujące ceny standardowe do 40. dnia po wygaśnięciu.
Następnie w rejestrze obowiązuje standardowy 30-dniowy okres karencji wykupu (Redemption Grace Period), co daje łączne okno odzyskania wynoszące 70 dni według opublikowanej bazy wiedzy Porkbun.
Wydłużona struktura zapewnia dodatkowy czas na decyzję o odnowieniu abonentom, którzy przegapili początkowe powiadomienie o wygaśnięciu.
Cloudflare i Porkbun przodują w modelu cenowym po kosztach / ryczałtowym.
Trzej rejestratorzy razem oferują najniższy łączny koszt 5-letni wśród badanego rynku:
- Cloudflare przekazuje klientowi bezpośrednio hurtową opłatę za odnowienie .com Verisign na poziomie $10.44 rocznie.
- Porkbun stosuje jednolitą stawkę $10.28 dla rejestracji i odnowienia.
- NameSilo pobiera $9.95 z dożywotnią bezpłatną prywatnością WHOIS.
Cena odnowienia w Namecheap wynosi obecnie $13.98 w warstwie standardowej.
Opublikowana cena odnowienia .com w Namecheap wynosi obecnie $13.98 w standardowej ofercie udokumentowanej w porównaniach branżowych. Ten koszt odnowienia plasuje Namecheap w warstwie średniej obok Squarespace ($12), Name.com ($12.99) i Hover ($14.99).
Wzrost z wcześniejszych promocyjnych odnowień poniżej $11 zawęził historyczną przewagę cenową Namecheap nad najtańszymi rejestratorami.
Opłaty za wykup mieszczą się w przedziale od ~$40 do $195 wśród badanych rejestratorów.
Opłata rejestratora za wykup (opłata za przywrócenie po wejściu domeny w okres karencji wykupu w rejestrze po zamknięciu okna standardowego) wynosi od ~$40 w Cloudflare do $195 w Name.com.
Cloudflare przekazuje hurtową opłatę Verisign za przywrócenie $40 po kosztach. Reszta badanego rynku ma ceny wyższe:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Pełny mechanizm opłat za przywrócenie oraz sumy dla poszczególnych rejestratorów są udokumentowane w Jak odzyskać wygasłą domenę: 4-fazowy harmonogram i koszty przywrócenia u rejestratorów oraz Okres wykupu (RGP) wyjaśniony.
Jak różni się karencja automatycznego odnowienia u poszczególnych rejestratorów?
Karencja automatycznego odnowienia zmienia się według 3 wzorców. Wydłużenie określa, jak długo po standardowej 30-dniowej karencji abonent zachowuje cenę odnowienia standardowego.
- Brak karencji automatycznego odnowienia: Cloudflare, Dynadot, NameSilo, Name.com i Hover.
- Krótka karencja automatycznego odnowienia na poziomie 5-7 dni: GoDaddy, Namecheap i Squarespace.
- Wydłużona karencja automatycznego odnowienia na poziomie 10 dni: Porkbun.
Karencja automatycznego odnowienia wydłuża okno odzyskania po cenie standardowej.
Standardowy 30-dniowy okres karencji u rejestratorów działa w ramach frameworku karencji automatycznego odnowienia ICANN (0-45 dni wedle uznania rejestratora).
Specyficzne dla rejestratora wydłużenie karencji automatycznego odnowienia dodaje dni poza początkowe 30-dniowe okno standardowe, w trakcie których odnowienie wciąż odbywa się po stawce standardowej bez opłat za przywrócenie.
Poza karencją automatycznego odnowienia domena przechodzi w okres karencji wykupu (Redemption Grace Period) udokumentowany w Okres wykupu (RGP) wyjaśniony.
10-dniowa karencja automatycznego odnowienia Porkbun daje najdłuższe łączne okno odzyskania.
Porkbun wydłuża karencję automatycznego odnowienia o 10 dni poza standardowe 30 dni. 40-dniowe okno przed RGP plus 30-dniowe RGP daje łączne okno odzyskania wynoszące 70 dni.
Abonenci, którzy przegapią początkową 30-dniową karencję, zachowują dłuższe okno wtórne po cenie standardowej, zanim zacznie obowiązywać opłata za wykup.
Pięciu rejestratorów działa bez wydłużenia karencji automatycznego odnowienia.
Cloudflare, Dynadot, NameSilo, Name.com i Hover kończą okno cen standardowych na 30. dniu. Po 30. dniu domena wchodzi w RGP i obowiązują opłaty za przywrócenie.
Abonenci u tych rejestratorów uwzględniają brak wydłużenia w swoim procesie monitorowania odnowień udokumentowanym w Monitorowanie cyklu życia domeny: WHOIS, RDAP i narzędzia procesowe monitorujące każdy kod statusu.
5-dniowe wydłużenie GoDaddy łączy się z najkrótszą, 18-dniową karencją.
18-dniowa karencja GoDaddy plus 5-dniowe wydłużenie karencji automatycznego odnowienia dają 23-dniowe okno przed RGP. Łączne okno odzyskania wynoszące 53 dni (23 + 30 RGP) jest najkrótsze wśród badanych rejestratorów.
Operatorzy pozyskujący domeny przechowywane w GoDaddy planują monitorowanie odnowień z marginesem o 7 dni węższym niż u innych głównych rejestratorów.
Czego wymaga od każdego rejestratora ICANN ERRP 2024?
Polityka odzyskiwania wygasłych rejestracji ICANN (ERRP) obowiązująca od 21 lutego 2024 wymaga od każdego akredytowanego rejestratora wdrożenia zaktualizowanej polityki do 21 sierpnia 2025. Wszyscy akredytowani rejestratorzy działają w ramach tego samego frameworku ERRP niezależnie od wielkości czy jurysdykcji.
Aktualizacja z 2024 roku modernizuje cztery obszary:
- Wymogi dotyczące powiadomień.
- Mechanika przywracania.
- Ujawnianie opłat.
- Prawa abonenta.
ERRP 2024 wymaga powiadomień w co najmniej 2 momentach przed wygaśnięciem.
Framework wymaga od każdego akredytowanego rejestratora wysłania co najmniej 2 powiadomień o odnowieniu: około 1 miesiąc przed wygaśnięciem i około 1 tydzień przed wygaśnięciem.
Rejestratorzy przekraczają minimum, stosując w udokumentowanej praktyce powiadomienia na 60, 30, 15, 7 i 1 dzień.
Kadencja powiadomień jest zbieżna z progami alertów udokumentowanymi w Monitorowanie cyklu życia domeny: WHOIS, RDAP i narzędzia procesowe monitorujące każdy kod statusu.
RGP na poziomie rejestru pozostaje na poziomie 30 dni we wszystkich rejestrach gTLD.
Okres karencji wykupu na warstwie rejestru nadal działa na poziomie standardowych 30 dni dla wszystkich gTLD funkcjonujących w ramach standardowej umowy rejestrowej ICANN. Framework RGP powstał przed ERRP 2024 i pozostaje niezmieniony w aktualizacji.
Czas trwania RGP jest polityką ustalaną przez rejestr, niezależną od okresu karencji rejestratora udokumentowanego w sekcji H2 powyżej.
ERRP 2024 wzmacnia wymogi dotyczące ujawniania opłat przez rejestratorów.
Zaktualizowany framework wymaga od rejestratorów ujawnienia trzech rodzajów opłat w momencie rejestracji:
- Opłaty za odnowienie.
- Opłaty za odnowienie po wygaśnięciu, gdy różnią się od odnowienia standardowego.
- Opłaty za wykup.
Ujawnienie pojawia się w opublikowanym artykule pomocy rejestratora lub w umowie rejestracyjnej. Wymóg przejrzystości wspiera macierz cenową poszczególnych rejestratorów w tym artykule.
Prawa zarejestrowanego abonenta obowiązują przez całe okno RGP.
ERRP 2024 potwierdza prawo zarejestrowanego abonenta do przywrócenia usuniętej domeny w trakcie 30-dniowego RGP w rejestrze. Przywrócenie odbywa się przez rejestratora, który usunął rejestrację.
Prawa tego nie można przenieść na stronę trzecią w trakcie RGP. Framework zapobiega wzorcom wymuszeń ze strony drop-catcherów zidentyfikowanym podczas przeglądów polityki na początku lat dwutysięcznych.
Jak zmienia się 60-dniowa blokada transferu w 2026 roku?
Głosowanie ICANN 82 w dniach 12-13 marca 2025 w Seattle znosi dotychczasową 60-dniową blokadę transferu i zastępuje ją 720-godzinną (30-dniową) obowiązkową blokadą na nowo utworzone lub niedawno przetransferowane domeny.
Głosowanie jednomyślnie zatwierdziło liczący 163 strony raport grupy roboczej zawierający 47 rekomendacji dotyczących polityki. Wdrożenie przebiega przez 18-miesięczne okno przejściowe w oczekiwaniu na ostateczną akceptację Zarządu ICANN.
ICANN ma zlikwidować swoją niepopularną politykę 60-dniowej blokady transferu, w ślad za głosowaniem na ICANN 82 w Seattle. Nowo zatwierdzone zmiany wprowadzają dwie nowe blokady, które rejestratorzy obecnie nakładają wedle własnego uznania.
Zaktualizowana polityka nakazuje 720-godzinne (30-dniowe) blokady na domenach, które właśnie zostały utworzone lub właśnie przetransferowane do rejestratora.
Domain Incite · relacja z głosowania ICANN 82 · marzec 2025
Dotychczasowa 60-dniowa blokada zostaje wycofana po 10 latach funkcjonowania.
60-dniowa blokada transferu weszła w życie w 2016 roku jako środek antyfraudowy zapobiegający szybkim, następującym po sobie transferom skradzionych domen. 10-letni okres funkcjonowania pokazał, że blokada dodawała tarcia zgodnym z prawem abonentom bez proporcjonalnej korzyści w ograniczaniu oszustw.
Głosowanie ICANN 82 odzwierciedla konsensus branży, że 30 dni realizuje cel antyfraudowy przy niższym koszcie mobilności.
Nowa blokada 720-godzinna dotyczy nowo utworzonych i przetransferowanych domen.
Zastępcza 720-godzinna (30-dniowa) blokada włącza się przy utworzeniu rejestracji i przy zakończeniu transferu. Oba zdarzenia uruchamiają 30-dniowe ograniczenie mobilności. Blokady nie może obejść żaden rejestrator w ramach polityki ICANN.
Nowy framework działa równolegle z istniejącą blokadą Client na poziomie rejestratora oraz Registry Lock na poziomie rejestru, udokumentowanymi w dalszej części tego artykułu.
Nadużycia DNS dołączają do zbioru powodów odmowy transferu w ramach frameworku ICANN 82.
Aktualizacja polityki transferu z 2025 roku dodaje nadużycia DNS jako dopuszczalny powód odmowy transferu. Rejestratorzy otrzymujący żądania transferu domen oznaczonych jako nadużycie DNS (dystrybucja malware, phishing, infrastruktura command-and-control) mogą odmówić transferu, aby zapobiec kontynuacji nadużycia.
Zmiana zamyka od dawna istniejącą lukę, która pozwalała operatorom dopuszczającym się nadużyć unikać egzekwowania przepisów przez przeskakiwanie między rejestratorami.
Opłaty za transfer zbiorczy zyskują limit dla posiadaczy dużych portfeli.
Głosowanie ICANN 82 wprowadza limit opłat za transfer zbiorczy dla portfeli przekraczających 50,000 domen. Limit chroni posiadaczy dużych portfeli przed zaporowymi opłatami za transfer, które blokują zgodną z prawem konsolidację u rejestratora.
Dokładny próg opłaty pojawia się w ostatecznym tekście polityki ICANN GNSO i obowiązuje na warstwie transferu zbiorczego rejestru udokumentowanej w standardowych umowach rejestrowych.
Jakie są 4 rodzaje blokad transferu, które śledzą operatorzy?
Cztery odrębne rodzaje blokad transferu funkcjonują w krajobrazie gTLD. Poniższa siatka wymienia każdą z nich wraz z jej warstwą polityki i regułą rezygnacji.
Każda blokada znajduje się na innej warstwie polityki z własnymi regułami rezygnacji i gwarancjami bezpieczeństwa. Operatorzy pozyskujący domeny śledzą wszystkie cztery warstwy w swoim procesie oceny gotowości do transferu.
1. 60-dniowa blokada NOWEJ rejestracji ICANN
Aktywuje się przy początkowej rejestracji domeny. Uniemożliwia transfer do innego rejestratora przez 60 dni. Brak możliwości rezygnacji. Zastąpienie 720-godzinną (30-dniową) blokadą w ramach głosowania ICANN 82 oczekuje na wdrożenie.
2. 60-dniowa blokada ZMIANY DANYCH KONTAKTOWYCH ICANN
Uruchamia się przy zmianach nazwy abonenta, organizacji lub adresu e-mail. Konkretni rejestratorzy, w tym Name.com i NameSilo, oferują rezygnację poprzez weryfikację w momencie zmiany. Aktualizacje prywatności WHOIS są zwolnione z blokady.
3. ClientTransferProhibited (blokada Client)
Flaga statusu EPP ustawiana przez rejestratora wedle uznania klienta. Domyślnie WŁĄCZONA u głównych rejestratorów (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Wyłącza próby transferu wychodzącego, dopóki klient nie przełączy jej na WYŁĄCZONĄ przez interfejs konta rejestratora.
4. Registry Lock (wysokie bezpieczeństwo)
Odrębna funkcja wysokiego bezpieczeństwa działająca na warstwie rejestru. Wymaga weryfikacji poza pasmem (telefon, kod lub podpisana autoryzacja) przed jakąkolwiek zmianą. Stosowana przez przedsiębiorstwa posiadające aktywa domenowe o wartości premium narażone na ryzyko.
60-dniowej blokady nowej rejestracji ICANN nie da się obejść.
Blokada włącza się przy utworzeniu rejestracji i uniemożliwia transfer wychodzący przez 60 dni kalendarzowych. Żaden rejestrator nie może przełamać blokady w ramach polityki ICANN. 60-dniowy licznik startuje od dokładnego czasu zakończenia rejestracji, a nie od rozpoczęcia procesu.
Nowo zarejestrowane domeny pozyskane w ramach operacji na wiekowych domenach nie są objęte blokadą, ponieważ dotyczy ona wyłącznie świeżych rejestracji.
60-dniowa blokada zmiany danych kontaktowych ICANN oferuje ograniczoną rezygnację przy rejestracji.
Zmiany nazwy abonenta, organizacji lub adresu e-mail uruchamiają blokadę. Rejestrator w momencie zmiany prosi abonenta o jej zaakceptowanie lub odrzucenie.
Konkretni rejestratorzy wdrażają rezygnację poprzez weryfikację; inni egzekwują blokadę bez możliwości rezygnacji. Aktualizacje prywatności WHOIS są zwolnione z blokady zgodnie z wyjaśnieniami polityki ICANN.
Flaga ClientTransferProhibited jest kontrolowana przez użytkownika na warstwie rejestratora.
Flaga statusu EPP jest blokadą transferu na poziomie rejestratora. Domyślnie jest WŁĄCZONA u głównych rejestratorów (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) jako najlepsza praktyka bezpieczeństwa.
Klient przełącza flagę na WYŁĄCZONĄ przez interfejs konta rejestratora przed zainicjowaniem transferu wychodzącego. Flaga działa niezależnie od blokad polityki ICANN.
Registry Lock działa jako warstwa najwyższego bezpieczeństwa dla domen o wartości premium.
Registry Lock włącza się na warstwie rejestru (Verisign, Identity Digital, PIR) i wymaga weryfikacji poza pasmem przed jakąkolwiek zmianą. Zapobiega przejęciu domeny przez przejęte konta rejestratora, ponieważ zmiany wymagają weryfikacji wykraczającej poza standardowe uwierzytelnianie rejestratora.
Posiadacze domen premium oraz operatorzy ochrony marki przyjmują Registry Lock jako standardową praktykę.
Jak różnią się polityki bezpieczeństwa i WHOIS u poszczególnych rejestratorów?
Polityki bezpieczeństwa i WHOIS różnią się w 4 wymiarach:
- Domyślna prywatność WHOIS: bezpłatna u 9/10 badanych rejestratorów, płatna w GoDaddy.
- Obsługa 2FA: TOTP, SMS i klucze sprzętowe.
- Dostępność Registry Lock: funkcja premium.
- Wdrożenie DNSSEC: bezpłatne w Cloudflare i Porkbun, płatne lub nieobecne u pozostałych.
Połączona warstwa bezpieczeństwa określa ekspozycję operatora na ryzyko przejęcia konta i przejęcia domeny.
Podstawowa warstwa prywatności WHOIS jest bezpłatna u wszystkich 10 badanych rejestratorów.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger i GoDaddy oferują podstawową prywatność WHOIS bez dodatkowych kosztów. NameSilo rozszerza ofertę o dożywotnią bezpłatną prywatność dla wszystkich posiadanych domen.
GoDaddy pobiera $9.99 za domenę rocznie za warstwę upsell "Full Domain Privacy & Protection" z dodatkowymi funkcjami ochrony. Branżowy standard bezpłatnej podstawowej prywatności odzwierciedla konsolidację po wejściu GDPR.
Obsługa 2FA z kluczem sprzętowym różni się u poszczególnych rejestratorów.
Obsługa uwierzytelniania dwuskładnikowego dzieli się wśród badanych rejestratorów:
- Cloudflare obsługuje TOTP plus 2FA z kluczem sprzętowym (U2F, FIDO2).
- GoDaddy obsługuje TOTP, SMS i klucze sprzętowe.
- Namecheap obsługuje TOTP i SMS.
- Porkbun i Dynadot obsługują TOTP.
2FA z kluczem sprzętowym to rekomendowany przez branżę standard dla operatorów domen premium. Odpiera ataki SIM-swap i phishingowe, które pokonują uwierzytelnianie TOTP i SMS.
Dostępność Registry Lock jest ograniczona do usług w warstwie korporacyjnej.
Registry Lock wymaga weryfikacji poza pasmem w rejestrze i działa jako odrębna płatna usługa u rejestratorów w warstwie detalicznej. Markmonitor, CSC Digital Brand Services i inni rejestratorzy korporacyjni oferują ją jako standard.
Rejestratorzy detaliczni (GoDaddy, Namecheap i podobni) oferują Registry Lock poprzez dedykowane warstwy korporacyjne lub pakiety wsparcia premium.
Domyślne ustawienie DNSSEC waha się między konfiguracją automatyczną a manualną.
Cloudflare domyślnie włącza DNSSEC dla domen korzystających z Cloudflare DNS. Porkbun obsługuje DNSSEC bez dodatkowych kosztów. Inni rejestratorzy wdrażają go jako konfigurację manualną poprzez panel ustawień DNS.
Zróżnicowanie to dotyka operatorów zarządzających domenami w portfelach obejmujących wielu rejestratorów, ponieważ wdrożenie DNSSEC różni się w zależności od infrastruktury DNS danego rejestratora.
Krótka lista będąca konsensusem branży łączy Cloudflare i Namecheap dla większości operatorów.
Wieloźródłowe materiały branżowe w 2026 roku zbiegają się na Cloudflare plus Namecheap jako krótkiej liście rejestratorów dla większości operatorów:
- Cloudflare dla długoterminowego kosztu (ceny po kosztach) i bezpieczeństwa (DNSSEC, klucze sprzętowe).
- Namecheap dla szerokości oferty TLD i infrastruktury parkowania domen.
Cloudflare publikuje dedykowaną stronę "alternatywy dla Namecheap", która potwierdza porównawcze pozycjonowanie na rynku.
Jakie pytania zadają właściciele przy wyborze polityki rejestratora?
Operatorzy podnoszą sześć powracających pytań o wybór polityki rejestratora. Obejmują one długość okresu karencji, cztery rodzaje blokad transferu, moment obowiązywania 30-dniowej blokady ICANN, pozycję GoDaddy w 2026 roku, długoterminowe oszczędności Cloudflare oraz procedurę transferu. Poniższe karty odpowiadają na każde z nich.
Q1Który rejestrator oferuje najdłuższy okres karencji na odzyskanie?
Porkbun oferuje najdłuższe łączne okno odzyskania wynoszące 70 dni (30-dniowa karencja + 10-dniowe wydłużenie automatycznego odnowienia + 30-dniowe RGP).
Cloudflare, Dynadot, Name.com i Hover oferują 60 dni. GoDaddy ma najkrótsze z 53 dniami (18-dniowa karencja + 5-dniowe automatyczne odnowienie + 30-dniowe RGP).
Q2Jaka jest różnica między 60-dniową blokadą NOWEJ rejestracji a blokadą ZMIANY DANYCH KONTAKTOWYCH?
60-dniowa blokada NOWEJ rejestracji aktywuje się przy rejestracji domeny i nie da się jej obejść. 60-dniowa blokada ZMIANY DANYCH KONTAKTOWYCH uruchamia się przy zmianach nazwy abonenta, organizacji lub adresu e-mail i oferuje rezygnację u konkretnych rejestratorów. Aktualizacje prywatności WHOIS są zwolnione z blokady zmiany danych kontaktowych.
Q3Kiedy 30-dniowa blokada ICANN zastąpi 60-dniową blokadę?
Głosowanie ICANN 82 w dniach 12-13 marca 2025 zatwierdziło zastąpienie. Wdrożenie przebiega przez 18-miesięczne okno przejściowe w oczekiwaniu na ostateczną akceptację Zarządu ICANN.
Nowa 720-godzinna (30-dniowa) blokada dotyczy nowo utworzonych lub przetransferowanych domen. Wchodzi w życie w krajobrazie gTLD w latach 2026-2027.
Q4Dlaczego GoDaddy nie jest już rekomendowany w 2026 roku?
Aktualizacja Regulaminu GoDaddy z lutego 2026 przeklasyfikowała 21 milionów klientów jako "Klientów Biznesowych" i pozbawiła ich ochrony konsumenckiej UE. Wieloźródłowe materiały branżowe z 2026 roku uznają GoDaddy za nierekomendowany dla nowych rejestracji na podstawie zmiany Regulaminu.
Q5Czy Cloudflare jest znacząco tańszy niż inni rejestratorzy w dłuższej perspektywie?
Cloudflare stosuje model cenowy po kosztach bez narzutu ponad hurtowe opłaty rejestrowe. Odnowienie .com za $10.44 rocznie jest niższe niż średnia badanego rynku ($14-$18).
Przy 5-letnim posiadaniu przewaga kosztowa kumuluje się do $20-$40 zaoszczędzonych na domenę w porównaniu z rejestratorami warstwy średniej.
Q6Jak zmienić rejestratora bez utraty domeny?
Transfer przebiega jako pięcioetapowa procedura:
- Odblokuj domenę u obecnego rejestratora (przełącz
clientTransferProhibitedna WYŁĄCZONĄ). - Poproś o kod autoryzacyjny (kod transferu EPP).
- Zainicjuj transfer u przejmującego rejestratora.
- Zatwierdź żądanie transferu.
- Poczekaj na 5-7-dniowe okno zakończenia transferu.
60-dniowe blokady nowej rejestracji lub zmiany danych kontaktowych blokują transfer, jeśli są aktywne.
Jak SEO Domains działa ponad warstwą polityki rejestratora?
SEO Domains listuje ponad 200,000+ wyselekcjonowanych wiekowych domen pozyskanych poprzez akredytowany przez ICANN drop-catching w momencie zwolnienia przez rejestr. Nabywcy pozyskują domeny przez katalog w stałych cenach i kierują pozycje do dowolnego preferowanego rejestratora po akwizycji.
Katalog działa niezależnie od polityki, ponad 18-70-dniowym zróżnicowaniem karencji, czterema rodzajami blokad transferu i rozpiętością cen wielu rejestratorów.
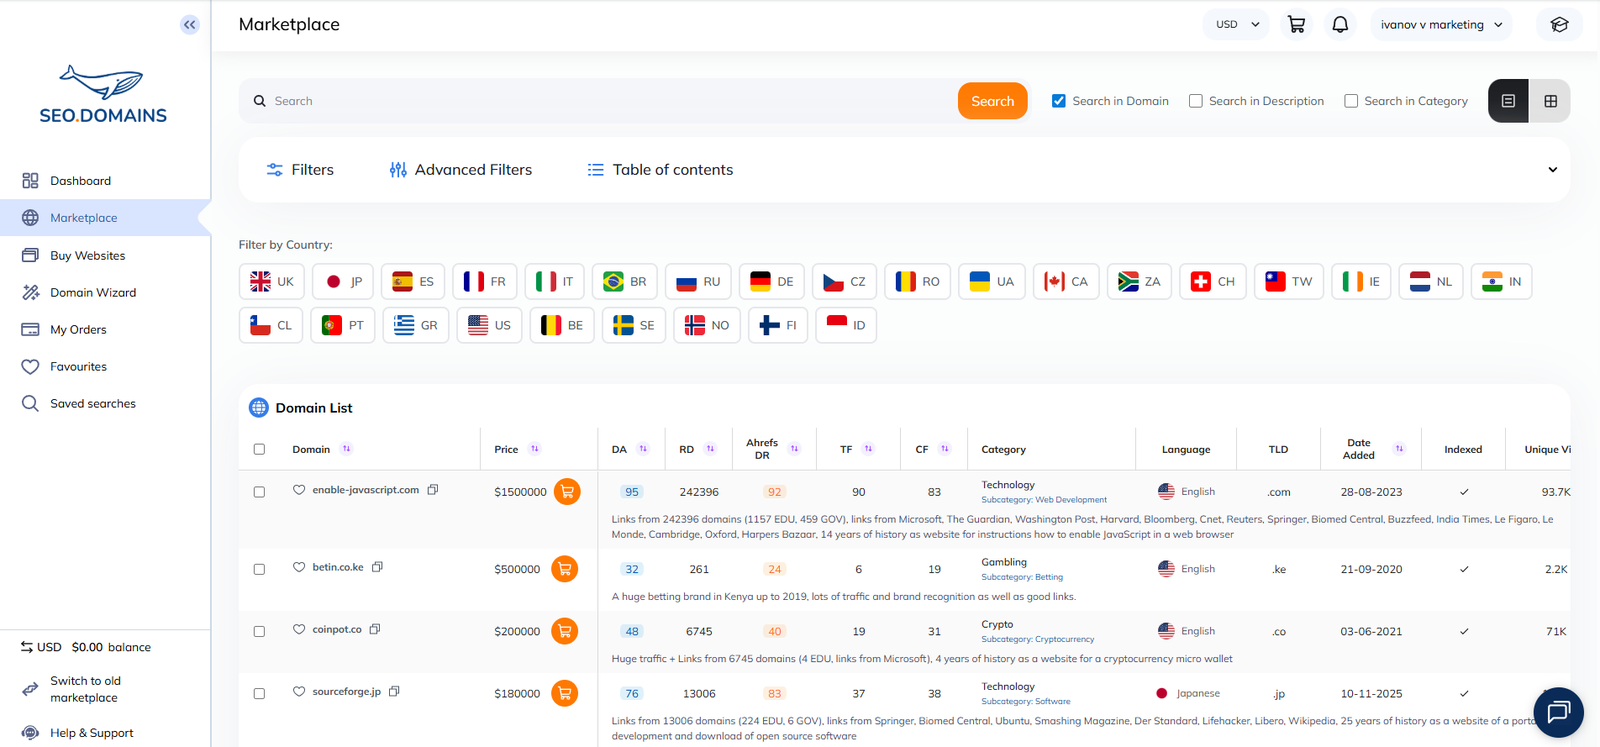
Katalog jest pozyskiwany poprzez akredytowany przez ICANN drop-catching w momencie zwolnienia przez rejestr.
SEO Domains działa jako lider drop-catchingu. Katalog ponad 200,000+ wiekowych domen jest pozyskiwany poprzez akredytowany przez ICANN drop-catching w momencie zwolnienia przez rejestr (dzień 81+), po zakończeniu okna oczekiwania na usunięcie (pending-delete).
Punkt akwizycji znajduje się ponad warstwą polityki rejestratora, ponieważ zwolnienie przez rejestr odbywa się w rejestrze, a nie u rejestratora.
Nabywcy transferują domenę do dowolnego preferowanego rejestratora po akwizycji.
Akwizycja odbywa się poprzez standardowy, akredytowany przez ICANN transfer EPP do wybranego przez nabywcę rejestratora. Nabywcy wybierają rejestratora pasującego do strategii ich portfela:
- Cloudflare dla długoterminowego przechowywania po kosztach.
- Porkbun dla najdłuższego okna odzyskania.
- NameSilo dla dożywotniej bezpłatnej prywatności WHOIS.
- Rejestrator korporacyjny dla aktywów premium chronionych Registry Lock.
Katalog nie przywiązuje nabywców do żadnego konkretnego rejestratora.
Podane ceny zastępują porównywanie cen wielu rejestratorów.
Każda domena w katalogu ma podaną cenę. Nabywcy porównują ceny, historię rejestracji, Domain Authority, Domain Rating, domeny odsyłające, kraj i kategorię tematyczną w jednym interfejsie.
Struktura cenowa zastępuje porównanie wielu rejestratorów udokumentowane w macierzy 10 rejestratorów w tym artykule.
Akredytowany przez ICANN transfer zachowuje wartość SEO wiekowej domeny dla strategii przekierowań 301.
W przypadku strategii przekierowań 301 wiekowa domena z przekierowaniem 301 przekazuje zgromadzoną moc linków do nowego miejsca docelowego, gdy wcześniejsza aktywna historia jest tematycznie istotna i udokumentowana.
Dział analityczny SEO Domains weryfikuje wyselekcjonowane rekordy historii, które wspierają proces transferu i przekierowania, niezależnie od tego, który rejestrator przechowuje domenę docelową.
Akwizycja niezależna od polityki: przeglądaj ponad 200,000+, transferuj gdziekolwiek. Katalog SEO Domains listuje wyselekcjonowane wiekowe domeny pozyskane poprzez akredytowany przez ICANN drop-catching ponad warstwą polityki rejestratora.
Nabywcy kierują pozycje do Cloudflare, Porkbun, Namecheap lub dowolnego innego akredytowanego przez ICANN rejestratora po akwizycji. Przeszukaj marketplace SEO Domains →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית