 Recursos SEO
 Comprar Dominios
 Iniciar sesión
 Registrarse



Cómo elegir un registrador de dominios de confianza: Periodos de gracia, bloqueos de transferencia y cumplimiento de ICANN comparados en 10 registradores
Elegir un registrador de dominios de confianza implica sopesar cinco dimensiones de coste y recuperación en las que divergen las políticas de ciclo de vida de los registradores:
- La duración de la gracia va de 18 días en GoDaddy a 30 días en el resto del mercado.
- La extensión de gracia de renovación automática abarca de 0 a 10 días.
- La ventana total de recuperación abarca de 53 a 70 días.
- El precio de renovación va de 9,95 $ a 21,99 $ al por menor.
- Las tarifas de rescate van de ~40 $ a coste en Cloudflare a 195 $ en Name.com una vez que un dominio entra en el Periodo de Gracia de Rescate del registro.
El marco de la ERRP 2024 de ICANN exige la implementación por parte de los registradores antes del 21 de agosto de 2025.
La votación de ICANN 82 (12-13 de marzo de 2025) elimina el bloqueo de transferencia heredado de 60 días e introduce un bloqueo de 720 horas (30 días) sobre los dominios recién creados o transferidos.
Hoy operan cuatro tipos distintos de bloqueo de transferencia: el de nuevo registro de 60 días de ICANN, el de cambio de contacto de 60 días de ICANN, el bloqueo Client del registrador y el Registry Lock de alta seguridad.
SEO Domains opera el catálogo de más de 200.000 dominios con antigüedad por encima de la capa de política de registrador: los compradores adquieren mediante transferencia acreditada por ICANN y enrutan el inventario a cualquier registrador preferido tras la compra.
¿Qué define a un registrador de dominios de confianza en cuanto a política de ciclo de vida?
Un registrador de dominios de confianza se mide a lo largo de 8 dimensiones de política de ciclo de vida que condicionan las decisiones de adquisición y propiedad. Las etiquetas siguientes nombran las ocho, desde la duración de la gracia hasta el nivel de seguridad.
La variación produce una diferencia de 17 días en las ventanas de recuperación y una diferencia de 4x en los costes de renovación.
La variación del periodo de gracia produce una diferencia de adquisición de 17 días.
GoDaddy opera un periodo de gracia de 18 días; el resto del mercado analizado funciona con 30 días. Combinadas con las extensiones de gracia de renovación automática (0-10 días), las ventanas totales de recuperación abarcan desde los 53 días en GoDaddy hasta los 70 días en Porkbun.
La varianza documentada en Cómo recuperar un dominio caducado: cronología de 4 fases y costes de restauración por registrador determina la ventana efectiva de decisión de renovación del comprador.
Las implementaciones de bloqueo de transferencia siguen la política de ICANN con variaciones por registrador.
La taxonomía de cuatro niveles de bloqueo de transferencia opera en todos los registradores acreditados por ICANN:
- ICANN exige el bloqueo de nuevo registro de 60 días y el bloqueo de cambio de contacto de 60 días.
- El bloqueo Client a nivel de registrador (
clientTransferProhibited) está controlado por el usuario. - El Registry Lock de alta seguridad requiere verificación fuera de banda a través del registro.
El nivel básico de privacidad WHOIS es gratuito en los 10 registradores analizados.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger y GoDaddy incluyen la privacidad WHOIS básica sin coste adicional tras los recientes cambios del sector.
GoDaddy cobra 9,99 $ al año por el nivel mejorado "Full Domain Privacy & Protection" (funciones adicionales más allá de la privacidad básica).
El patrón de privacidad por defecto refleja la consolidación del sector tras el GDPR (mayo de 2018) y la Especificación Temporal de ICANN sobre la publicación de datos de registro.
La transparencia de precios varía entre modelos a coste, de tarifa plana y promocionales.
El precio de renovación clasifica a los registradores analizados en cuatro modelos:
- Cloudflare opera un modelo a coste: 10,44 $ por año de .com, sin recargo sobre el precio mayorista.
- Porkbun, Dynadot y NameSilo operan modelos de tarifa plana de 9,95 $-10,49 $.
- Namecheap, Squarespace, Name.com y Hover aplican un recargo moderado de 12,99 $-14,99 $.
- GoDaddy usa precios promocionales de primer año (0,01 $-11,99 $) seguidos de una renovación de 21,99 $.
La diferencia de 4x en el coste de renovación se acumula a lo largo de las tenencias plurianuales.
¿Cómo se comparan los periodos de gracia entre los 10 principales registradores?
Los periodos de gracia se agrupan en torno a 30 días en 9 de los 10 registradores analizados. GoDaddy destaca como el único caso atípico, con 18 días.
Combinadas con las extensiones de gracia de renovación automática, las ventanas totales de recuperación abarcan desde los 53 días en GoDaddy hasta los 70 días en Porkbun. La duración de la gracia fija la ventana de renovación a precio estándar antes de que se apliquen las tarifas de rescate.
| Registrador | Gracia | Gracia de renovación automática | Recuperación total | Renovación .com | Tarifa de rescate | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 días | 0 días | 60 días | 10,44 $ (a coste) | ~40 $ (a coste) | Gratis |
| Porkbun | 30 días | 10 días | 70 días | 10,28 $ (plana) | $120 | Gratis |
| Dynadot | 30 días | 0 días | 60 días | 10,49 $ (plana) | $125-140 | Gratis |
| NameSilo | 30 días | 0 días | 60 días | $9.95 | $161-176 | Gratis (de por vida) |
| Namecheap | 30 días | 7 días | 67 días | $13.98 | $160 | Gratis |
| Squarespace | 30 días | 7 días | 67 días | 12 $ (plana) | $150 | Gratis |
| Name.com | 30 días | 0 días | 60 días | $12.99 | $195 | Gratis |
| Hover | 30 días | 0 días | 60 días | 14,99 $ (plana) | $175 | Gratis |
| Hostinger | 30 días | n/d | varía | $19.99 | $80 | Gratis |
| GoDaddy | 18 días | 5 días | 53 días | $21.99 | $179.99 | Básica gratis; venta adicional de 9,99 $ |
La gracia de 18 días de GoDaddy es la más corta entre los principales registradores de EE. UU.
GoDaddy aplica un periodo de gracia de registrador de 18 días seguido de una extensión de gracia de renovación automática de 5 días. La ventana total de recuperación de 53 días es 17 días más corta que la ventana de 70 días de Porkbun.
La gracia más corta reduce el tiempo de decisión de renovación del titular y aumenta el riesgo de caducidad no deseada documentado en Cómo recuperar un dominio caducado: cronología de 4 fases y costes de restauración por registrador.
Porkbun ofrece una ventana total de recuperación ampliada de 70 días.
Porkbun opera una gracia estándar de 30 días a precio de renovación, seguida de una extensión de gracia de renovación automática de 10 días que mantiene el precio estándar hasta el día 40 tras el vencimiento.
El Periodo de Gracia de Rescate estándar de 30 días transcurre después en el registro, produciendo una ventana total de recuperación de 70 días según la base de conocimientos publicada de Porkbun.
La estructura ampliada proporciona tiempo adicional de decisión de renovación para los titulares que no ven la notificación inicial de vencimiento.
Cloudflare y Porkbun lideran el modelo de precios a coste / tarifa plana.
Tres registradores se combinan para lograr el menor coste total a 5 años del mercado analizado:
- Cloudflare traslada la tarifa de renovación mayorista de .com de Verisign directamente al cliente a 10,44 $ al año.
- Porkbun aplica una tarifa plana de 10,28 $ en el registro y la renovación.
- NameSilo cobra 9,95 $ con privacidad WHOIS gratuita de por vida.
El precio de renovación de Namecheap ahora asciende a 13,98 $ en el nivel estándar.
El precio de renovación de .com publicado por Namecheap asciende actualmente a 13,98 $ en la oferta estándar documentada en comparativas del sector. El coste de renovación sitúa a Namecheap en el nivel intermedio junto a Squarespace (12 $), Name.com (12,99 $) y Hover (14,99 $).
El aumento respecto a anteriores renovaciones promocionales por debajo de los 11 $ redujo la ventaja histórica de precio de Namecheap frente a los registradores más económicos.
Las tarifas de rescate abarcan de ~40 $ a 195 $ entre los registradores analizados.
La tarifa de rescate del registrador (el cargo de restauración una vez que un dominio entra en el Periodo de Gracia de Rescate del registro tras cerrarse la ventana estándar) va desde ~40 $ en Cloudflare hasta 195 $ en Name.com.
Cloudflare traslada a coste la tarifa de restauración mayorista de Verisign de 40 $. El resto del mercado analizado asciende a partir de ahí:
- Hostinger 80 $, Porkbun 120 $, Dynadot 125-140 $.
- Squarespace 150 $, Namecheap 160 $, NameSilo 161-176 $.
- Hover 175 $, GoDaddy 179,99 $, Name.com 195 $.
Los mecanismos completos de la tarifa de restauración y los totales por registrador se documentan en Cómo recuperar un dominio caducado: cronología de 4 fases y costes de restauración por registrador y El periodo de rescate (RGP) explicado.
¿En qué se diferencia la gracia de renovación automática entre registradores?
La gracia de renovación automática varía en 3 patrones. La extensión determina cuánto tiempo, después de la gracia estándar de 30 días, el titular conserva el precio de renovación estándar.
- Sin gracia de renovación automática: Cloudflare, Dynadot, NameSilo, Name.com y Hover.
- Gracia de renovación automática corta, de 5-7 días: GoDaddy, Namecheap y Squarespace.
- Gracia de renovación automática ampliada, de 10 días: Porkbun.
La gracia de renovación automática amplía la ventana de recuperación con precio estándar.
El periodo de gracia estándar de 30 días en los registradores opera bajo el marco de gracia de renovación automática de ICANN (0-45 días a discreción del registrador).
La extensión de gracia de renovación automática específica de cada registrador añade días más allá de la ventana estándar inicial de 30 días, durante los cuales la renovación aún se completa a la tarifa estándar sin tarifas de restauración.
Más allá de la gracia de renovación automática, el dominio pasa al Periodo de Gracia de Rescate documentado en El periodo de rescate (RGP) explicado.
La gracia de renovación automática de 10 días de Porkbun produce la recuperación total más larga.
Porkbun amplía la gracia de renovación automática en 10 días más allá de los 30 días estándar. La ventana previa al RGP de 40 días más el RGP de 30 días da una ventana total de recuperación de 70 días.
Los titulares que no ven la gracia inicial de 30 días conservan una ventana secundaria más larga a precio estándar antes de que se aplique la tarifa de rescate.
Cinco registradores operan sin una extensión de gracia de renovación automática.
Cloudflare, Dynadot, NameSilo, Name.com y Hover finalizan la ventana de precio estándar en el día 30. Después del día 30, el dominio entra en el RGP y se aplican tarifas de restauración.
Los titulares en estos registradores incorporan la ausencia de extensión en su flujo de trabajo de seguimiento de renovaciones documentado en Seguimiento del ciclo de vida del dominio: WHOIS, RDAP y las herramientas de flujo de trabajo que monitorizan cada código de estado.
La extensión de 5 días de GoDaddy se suma a la gracia más corta, de 18 días.
La gracia de 18 días de GoDaddy más la extensión de gracia de renovación automática de 5 días producen una ventana previa al RGP de 23 días. La ventana total de recuperación de 53 días (23 + 30 de RGP) es la más corta entre los registradores analizados.
Los operadores que adquieren dominios alojados en GoDaddy planifican el seguimiento de renovaciones con márgenes 7 días más ajustados que en otros grandes registradores.
¿Qué exige la ERRP 2024 de ICANN a cada registrador?
La Política de Recuperación de Registros Vencidos de ICANN (ERRP) en vigor desde el 21 de febrero de 2024 exige que cada registrador acreditado implemente la política actualizada antes del 21 de agosto de 2025. Todos los registradores acreditados operan bajo el mismo marco de la ERRP con independencia de su tamaño o jurisdicción.
La actualización de 2024 moderniza cuatro áreas:
- Requisitos de notificación.
- Mecanismos de restauración.
- Divulgación de tarifas.
- Derechos del titular.
La ERRP 2024 exige notificaciones en al menos 2 momentos antes del vencimiento.
El marco exige que cada registrador acreditado envíe al menos 2 notificaciones de renovación: aproximadamente 1 mes antes del vencimiento y aproximadamente 1 semana antes del vencimiento.
Los registradores superan el mínimo con notificaciones a los 60, 30, 15, 7 y 1 días según la práctica documentada.
La cadencia de notificaciones se alinea con los umbrales de alerta documentados en Seguimiento del ciclo de vida del dominio: WHOIS, RDAP y las herramientas de flujo de trabajo que monitorizan cada código de estado.
El RGP en el registro se mantiene en 30 días en todos los registros de gTLD.
El Periodo de Gracia de Rescate en la capa del registro sigue operando en los 30 días estándar para todos los gTLD que operan bajo el acuerdo de registro estándar de ICANN. El marco del RGP es anterior a la ERRP 2024 y permanece sin cambios en la actualización.
La duración del RGP es una política fijada por el registro, independiente del periodo de gracia del registrador documentado en la sección H2 anterior.
La ERRP 2024 refuerza los requisitos de divulgación de tarifas para los registradores.
El marco actualizado exige que los registradores divulguen tres tipos de tarifas en el momento del registro:
- Tarifas de renovación.
- Tarifas de renovación posteriores al vencimiento, cuando difieren de la renovación estándar.
- Tarifas de rescate.
La divulgación aparece en el artículo de ayuda publicado del registrador o en el acuerdo de registro. El requisito de transparencia respalda la matriz de precios por registrador de este artículo.
Los derechos del titular registrado se extienden durante la ventana del RGP.
La ERRP 2024 ratifica el derecho del titular registrado a restaurar un dominio eliminado durante el RGP de 30 días en el registro. La restauración se completa a través del registrador que eliminó el registro.
El derecho no puede transferirse a un tercero durante el RGP. El marco impide los patrones de extorsión por parte de los drop-catchers identificados durante las revisiones de política de principios de los años 2000.
¿Cómo cambia el bloqueo de transferencia de 60 días en 2026?
La votación de ICANN 82 del 12-13 de marzo de 2025 en Seattle elimina el bloqueo de transferencia heredado de 60 días y lo sustituye por un bloqueo obligatorio de 720 horas (30 días) sobre los dominios recién creados o transferidos recientemente.
La votación aprobó por unanimidad un informe del grupo de trabajo de 163 páginas que contiene 47 recomendaciones de política. La implementación se desarrolla a lo largo de una ventana de transición de 18 meses pendiente de la aprobación final de la Junta de ICANN.
ICANN se dispone a eliminar su impopular política de bloqueo de transferencia de 60 días, tras una votación en ICANN 82 en Seattle. Los cambios recién aprobados introducen dos nuevos bloqueos que actualmente los registradores eligen imponer a su discreción.
La política actualizada exige bloqueos de 720 horas (30 días) sobre los dominios que se acaban de crear o que se acaban de transferir.
Domain Incite · Cobertura de la votación de ICANN 82 · Marzo de 2025
El bloqueo heredado de 60 días se retira tras 10 años de funcionamiento.
El bloqueo de transferencia de 60 días entró en vigor en 2016 como medida antifraude para impedir transferencias sucesivas rápidas de dominios robados. El historial operativo de 10 años mostró que el bloqueo añadía fricción para los titulares legítimos sin un beneficio proporcional en reducción de fraude.
La votación de ICANN 82 refleja el consenso del sector de que 30 días logran el propósito antifraude con menor coste de movilidad.
El nuevo bloqueo de 720 horas se aplica a los dominios recién creados y transferidos.
El bloqueo de reemplazo de 720 horas (30 días) se activa en la creación del registro y en la finalización de la transferencia. Ambos eventos desencadenan la restricción de movilidad de 30 días. El bloqueo no puede ser eludido por ningún registrador bajo la política de ICANN.
El nuevo marco funciona en paralelo con el bloqueo Client a nivel de registrador y el Registry Lock a nivel de registro documentados más adelante en este artículo.
El abuso de DNS se suma al conjunto de motivos de denegación de transferencia en el marco de ICANN 82.
La actualización de la política de transferencia de 2025 añade el abuso de DNS como motivo permitido de denegación de transferencia. Los registradores que reciben solicitudes de transferencia de dominios marcados por abuso de DNS (distribución de malware, phishing, infraestructura de mando y control) pueden denegar la transferencia para impedir la continuación del abuso.
El cambio cierra una laguna de larga data que permitía a los operadores abusivos evadir la aplicación de las normas saltando de un registrador a otro.
Las tarifas de transferencia masiva reciben un tope para los grandes titulares de carteras.
La votación de ICANN 82 introduce un tope a las tarifas de transferencia masiva para carteras que superen los 50.000 dominios. El tope protege a los grandes titulares de carteras frente a tarifas de transferencia prohibitivas que bloquean una consolidación legítima de registradores.
El umbral exacto de la tarifa aparece en el texto de política final de la GNSO de ICANN y se aplica en la capa de transferencia masiva del registro documentada en los acuerdos de registro estándar.
¿Cuáles son los 4 tipos de bloqueos de transferencia que rastrean los operadores?
Cuatro tipos distintos de bloqueo de transferencia operan en el panorama de los gTLD. La cuadrícula siguiente nombra cada uno con su capa de política y su regla de exclusión.
Cada bloqueo se sitúa en una capa de política diferente con sus propias reglas de exclusión y garantías de seguridad. Los operadores que adquieren dominios rastrean las cuatro capas en su flujo de trabajo de preparación para la transferencia.
1. Bloqueo de NUEVO registro de 60 días de ICANN
Se activa en el registro inicial del dominio. Impide la transferencia a otro registrador durante 60 días. Sin opción de exclusión. Sustitución por el bloqueo de 720 horas (30 días) bajo la votación de ICANN 82, pendiente de implementación.
2. Bloqueo de CAMBIO DE CONTACTO de 60 días de ICANN
Se desencadena al cambiar el nombre del titular, la organización o el correo electrónico. Registradores concretos, como Name.com y NameSilo, ofrecen exclusión mediante verificación en el momento del cambio. Las actualizaciones de privacidad WHOIS están exentas del bloqueo.
3. ClientTransferProhibited (bloqueo Client)
Indicador de estado EPP establecido por el registrador a discreción del cliente. Activado por defecto en los principales registradores (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Desactiva los intentos de transferencia salientes hasta que el cliente lo desactiva a través de la interfaz de cuenta del registrador.
4. Registry Lock (alta seguridad)
Función independiente de alta seguridad que opera en la capa del registro. Requiere verificación fuera de banda (teléfono, código o autorización firmada) antes de cualquier cambio. Lo utilizan empresas que mantienen activos de dominio con riesgo de valor premium.
El bloqueo de nuevo registro de 60 días de ICANN no puede eludirse.
El bloqueo se activa en la creación del registro e impide la transferencia saliente durante 60 días naturales. Ningún registrador puede anular el bloqueo bajo la política de ICANN. El contador de 60 días comienza desde el momento exacto de finalización del registro, no desde el inicio del proceso.
Los dominios recién registrados adquiridos mediante operaciones de dominios con antigüedad no se ven afectados, porque el bloqueo se aplica únicamente a las creaciones nuevas.
El bloqueo de cambio de contacto de 60 días de ICANN ofrece una exclusión limitada en el registro.
Los cambios en el nombre del titular, la organización o el correo electrónico desencadenan el bloqueo. El registrador solicita al titular, en el momento del cambio, que lo acepte o lo rechace.
Registradores concretos implementan la exclusión mediante verificación; otros aplican el bloqueo sin exclusión. Las actualizaciones de privacidad WHOIS están exentas del bloqueo según las aclaraciones de política de ICANN.
El indicador ClientTransferProhibited está controlado por el usuario en la capa del registrador.
El indicador de estado EPP es el bloqueo de transferencia a nivel de registrador. Está activado por defecto en los principales registradores (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) como buena práctica de seguridad.
El cliente desactiva el indicador a través de la interfaz de cuenta del registrador antes de iniciar una transferencia saliente. El indicador opera con independencia de los bloqueos de política de ICANN.
El Registry Lock funciona como el nivel de máxima seguridad para dominios de valor premium.
El Registry Lock se activa en la capa del registro (Verisign, Identity Digital, PIR) y requiere verificación fuera de banda antes de cualquier cambio. Impide el secuestro de dominios a través de cuentas de registrador comprometidas, porque los cambios requieren una verificación más allá de la autenticación normal del registrador.
Los titulares de dominios premium y los operadores de protección de marca adoptan el Registry Lock como práctica estándar.
¿En qué se diferencian las políticas de seguridad y WHOIS entre registradores?
Las políticas de seguridad y WHOIS varían en 4 dimensiones:
- Privacidad WHOIS por defecto: gratuita en 9/10 registradores analizados, de pago en GoDaddy.
- Soporte de 2FA: TOTP, SMS y llaves de hardware.
- Disponibilidad de Registry Lock: una función premium.
- Implementación de DNSSEC: gratuita en Cloudflare y Porkbun, de pago o ausente en el resto.
El nivel de seguridad combinado determina la exposición del operador al riesgo de compromiso de cuenta y secuestro de dominio.
El nivel básico de privacidad WHOIS es gratuito en los 10 registradores analizados.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger y GoDaddy incluyen la privacidad WHOIS básica sin coste adicional. NameSilo amplía la oferta a privacidad gratuita de por vida en todos los dominios propios.
GoDaddy cobra 9,99 $ por dominio y año por el nivel de venta adicional "Full Domain Privacy & Protection" con funciones de protección adicionales. La referencia del sector de privacidad básica gratuita refleja la consolidación posterior al GDPR.
El soporte de 2FA con llave de hardware varía entre registradores.
El soporte de doble factor se divide entre los registradores analizados:
- Cloudflare soporta 2FA con TOTP más llave de hardware (U2F, FIDO2).
- GoDaddy soporta TOTP, SMS y llaves de hardware.
- Namecheap soporta TOTP y SMS.
- Porkbun y Dynadot soportan TOTP.
El 2FA con llave de hardware es la referencia recomendada por el sector para operadores de dominios premium. Resiste los ataques de intercambio de SIM y phishing que vencen a la autenticación TOTP y SMS.
La disponibilidad de Registry Lock se limita a servicios de nivel empresarial.
El Registry Lock requiere verificación fuera de banda en el registro y opera como un servicio de pago independiente en los registradores de nivel minorista. Markmonitor, CSC Digital Brand Services y otros registradores empresariales lo incluyen como oferta estándar.
Los registradores minoristas (GoDaddy, Namecheap y similares) ofrecen Registry Lock a través de niveles empresariales dedicados o paquetes de soporte premium.
El valor predeterminado de DNSSEC varía entre configuración automática y manual.
Cloudflare habilita DNSSEC por defecto para los dominios que usan Cloudflare DNS. Porkbun soporta DNSSEC sin coste adicional. Otros registradores lo implementan como configuración manual a través del panel de ajustes de DNS.
La varianza afecta a los operadores que gestionan dominios en carteras de registradores mixtos, porque la implementación de DNSSEC difiere según la infraestructura de DNS de cada registrador.
La lista corta de consenso del sector combina Cloudflare y Namecheap para la mayoría de los operadores.
La cobertura del sector de múltiples fuentes en 2026 converge en Cloudflare más Namecheap como la lista corta de registradores para la mayoría de los operadores:
- Cloudflare para coste a largo plazo (precios a coste) y seguridad (DNSSEC, llaves de hardware).
- Namecheap por su amplitud de TLD e infraestructura de aparcamiento de dominios.
Cloudflare publica una página dedicada de "alternativas a Namecheap" que confirma el posicionamiento comparativo en el mercado.
¿Qué preguntas hacen los propietarios sobre la elección de la política de registrador?
Los operadores plantean seis preguntas recurrentes sobre la elección de la política de registrador. Abarcan la duración del periodo de gracia, los cuatro tipos de bloqueo de transferencia, el momento del bloqueo de 30 días de ICANN, la posición de GoDaddy en 2026, el ahorro a largo plazo de Cloudflare y el procedimiento de transferencia. Las tarjetas siguientes responden a cada una.
Q1¿Qué registrador ofrece el periodo de gracia más largo para la recuperación?
Porkbun ofrece la ventana total de recuperación más larga, de 70 días (30 días de gracia + 10 días de extensión de renovación automática + 30 días de RGP).
Cloudflare, Dynadot, Name.com y Hover ofrecen 60 días. GoDaddy opera la más corta, de 53 días (18 días de gracia + 5 días de renovación automática + 30 días de RGP).
Q2¿Cuál es la diferencia entre el bloqueo NUEVO de 60 días y el bloqueo de CAMBIO DE CONTACTO?
El bloqueo de nuevo registro de 60 días se activa en el registro del dominio y no puede eludirse. El bloqueo de cambio de contacto de 60 días se desencadena con cambios en el nombre del titular, la organización o el correo electrónico y ofrece exclusión en registradores concretos. Las actualizaciones de privacidad WHOIS están exentas del bloqueo de cambio de contacto.
Q3¿Cuándo sustituye el bloqueo de 30 días de ICANN al bloqueo de 60 días?
La votación de ICANN 82 del 12-13 de marzo de 2025 aprobó la sustitución. La implementación se desarrolla a lo largo de una transición de 18 meses pendiente de la aprobación final de la Junta de ICANN.
El nuevo bloqueo de 720 horas (30 días) se aplica a los dominios recién creados o transferidos. Entra en vigor en todo el panorama de los gTLD durante 2026-2027.
Q4¿Por qué ya no se recomienda GoDaddy en 2026?
La actualización de los Términos de Servicio de GoDaddy de febrero de 2026 reclasificó a 21 millones de clientes como "Clientes Empresariales" y eliminó las protecciones al consumidor de la UE. La cobertura del sector de múltiples fuentes de 2026 marca a GoDaddy como ya no recomendado para nuevos registros sobre la base del cambio en los Términos de Servicio.
Q5¿Es Cloudflare sensiblemente más barato que otros registradores a largo plazo?
Cloudflare opera un modelo de precios a coste sin recargo sobre las tarifas mayoristas del registro. La renovación de .com a 10,44 $ al año es inferior a la media del mercado analizado (14-18 $).
Para tenencias de 5 años, la ventaja de coste se acumula hasta un ahorro de 20-40 $ por dominio en comparación con los registradores de nivel intermedio.
Q6¿Cómo cambio de registrador sin perder el dominio?
La transferencia se ejecuta como un procedimiento de cinco pasos:
- Desbloquea el dominio en el registrador actual (desactiva
clientTransferProhibited). - Solicita el código de autorización (código de transferencia EPP).
- Inicia la transferencia en el registrador receptor.
- Aprueba la solicitud de transferencia.
- Espera la ventana de finalización de transferencia de 5-7 días.
Los bloqueos de nuevo registro o de cambio de contacto de 60 días bloquean la transferencia si están activos.
¿Cómo opera SEO Domains por encima de la capa de política de registrador?
SEO Domains lista más de 200.000 dominios con antigüedad seleccionados y adquiridos mediante drop-catching acreditado por ICANN en la liberación del registro. Los compradores adquieren a través del catálogo a precios fijos y enrutan el inventario a cualquier registrador preferido tras la adquisición.
El catálogo opera de forma agnóstica a la política, por encima de la varianza de gracia de 18-70 días, los cuatro tipos de bloqueo de transferencia y la diferencia de precios entre varios registradores.
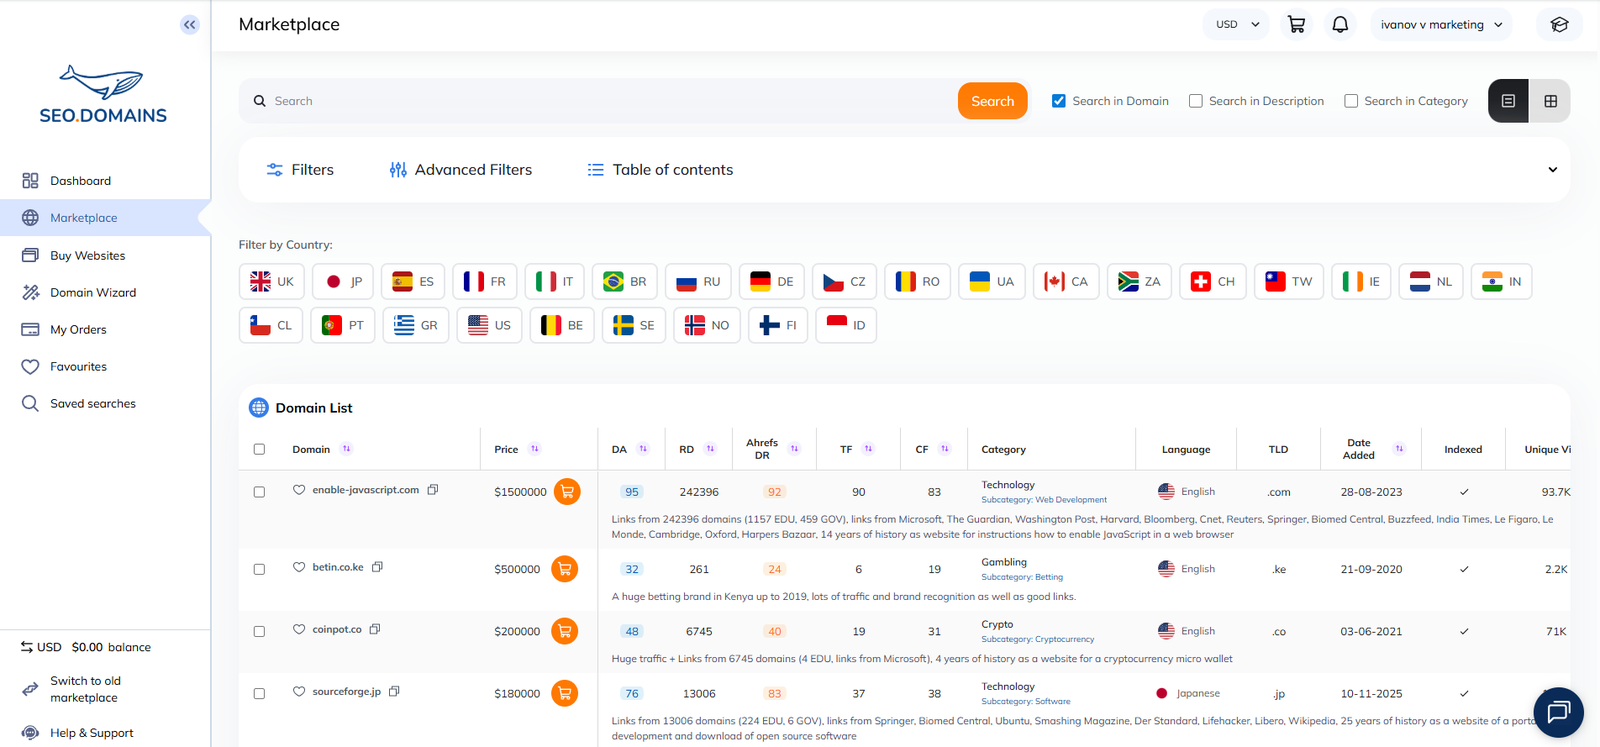
El catálogo se adquiere mediante drop-catching acreditado por ICANN en la liberación del registro.
SEO Domains opera como líder en drop-catching. El catálogo de más de 200.000 dominios con antigüedad se adquiere mediante drop-catching acreditado por ICANN en el momento de la liberación del registro (día 81+), tras completarse la ventana de eliminación pendiente.
El punto de adquisición se sitúa por encima de la capa de política de registrador, porque la liberación del registro opera en el registro, no en el registrador.
Los compradores transfieren al registrador que prefieran tras la adquisición.
La adquisición se completa mediante una transferencia EPP estándar acreditada por ICANN al registrador que elija el comprador. Los compradores seleccionan el registrador que se ajusta a su estrategia de cartera:
- Cloudflare para retención a largo plazo a coste.
- Porkbun por la ventana de recuperación más larga.
- NameSilo por la privacidad WHOIS gratuita de por vida.
- Un registrador empresarial para activos premium protegidos con Registry Lock.
El catálogo no ata a los compradores a ningún registrador concreto.
Los precios publicados sustituyen a la comparación de precios entre varios registradores.
Cada dominio del catálogo lleva un precio publicado. Los compradores comparan precios, historial de registro, Domain Authority, Domain Rating, dominios de referencia, país y categoría temática en una única interfaz.
La estructura de precios sustituye a la comparación entre varios registradores documentada en la matriz de 10 registradores de este artículo.
La transferencia acreditada por ICANN preserva el valor SEO del dominio con antigüedad para estrategias de redirección 301.
Para estrategias de redirección 301, un dominio con antigüedad redirigido mediante 301 transmite el valor de enlace acumulado al nuevo destino cuando el historial activo previo es temáticamente relevante y está documentado.
La mesa analítica de SEO Domains verifica los registros de historial seleccionados que respaldan el flujo de trabajo de transferencia y redirección, con independencia de qué registrador aloje el dominio de destino.
Adquisición agnóstica a la política: explora más de 200.000, transfiere a cualquier sitio. El catálogo de SEO Domains lista inventario de dominios con antigüedad seleccionado y adquirido mediante drop-catching acreditado por ICANN, por encima de la capa de política de registrador.
Los compradores enrutan el inventario a Cloudflare, Porkbun, Namecheap o cualquier otro registrador acreditado por ICANN tras la adquisición. Busca en el mercado de SEO Domains →

 English
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית