 SEO Kaynakları
 Alan Adı Satın Al
 Giriş Yap
 Kayıt Ol



İtibarlı bir alan adı kayıt kuruluşu nasıl seçilir: 10 kayıt kuruluşunda karşılaştırmalı ödeme süreleri, transfer kilitleri ve ICANN uyumluluğu
İtibarlı bir alan adı kayıt kuruluşu seçmek, kayıt kuruluşu yaşam döngüsü politikalarının ayrıştığı beş maliyet ve kurtarma boyutunu tartmak demektir:
- Ödeme süresi, GoDaddy'de 18 günden pazarın geri kalanında 30 güne kadar seyreder.
- Otomatik yenileme ödeme süresi uzatması 0-10 gün arasında değişir.
- Toplam kurtarma penceresi 53-70 gün arasında değişir.
- Yenileme fiyatlandırması perakende olarak 9,95 $-21,99 $ arasında seyreder.
- İtfa ücretleri, bir alan adı kayıt merkezinin İtfa Ödeme Süresine girdiğinde Cloudflare'de maliyetinde ~40 $'dan Name.com'da 195 $'a kadar seyreder.
ICANN ERRP 2024 çerçevesi, kayıt kuruluşları tarafından 21 Ağustos 2025 tarihine kadar uygulanmayı gerektirir.
ICANN 82 oylaması (12-13 Mart 2025), eski 60 günlük transfer kilidini ortadan kaldırır ve yeni oluşturulan veya transfer edilen alan adlarına 720 saatlik (30 gün) bir kilit getirir.
Bugün dört farklı transfer kilidi türü işler: ICANN 60 günlük yeni kayıt, ICANN 60 günlük iletişim değişikliği, kayıt kuruluşu Client kilidi ve yüksek güvenlikli Registry Lock.
SEO Domains, 200.000+ yaşlanmış alan adı kataloğunu kayıt kuruluşu politika katmanının üzerinde işletir: alıcılar ICANN akreditasyonlu transfer yoluyla edinir ve envanteri satın alma sonrası tercih ettikleri herhangi bir kayıt kuruluşuna yönlendirir.
Yaşam döngüsü politikaları açısından itibarlı bir alan adı kayıt kuruluşunu ne belirler?
İtibarlı bir alan adı kayıt kuruluşu, edinim ve sahiplik kararlarını şekillendiren 8 yaşam döngüsü politikası boyutu üzerinden ölçülür. Aşağıdaki etiketler, ödeme süresinden güvenlik seviyesine kadar bu sekizinin tümünü adlandırır.
Bu farklılık, kurtarma pencerelerinde 17 günlük bir aralık ve yenileme maliyetlerinde 4 katlık bir aralık üretir.
Ödeme süresi farklılığı 17 günlük bir edinim aralığı üretir.
GoDaddy 18 günlük bir ödeme süresi işletir; incelenen pazarın geri kalanı 30 gün üzerinden çalışır. Otomatik yenileme ödeme süresi uzatmalarıyla (0-10 gün) birleştiğinde, toplam kurtarma pencereleri GoDaddy'de 53 günden Porkbun'da 70 güne kadar uzanır.
Süresi dolmuş bir alan adı nasıl kurtarılır: 4 aşamalı zaman çizelgesi ve kayıt kuruluşu geri yükleme maliyetleri makalesinde belgelenen farklılık, alıcının etkin yenileme karar penceresini belirler.
Transfer kilidi uygulamaları, kayıt kuruluşuna özgü varyasyonlarla birlikte ICANN politikasını takip eder.
Dört seviyeli transfer kilidi sınıflandırması, ICANN akreditasyonlu tüm kayıt kuruluşlarında işler:
- ICANN, 60 günlük yeni kayıt kilidini ve 60 günlük iletişim değişikliği kilidini zorunlu kılar.
- Kayıt kuruluşu seviyesindeki Client kilidi (
clientTransferProhibited) kullanıcı tarafından kontrol edilir. - Yüksek güvenlikli Registry Lock, kayıt merkezi aracılığıyla bant dışı doğrulama gerektirir.
WHOIS gizliliği temel seviyesi, incelenen 10 kayıt kuruluşunun tümünde ücretsizdir.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger ve GoDaddy, son sektör değişikliklerinin ardından temel WHOIS gizliliğini hiçbir ek ücret olmadan sunar.
GoDaddy, "Full Domain Privacy & Protection" gelişmiş seviyesi için yılda 9,99 $ ücret alır (temel gizliliğin ötesinde ek özellikler).
Varsayılan gizlilik modeli, GDPR sonrası (Mayıs 2018) sektör konsolidasyonunu ve kayıt verilerinin yayınlanmasına ilişkin ICANN Geçici Şartnamesini yansıtır.
Fiyatlandırma şeffaflığı; maliyetinde, sabit oranlı ve promosyon modelleri arasında farklılık gösterir.
Yenileme fiyatlandırması, incelenen kayıt kuruluşlarını dört modele ayırır:
- Cloudflare maliyetinde bir model işletir: .com yılı başına 10,44 $, toptan üzerinde hiçbir kâr marjı yok.
- Porkbun, Dynadot ve NameSilo, 9,95 $-10,49 $ arasında sabit oranlı modeller işletir.
- Namecheap, Squarespace, Name.com ve Hover, 12,99 $-14,99 $ arasında ölçülü bir kâr marjı uygular.
- GoDaddy, promosyonlu ilk yıl fiyatlandırması (0,01 $-11,99 $) ve ardından 21,99 $ yenileme kullanır.
4 katlık yenileme maliyeti aralığı, çok yıllı sahiplikler boyunca birikir.
Ödeme süreleri 10 büyük kayıt kuruluşu arasında nasıl karşılaştırılır?
Ödeme süreleri, incelenen 10 kayıt kuruluşunun 9'unda 30 gün civarında toplanır. GoDaddy, 18 günle tek istisna olarak öne çıkar.
Otomatik yenileme ödeme süresi uzatmalarıyla birleştiğinde, toplam kurtarma pencereleri GoDaddy'de 53 günden Porkbun'da 70 güne kadar uzanır. Ödeme süresi, itfa ücretleri uygulanmadan önce standart fiyatlı yenileme penceresini belirler.
| Kayıt kuruluşu | Ödeme süresi | Otomatik yenileme ödeme süresi | Toplam kurtarma | .com yenileme | İtfa ücreti | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 gün | 0 gün | 60 gün | 10,44 $ (maliyetinde) | ~40 $ (maliyetinde) | Ücretsiz |
| Porkbun | 30 gün | 10 gün | 70 gün | 10,28 $ (sabit) | $120 | Ücretsiz |
| Dynadot | 30 gün | 0 gün | 60 gün | 10,49 $ (sabit) | $125-140 | Ücretsiz |
| NameSilo | 30 gün | 0 gün | 60 gün | $9.95 | $161-176 | Ücretsiz (ömür boyu) |
| Namecheap | 30 gün | 7 gün | 67 gün | $13.98 | $160 | Ücretsiz |
| Squarespace | 30 gün | 7 gün | 67 gün | 12 $ (sabit) | $150 | Ücretsiz |
| Name.com | 30 gün | 0 gün | 60 gün | $12.99 | $195 | Ücretsiz |
| Hover | 30 gün | 0 gün | 60 gün | 14,99 $ (sabit) | $175 | Ücretsiz |
| Hostinger | 30 gün | yok | değişir | $19.99 | $80 | Ücretsiz |
| GoDaddy | 18 gün | 5 gün | 53 gün | $21.99 | $179.99 | Temel ücretsiz; 9,99 $ üst satış |
GoDaddy'nin 18 günlük ödeme süresi, büyük ABD kayıt kuruluşları arasında en kısasıdır.
GoDaddy, 18 günlük bir kayıt kuruluşu ödeme süresi ve ardından 5 günlük bir otomatik yenileme ödeme süresi uzatması uygular. 53 günlük toplam kurtarma penceresi, Porkbun'ın 70 günlük penceresinden 17 gün daha kısadır.
Daha kısa ödeme süresi, kayıt sahibinin yenileme karar süresini azaltır ve Süresi dolmuş bir alan adı nasıl kurtarılır: 4 aşamalı zaman çizelgesi ve kayıt kuruluşu geri yükleme maliyetleri makalesinde belgelenen istenmeyen süre dolması riskini artırır.
Porkbun 70 günlük uzatılmış bir toplam kurtarma penceresi sunar.
Porkbun, yenileme fiyatında 30 günlük standart bir ödeme süresi işletir; ardından, süre dolduktan sonra 40. güne kadar standart fiyatlandırmayı koruyan 10 günlük bir otomatik yenileme ödeme süresi uzatması gelir.
Ardından standart 30 günlük İtfa Ödeme Süresi kayıt merkezinde işler ve yayınlanan Porkbun bilgi tabanına göre 70 günlük bir toplam kurtarma penceresi üretir.
Bu uzatılmış yapı, ilk süre dolma bildirimini kaçıran kayıt sahipleri için ek yenileme karar süresi sağlar.
Cloudflare ve Porkbun, maliyetinde / sabit oranlı fiyatlandırma modelinde öncüdür.
Üç kayıt kuruluşu, incelenen pazarda en düşük 5 yıllık toplam maliyet için bir araya gelir:
- Cloudflare, Verisign toptan .com yenileme ücretini müşteriye doğrudan yılda 10,44 $ olarak aktarır.
- Porkbun, kayıt ve yenileme genelinde sabit 10,28 $'lık bir oran uygular.
- NameSilo, ömür boyu ücretsiz WHOIS gizliliğiyle 9,95 $ ücret alır.
Namecheap yenileme fiyatlandırması artık standart seviyede 13,98 $ seviyesinde seyrediyor.
Namecheap'in yayınlanan .com yenileme fiyatlandırması, sektör karşılaştırmalarında belgelenen standart teklifte şu anda 13,98 $ seviyesinde seyrediyor. Bu yenileme maliyeti, Namecheap'i Squarespace (12 $), Name.com (12,99 $) ve Hover (14,99 $) ile birlikte orta seviyeye yerleştirir.
Daha önceki 11 $ altı promosyon yenilemelerinden gelen artış, Namecheap'in en düşük maliyetli kayıt kuruluşlarına karşı geçmişteki fiyat avantajını daralttı.
İtfa ücretleri, incelenen kayıt kuruluşlarında ~40 $ ile 195 $ arasında değişmektedir.
Kayıt kuruluşu itfa ücreti (standart pencere kapandıktan sonra bir alan adı kayıt merkezinin İtfa Ödeme Süresine girdiğinde uygulanan geri yükleme ücreti), Cloudflare'de ~40 $'dan Name.com'da 195 $'a kadar değişir.
Cloudflare, 40 $'lık Verisign toptan geri yükleme ücretini maliyetinde aktarır. İncelenen pazarın geri kalanı buradan yukarı doğru tırmanır:
- Hostinger 80 $, Porkbun 120 $, Dynadot 125-140 $.
- Squarespace 150 $, Namecheap 160 $, NameSilo 161-176 $.
- Hover 175 $, GoDaddy 179,99 $, Name.com 195 $.
Tam geri yükleme ücreti mekanizmaları ve kayıt kuruluşu başına toplamlar, Süresi dolmuş bir alan adı nasıl kurtarılır: 4 aşamalı zaman çizelgesi ve kayıt kuruluşu geri yükleme maliyetleri ve İtfa süresi (RGP) açıklandı makalelerinde belgelenmiştir.
Otomatik yenileme ödeme süresi kayıt kuruluşları arasında nasıl farklılık gösterir?
Otomatik yenileme ödeme süresi 3 model arasında farklılık gösterir. Uzatma, standart 30 günlük ödeme süresinden sonra kayıt sahibinin standart yenileme fiyatlandırmasını ne kadar süre koruyacağını belirler.
- Otomatik yenileme ödeme süresi yok: Cloudflare, Dynadot, NameSilo, Name.com ve Hover.
- 5-7 gün arasında kısa otomatik yenileme ödeme süresi: GoDaddy, Namecheap ve Squarespace.
- 10 günlük uzatılmış otomatik yenileme ödeme süresi: Porkbun.
Otomatik yenileme ödeme süresi, standart fiyatlandırma kurtarma penceresini uzatır.
Kayıt kuruluşlarındaki standart 30 günlük ödeme süresi, ICANN'in otomatik yenileme ödeme süresi çerçevesi (kayıt kuruluşunun takdirine bağlı olarak 0-45 gün) altında çalışır.
Kayıt kuruluşuna özgü otomatik yenileme ödeme süresi uzatması, ilk 30 günlük standart pencerenin ötesine, yenilemenin geri yükleme ücreti olmadan standart oranda tamamlanabildiği günler ekler.
Otomatik yenileme ödeme süresinin ötesinde, alan adı İtfa süresi (RGP) açıklandı makalesinde belgelenen İtfa Ödeme Süresine geçer.
Porkbun'ın 10 günlük otomatik yenileme ödeme süresi en uzun toplam kurtarmayı üretir.
Porkbun, otomatik yenileme ödeme süresini 30 günlük standardın ötesinde 10 gün uzatır. 40 günlük RGP öncesi pencere artı 30 günlük RGP, 70 günlük bir toplam kurtarma penceresi verir.
İlk 30 günlük ödeme süresini kaçıran kayıt sahipleri, itfa ücreti uygulanmadan önce standart fiyatlandırmada daha uzun bir ikincil pencere korur.
Beş kayıt kuruluşu otomatik yenileme ödeme süresi uzatması olmadan çalışır.
Cloudflare, Dynadot, NameSilo, Name.com ve Hover, standart fiyatlandırma penceresini 30. gün işaretinde sonlandırır. 30. günden sonra alan adı RGP'ye girer ve geri yükleme ücretleri uygulanır.
Bu kayıt kuruluşlarındaki kayıt sahipleri, uzatmanın yokluğunu Alan adı yaşam döngüsü izleme: WHOIS, RDAP ve her durum kodunu izleyen iş akışı araçları makalesinde belgelenen yenileme izleme iş akışlarına dahil eder.
GoDaddy'nin 5 günlük uzatması, en kısa 18 günlük ödeme süresiyle birleşir.
GoDaddy'nin 18 günlük ödeme süresi artı 5 günlük otomatik yenileme ödeme süresi uzatması, 23 günlük bir RGP öncesi pencere üretir. 53 günlük toplam kurtarma penceresi (23 + 30 RGP), incelenen kayıt kuruluşları arasında en kısasıdır.
GoDaddy'de tutulan alan adlarını edinen operatörler, yenileme izlemesini diğer büyük kayıt kuruluşlarına göre 7 gün daha dar marjlarla planlar.
ICANN 2024 ERRP her kayıt kuruluşundan neyi gerektirir?
21 Şubat 2024'te yürürlüğe giren ICANN Süresi Dolmuş Kayıt Kurtarma Politikası (ERRP), her akreditasyonlu kayıt kuruluşunun güncellenmiş politikayı 21 Ağustos 2025 tarihine kadar uygulamasını gerektirir. Tüm akreditasyonlu kayıt kuruluşları, boyut veya yargı bölgesinden bağımsız olarak aynı ERRP çerçevesi altında çalışır.
2024 güncellemesi dört alanı modernize eder:
- Bildirim gereksinimleri.
- Geri yükleme mekanizmaları.
- Ücret açıklaması.
- Kayıt sahibi hakları.
ERRP 2024, sona ermeden önce en az 2 noktada bildirim gerektirir.
Çerçeve, her akreditasyonlu kayıt kuruluşunun en az 2 yenileme bildirimi göndermesini gerektirir: süresi dolmadan yaklaşık 1 ay önce ve yaklaşık 1 hafta önce.
Kayıt kuruluşları, belgelenen uygulamada 60, 30, 15, 7 ve 1 günlük bildirimlerle bu asgari düzeyi aşar.
Bildirim sıklığı, Alan adı yaşam döngüsü izleme: WHOIS, RDAP ve her durum kodunu izleyen iş akışı araçları makalesinde belgelenen uyarı eşikleriyle uyumludur.
Kayıt merkezindeki RGP, tüm gTLD kayıt merkezlerinde 30 gün olarak kalır.
Kayıt merkezi katmanındaki İtfa Ödeme Süresi, standart ICANN kayıt merkezi anlaşması altında çalışan tüm gTLD'ler için standart 30 gün olarak işlemeye devam eder. RGP çerçevesi ERRP 2024'ten öncedir ve güncellemede değişmeden kalır.
RGP süresi, yukarıdaki H2 bölümünde belgelenen kayıt kuruluşunun ödeme süresinden bağımsız, kayıt merkezince belirlenen bir politikadır.
ERRP 2024, kayıt kuruluşları için ücret açıklama gereksinimlerini güçlendirir.
Güncellenen çerçeve, kayıt kuruluşlarının kayıt sırasında üç ücret türünü açıklamasını gerektirir:
- Yenileme ücretleri.
- Standart yenilemeden farklı oldukları yerlerde, süre dolumu sonrası yenileme ücretleri.
- İtfa ücretleri.
Açıklama, kayıt kuruluşunun yayınlanan yardım makalesinde veya kayıt sözleşmesinde yer alır. Şeffaflık gereksinimi, bu makaledeki kayıt kuruluşu başına fiyatlandırma matrisini destekler.
Kayıtlı sahip hakları RGP penceresi boyunca devam eder.
ERRP 2024, kayıtlı sahibin silinen bir alan adını kayıt merkezindeki 30 günlük RGP süresince geri yükleme hakkını teyit eder. Geri yükleme, kaydı silen kayıt kuruluşu aracılığıyla tamamlanır.
Bu hak, RGP sırasında üçüncü bir tarafa devredilemez. Çerçeve, 2000'lerin başındaki politika incelemeleri sırasında tespit edilen drop-catcher şantaj modellerini önler.
60 günlük transfer kilidi 2026'da nasıl değişiyor?
ICANN 82 oylaması, 12-13 Mart 2025'te Seattle'da eski 60 günlük transfer kilidini ortadan kaldırır ve onun yerine yeni oluşturulan veya kısa süre önce transfer edilen alan adlarına 720 saatlik (30 gün) zorunlu bir kilit getirir.
Oylama, 47 politika önerisi içeren 163 sayfalık bir çalışma grubu raporunu oybirliğiyle onayladı. Uygulama, ICANN Yönetim Kurulunun nihai onayı beklenirken 18 aylık bir geçiş penceresi boyunca sürer.
ICANN, Seattle'daki ICANN 82'de yapılan bir oylamanın ardından sevilmeyen 60 günlük transfer kilidi politikasını sonlandırmaya hazırlanıyor. Yeni onaylanan değişiklikler, kayıt kuruluşlarının şu anda kendi takdirlerine göre uygulamayı seçtiği iki yeni kilit getiriyor.
Güncellenen politika, yeni oluşturulmuş veya kısa süre önce transfer edilmiş alan adlarında 720 saatlik (30 gün) kilitleri zorunlu kılar.
Domain Incite · ICANN 82 oylaması haberi · Mart 2025
Eski 60 günlük kilit, 10 yıllık işleyişin ardından kaldırılıyor.
60 günlük transfer kilidi, çalıntı alan adlarının hızlı ardışık transferlerini önleyen dolandırıcılık karşıtı bir önlem olarak 2016'da yürürlüğe girdi. 10 yıllık işleyiş kaydı, kilidin orantılı bir dolandırıcılık azaltma faydası sağlamadan meşru kayıt sahiplerine sürtünme eklediğini gösterdi.
ICANN 82 oylaması, 30 günün dolandırıcılık karşıtı amaca daha az hareketlilik maliyetiyle ulaştığına dair sektör mutabakatını yansıtır.
Yeni 720 saatlik kilit, yeni oluşturulan ve transfer edilen alan adlarına uygulanır.
Yerine geçen 720 saatlik (30 gün) kilit, kayıt oluşturmada ve transfer tamamlanmasında devreye girer. Her iki olay da 30 günlük hareketlilik kısıtlamasını tetikler. Kilit, ICANN politikası kapsamında hiçbir kayıt kuruluşu tarafından atlatılamaz.
Yeni çerçeve, bu makalenin ilerleyen kısımlarında belgelenen mevcut kayıt kuruluşu seviyesindeki Client kilidi ve kayıt merkezi seviyesindeki Registry Lock ile paralel olarak çalışır.
DNS kötüye kullanımı, ICANN 82 çerçevesinde transfer reddetme nedenleri kümesine katılıyor.
2025 transfer politikası güncellemesi, DNS kötüye kullanımını izin verilen bir transfer reddetme nedeni olarak ekler. DNS kötüye kullanımı (kötü amaçlı yazılım dağıtımı, kimlik avı, komuta-kontrol altyapısı) nedeniyle işaretlenen alan adları için transfer talebi alan kayıt kuruluşları, kötüye kullanımın devamını önlemek için transferi reddedebilir.
Bu değişiklik, kötü niyetli operatörlerin kayıt kuruluşları arasında geçiş yaparak yaptırımlardan kaçmasına izin veren uzun süredir devam eden bir açığı kapatır.
Toplu transfer ücretleri, büyük portföy sahipleri için bir üst sınıra kavuşuyor.
ICANN 82 oylaması, 50.000'i aşan portföyler için toplu transfer ücretlerine bir üst sınır getirir. Bu üst sınır, büyük portföy sahiplerini meşru kayıt kuruluşu konsolidasyonunu engelleyen yüksek transfer ücretlerinden korur.
Kesin ücret eşiği, ICANN GNSO nihai politika metninde yer alır ve standart kayıt merkezi anlaşmalarında belgelenen kayıt-merkezi-toplu-transfer katmanında uygulanır.
Operatörlerin izlediği 4 tür transfer kilidi nedir?
gTLD ortamında dört farklı transfer kilidi türü işler. Aşağıdaki tablo, her birini politika katmanı ve vazgeçme kuralıyla birlikte adlandırır.
Her kilit, kendi vazgeçme kuralları ve güvenlik garantileriyle farklı bir politika katmanında bulunur. Alan adı edinen operatörler, transfere hazırlık iş akışlarında dört katmanın tümünü izler.
1. ICANN 60 günlük YENİ kayıt kilidi
İlk alan adı kaydında etkinleşir. 60 gün boyunca başka bir kayıt kuruluşuna transferi önler. Vazgeçme seçeneği yoktur. ICANN 82 oylaması kapsamında 720 saatlik (30 gün) kilit ile değiştirilmesi uygulamaya bağlıdır.
2. ICANN 60 günlük İLETİŞİM DEĞİŞİKLİĞİ kilidi
Kayıt sahibi adı, kuruluşu veya e-postasındaki değişikliklerde tetiklenir. Name.com ve NameSilo dahil belirli kayıt kuruluşları, değişiklik sırasında doğrulama yoluyla vazgeçme seçeneği sunar. WHOIS gizlilik güncellemeleri kilitten muaftır.
3. ClientTransferProhibited (Client kilidi)
Kayıt kuruluşu tarafından müşterinin takdirine bağlı olarak ayarlanan EPP durum bayrağı. Büyük kayıt kuruluşlarında (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace) varsayılan olarak AÇIK. Müşteri, kayıt kuruluşunun hesap arayüzü aracılığıyla KAPALI konumuna getirene kadar giden transfer girişimlerini devre dışı bırakır.
4. Registry Lock (yüksek güvenlik)
Kayıt merkezi katmanında çalışan ayrı bir yüksek güvenlikli özellik. Herhangi bir değişiklikten önce bant dışı doğrulama (telefon, kod veya imzalı yetkilendirme) gerektirir. Premium değer riski taşıyan alan adı varlıklarını elinde tutan kuruluşlar tarafından kullanılır.
ICANN 60 günlük yeni kayıt kilidi atlatılamaz.
Kilit, kayıt oluşturmada devreye girer ve giden transferi 60 takvim günü boyunca önler. Hiçbir kayıt kuruluşu, ICANN politikası kapsamında kilidi geçersiz kılamaz. 60 günlük sayaç, ilk işlem başlangıcından değil, tam kayıt tamamlanma zamanından itibaren başlar.
Yaşlanmış alan adı operasyonları aracılığıyla edinilen yeni kayıtlı alan adları etkilenmez, çünkü kilit yalnızca yeni oluşturmalar için geçerlidir.
ICANN 60 günlük iletişim değişikliği kilidi, kayıt sırasında sınırlı bir vazgeçme seçeneği sunar.
Kayıt sahibi adı, kuruluşu veya e-postasındaki değişiklikler kilidi tetikler. Kayıt kuruluşu, değişiklik sırasında kayıt sahibini kilidi kabul etmeye veya reddetmeye yönlendirir.
Belirli kayıt kuruluşları vazgeçmeyi doğrulama yoluyla uygular; diğerleri kilidi vazgeçme seçeneği olmadan uygular. WHOIS gizlilik güncellemeleri, ICANN politika açıklamalarına göre kilitten muaftır.
ClientTransferProhibited bayrağı, kayıt kuruluşu katmanında kullanıcı tarafından kontrol edilir.
EPP durum bayrağı, kayıt kuruluşu seviyesindeki transfer kilididir. Bir güvenlik en iyi uygulaması olarak büyük kayıt kuruluşlarında (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) varsayılan AÇIK'tır.
Müşteri, giden bir transfer başlatmadan önce bayrağı kayıt kuruluşunun hesap arayüzü aracılığıyla KAPALI konumuna getirir. Bayrak, ICANN politika kilitlerinden bağımsız çalışır.
Registry Lock, premium değerli alan adları için en yüksek güvenlik seviyesi olarak çalışır.
Registry Lock, kayıt merkezi katmanına (Verisign, Identity Digital, PIR) bağlanır ve herhangi bir değişiklikten önce bant dışı doğrulama gerektirir. Değişiklikler kayıt kuruluşunun normal kimlik doğrulamasının ötesinde doğrulama gerektirdiğinden, ele geçirilmiş kayıt kuruluşu hesapları yoluyla alan adı ele geçirmeyi önler.
Premium alan adı sahipleri ve marka koruma operatörleri, Registry Lock'u standart uygulama olarak benimser.
Güvenlik ve WHOIS politikaları kayıt kuruluşları arasında nasıl farklılık gösterir?
Güvenlik ve WHOIS politikaları 4 boyut arasında farklılık gösterir:
- WHOIS gizliliği varsayılanı: incelenen kayıt kuruluşlarının 9/10'unda ücretsiz, GoDaddy'de ücretli.
- 2FA desteği: TOTP, SMS ve donanım anahtarları.
- Registry Lock kullanılabilirliği: premium bir özellik.
- DNSSEC uygulaması: Cloudflare ve Porkbun'da ücretsiz, başka yerlerde ücretli veya yok.
Birleşik güvenlik seviyesi, operatörün hesap ele geçirilmesi ve alan adı hırsızlığı riskine maruz kalma derecesini belirler.
WHOIS gizliliği temel seviyesi, incelenen 10 kayıt kuruluşunun tümünde ücretsizdir.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger ve GoDaddy, temel WHOIS gizliliğini hiçbir ek ücret olmadan sunar. NameSilo teklifi, sahip olunan tüm alan adlarında ömür boyu ücretsiz gizliliğe genişletir.
GoDaddy, ek koruma özellikleri içeren "Full Domain Privacy & Protection" üst satış seviyesi için alan adı başına yılda 9,99 $ ücret alır. Temel gizliliğin ücretsiz olduğu sektör standardı, GDPR sonrası konsolidasyonu yansıtır.
Donanım anahtarlı 2FA desteği kayıt kuruluşları arasında farklılık gösterir.
İki faktörlü kimlik doğrulama desteği, incelenen kayıt kuruluşları arasında bölünür:
- Cloudflare, TOTP artı donanım anahtarlı 2FA (U2F, FIDO2) destekler.
- GoDaddy, TOTP, SMS ve donanım anahtarlarını destekler.
- Namecheap, TOTP ve SMS destekler.
- Porkbun ve Dynadot, TOTP destekler.
Donanım anahtarlı 2FA, premium alan adı operatörleri için sektörün önerdiği standarttır. TOTP ve SMS kimlik doğrulamasını alt eden SIM-swap ve kimlik avı saldırılarına direnir.
Registry Lock kullanılabilirliği kurumsal seviye hizmetlerle sınırlıdır.
Registry Lock, kayıt merkezinde bant dışı doğrulama gerektirir ve perakende seviyesindeki kayıt kuruluşlarında ayrı bir ücretli hizmet olarak çalışır. Markmonitor, CSC Digital Brand Services ve diğer kurumsal kayıt kuruluşları bunu standart bir teklif olarak dahil eder.
Perakende kayıt kuruluşları (GoDaddy, Namecheap ve benzerleri), Registry Lock'u özel kurumsal seviyeler veya premium destek paketleri aracılığıyla sunar.
DNSSEC varsayılanı, otomatik ve manuel yapılandırma arasında farklılık gösterir.
Cloudflare, Cloudflare DNS kullanan alan adları için DNSSEC'i varsayılan olarak etkinleştirir. Porkbun, DNSSEC'i hiçbir ek ücret olmadan destekler. Diğer kayıt kuruluşları bunu DNS ayarları paneli aracılığıyla manuel bir yapılandırma olarak uygular.
Bu farklılık, karma kayıt kuruluşu portföyleri arasında alan adı yöneten operatörleri etkiler, çünkü DNSSEC uygulaması her kayıt kuruluşunun DNS altyapısına göre değişir.
Sektör mutabakatı kısa listesi, operatör çoğunluğu için Cloudflare ve Namecheap'i birleştirir.
2026'daki çok kaynaklı sektör kapsamı, operatör çoğunluğu için kayıt kuruluşu kısa listesi olarak Cloudflare artı Namecheap üzerinde birleşir:
- Uzun vadeli maliyet (maliyetinde fiyatlandırma) ve güvenlik (DNSSEC, donanım anahtarları) için Cloudflare.
- TLD genişliği ve alan adı park etme altyapısı için Namecheap.
Cloudflare, pazardaki karşılaştırmalı konumlandırmayı teyit eden özel bir "Namecheap alternatifleri" sayfası yayınlar.
Sahipler kayıt kuruluşu politikası seçimi hakkında hangi soruları soruyor?
Operatörler, kayıt kuruluşu politikası seçimi hakkında altı tekrarlayan soru gündeme getirir. Bu sorular; ödeme süresi uzunluğunu, dört transfer kilidi türünü, ICANN 30 günlük kilit zamanlamasını, GoDaddy'nin 2026'daki konumunu, Cloudflare'in uzun vadeli tasarrufunu ve transfer prosedürünü kapsar. Aşağıdaki kartlar her birini yanıtlar.
Q1Kurtarma için en uzun ödeme süresini hangi kayıt kuruluşu sunar?
Porkbun, 70 günle en uzun toplam kurtarma penceresini sunar (30 günlük ödeme süresi + 10 günlük otomatik yenileme uzatması + 30 günlük RGP).
Cloudflare, Dynadot, Name.com ve Hover 60 gün sunar. GoDaddy, 53 günle en kısasını işletir (18 günlük ödeme süresi + 5 günlük otomatik yenileme + 30 günlük RGP).
Q260 günlük YENİ kilit ile İLETİŞİM DEĞİŞİKLİĞİ kilidi arasındaki fark nedir?
60 günlük YENİ kayıt kilidi, alan adı kaydında etkinleşir ve atlatılamaz. 60 günlük İLETİŞİM DEĞİŞİKLİĞİ kilidi, kayıt sahibi adı, kuruluşu veya e-posta değişikliklerinde tetiklenir ve belirli kayıt kuruluşlarında vazgeçme seçeneği sunar. WHOIS gizlilik güncellemeleri, iletişim değişikliği kilidinden muaftır.
Q3ICANN 30 günlük kilit, 60 günlük kilidin yerini ne zaman alacak?
ICANN 82 oylaması, 12-13 Mart 2025'te değişikliği onayladı. Uygulama, ICANN Yönetim Kurulunun nihai onayı beklenirken 18 aylık bir geçiş boyunca sürer.
Yeni 720 saatlik (30 gün) kilit, yeni oluşturulan veya transfer edilen alan adlarına uygulanır. 2026-2027 boyunca gTLD ortamında yürürlüğe girer.
Q4GoDaddy neden 2026'da artık önerilmiyor?
Şubat 2026 GoDaddy Hizmet Şartları güncellemesi, 21 milyon müşteriyi "İş Müşterileri" olarak yeniden sınıflandırdı ve AB tüketici korumalarını kaldırdı. Çok kaynaklı 2026 sektör kapsamı, ToS değişikliği temelinde GoDaddy'yi yeni kayıtlar için artık önerilmiyor olarak işaretler.
Q5Cloudflare uzun vadede diğer kayıt kuruluşlarından anlamlı ölçüde daha ucuz mu?
Cloudflare, toptan kayıt merkezi ücretleri üzerinde hiçbir kâr marjı olmadan maliyetinde bir fiyatlandırma modeli işletir. Yılda 10,44 $'lık .com yenilemesi, incelenen pazar ortalamasından (14-18 $) daha düşüktür.
5 yıllık sahiplikler için maliyet avantajı, orta seviye kayıt kuruluşlarına kıyasla alan adı başına 20-40 $ tasarrufa kadar birikir.
Q6Alan adını kaybetmeden kayıt kuruluşlarını nasıl değiştirebilirim?
Transfer, beş adımlı bir prosedür olarak işler:
- Alan adının mevcut kayıt kuruluşundaki kilidini açın (
clientTransferProhibitedöğesini KAPALI konumuna getirin). - Yetki kodunu (EPP transfer kodu) talep edin.
- Transferi alıcı kayıt kuruluşunda başlatın.
- Transfer talebini onaylayın.
- 5-7 günlük transfer tamamlanma penceresini bekleyin.
60 günlük yeni kayıt veya iletişim değişikliği kilitleri etkinse transferi engeller.
SEO Domains kayıt kuruluşu politika katmanının üzerinde nasıl çalışır?
SEO Domains, kayıt merkezindeki sürümde ICANN akreditasyonlu drop-catching yoluyla edinilen 200.000+ küratörlü yaşlanmış alan adı envanteri listeler. Alıcılar katalog aracılığıyla sabit fiyatlarla edinir ve envanteri edinimden sonra tercih ettikleri herhangi bir kayıt kuruluşuna yönlendirir.
Katalog; 18-70 günlük ödeme süresi farklılığının, dört transfer kilidi türünün ve çoklu kayıt kuruluşu fiyat aralığının üzerinde politikadan bağımsız olarak çalışır.
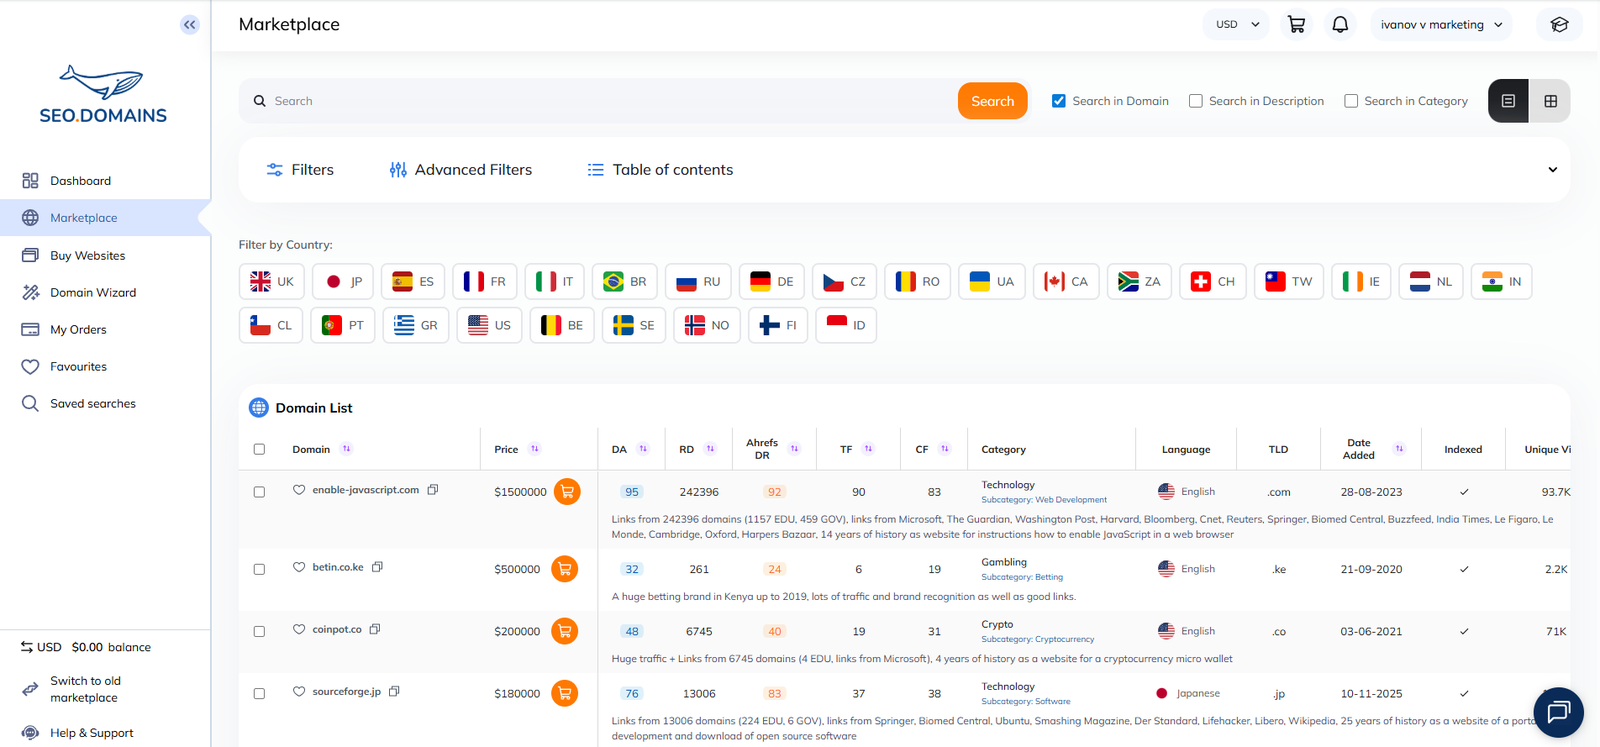
Katalog, kayıt merkezindeki sürümde ICANN akreditasyonlu drop-catching yöntemiyle edinilir.
SEO Domains, bir drop-catching lideri olarak faaliyet gösterir. 200.000+ yaşlanmış alan adı kataloğu, bekleyen-silme penceresi tamamlandıktan sonra, kayıt merkezindeki sürüm anında (81. gün ve sonrası) ICANN akreditasyonlu drop-catching yoluyla edinilir.
Edinim noktası, kayıt kuruluşu politika katmanının üzerinde bulunur, çünkü kayıt merkezindeki sürüm, kayıt kuruluşunda değil kayıt merkezinde işler.
Alıcılar, edinimden sonra tercih ettikleri herhangi bir kayıt kuruluşuna transfer ederler.
Edinim, alıcının tercih ettiği kayıt kuruluşuna standart ICANN akreditasyonlu EPP transferi yoluyla tamamlanır. Alıcılar, portföy stratejilerine uyan kayıt kuruluşunu seçer:
- Maliyetinde uzun vadeli tutma için Cloudflare.
- En uzun kurtarma penceresi için Porkbun.
- Ömür boyu ücretsiz WHOIS için NameSilo.
- Registry Lock korumalı premium varlıklar için bir kurumsal kayıt kuruluşu.
Katalog, alıcıları belirli bir kayıt kuruluşuna kilitlemez.
Listelenen fiyatlar, çoklu kayıt kuruluşu fiyat karşılaştırmasının yerini alır.
Katalogdaki her alan adı listelenen bir fiyat taşır. Alıcılar; fiyatları, kayıt geçmişini, Domain Authority, Domain Rating, atıfta bulunan alan adlarını, ülkeyi ve konu kategorisini tek bir arayüzde karşılaştırır.
Fiyatlandırma yapısı, bu makaledeki 10 kayıt kuruluşu matrisinde belgelenen çoklu kayıt kuruluşu karşılaştırmasının yerini alır.
ICANN akreditasyonlu transfer, 301-yönlendirme stratejileri için yaşlanmış alan adı SEO değerini korur.
301-yönlendirme stratejileri için, önceki aktif geçmiş konu açısından ilgili ve belgelenmiş olduğunda, 301-yönlendirilen bir yaşlanmış alan adı, birikmiş bağlantı değerini yeni hedefe aktarır.
SEO Domains analitik masası, hedef alan adını hangi kayıt kuruluşunun tuttuğundan bağımsız olarak, transfer-ve-yönlendirme iş akışını destekleyen küratörlü geçmiş kayıtlarını doğrular.
Politikadan bağımsız edinim: 200.000+ arasında gezinin, her yere transfer edin. SEO Domains kataloğu, kayıt kuruluşu politika katmanının üzerinde ICANN akreditasyonlu drop-catching yoluyla edinilen küratörlü yaşlanmış alan adı envanteri listeler.
Alıcılar, edinimden sonra envanteri Cloudflare, Porkbun, Namecheap veya başka herhangi bir ICANN akreditasyonlu kayıt kuruluşuna yönlendirir. SEO Domains pazar yerinde arama yapın →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Norsk bokmål
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית