 SEO-ressurser
 Kjøp domener
 Logg inn
 Registrer deg



Slik velger du en anerkjent domeneregistrar: Betalingsutsettelser, overføringssperrer og ICANN-samsvar sammenlignet på tvers av 10 registrarer
Å velge en anerkjent domeneregistrar betyr å veie fem kostnads- og gjenopprettingsdimensjoner der registrarenes livssykluspolicyer avviker:
- Utsettelsesvarighet løper fra 18 dager hos GoDaddy til 30 dager i resten av markedet.
- Forlengelse av utsettelse ved automatisk fornyelse spenner over 0-10 dager.
- Totalt gjenopprettingsvindu spenner over 53-70 dager.
- Fornyelsespriser løper $9.95-$21.99 i detaljistmarkedet.
- Innløsningsgebyrer løper fra ca. $40 til kostpris hos Cloudflare til $195 hos Name.com når et domene går inn i registerets Redemption Grace Period.
ICANN ERRP 2024-rammeverket krever at registrarene implementerer det innen 21 August 2025.
Avstemningen på ICANN 82 (12-13 March 2025) fjerner den gamle 60-dagers overføringssperren og innfører en 720-timers (30-dagers) sperre på nyopprettede eller overførte domener.
Fire distinkte typer overføringssperrer er i drift i dag: ICANNs 60-dagers nyregistrering, ICANNs 60-dagers kontaktendring, registrarens Client-sperre og høysikkerhets Registry Lock.
SEO Domains driver katalogen med 200,000+ aldrede domener over registrarens policylag: kjøpere anskaffer gjennom ICANN-akkreditert overføring og ruter beholdningen til hvilken som helst foretrukket registrar etter kjøp.
Hva kjennetegner en anerkjent domeneregistrar når det gjelder livssykluspolicy?
En anerkjent domeneregistrar måles på tvers av 8 livssykluspolicy-dimensjoner som former beslutninger om anskaffelse og eierskap. Etikettene nedenfor navngir alle åtte, fra utsettelsesvarighet til sikkerhetsnivå.
Variasjonen gir et spenn på 17 dager i gjenopprettingsvinduer og et spenn på 4x i fornyelseskostnader.
Variasjon i betalingsutsettelse gir et spenn på 17 dager i anskaffelse.
GoDaddy har en betalingsutsettelse på 18 dager; resten av det undersøkte markedet kjører 30 dager. Kombinert med forlengelser av utsettelse ved automatisk fornyelse (0-10 dager) spenner de totale gjenopprettingsvinduene fra 53 dager hos GoDaddy til 70 dager hos Porkbun.
Variansen dokumentert i Slik gjenoppretter du et utløpt domene: 4-fasers tidslinje og gjenopprettingskostnader hos registrarer bestemmer kjøperens effektive vindu for fornyelsesbeslutning.
Implementeringer av overføringssperrer følger ICANN-policy med variasjoner per registrar.
Den firetrinns taksonomien for overføringssperrer opererer på tvers av alle ICANN-akkrediterte registrarer:
- ICANN pålegger 60-dagerssperren for nyregistrering og 60-dagerssperren ved kontaktendring.
- Client-sperre på registrarnivå (
clientTransferProhibited) er brukerstyrt. - Høysikkerhets Registry Lock krever verifisering utenfor båndet gjennom registeret.
WHOIS-personvern i grunntier er gratis hos alle 10 undersøkte registrarer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger og GoDaddy inkluderer grunnleggende WHOIS-personvern uten ekstra kostnad etter nylige bransjeendringer.
GoDaddy tar $9.99 per år for den forbedrede tieren "Full Domain Privacy & Protection" (ekstrafunksjoner utover grunnleggende personvern).
Mønsteret med personvern som standard gjenspeiler bransjekonsolidering etter GDPR (May 2018) og ICANNs Temporary Specification for publisering av registreringsdata.
Prisgjennomsiktighet varierer mellom kostpris-, fastpris- og kampanjemodeller.
Fornyelsespriser sorterer de undersøkte registrarene i fire modeller:
- Cloudflare kjører en kostprismodell: $10.44 per .com-år, ingen påslag over engros.
- Porkbun, Dynadot og NameSilo kjører fastprismodeller på $9.95-$10.49.
- Namecheap, Squarespace, Name.com og Hover anvender moderat påslag på $12.99-$14.99.
- GoDaddy bruker kampanjepris første år ($0.01-$11.99) etterfulgt av en fornyelse på $21.99.
Spennet på 4x i fornyelseskostnad forsterkes over flerårig eierskap.
Hvordan sammenlignes betalingsutsettelser på tvers av 10 store registrarer?
Betalingsutsettelser samler seg rundt 30 dager hos 9 av 10 undersøkte registrarer. GoDaddy står som den eneste avvikeren med 18 dager.
Kombinert med forlengelser av utsettelse ved automatisk fornyelse spenner de totale gjenopprettingsvinduene fra 53 dager hos GoDaddy til 70 dager hos Porkbun. Utsettelsesvarigheten setter fornyelsesvinduet med standardpris før innløsningsgebyrer gjelder.
| Registrar | Utsettelse | Utsettelse ved automatisk fornyelse | Total gjenoppretting | .com-fornyelse | Innløsningsgebyr | WHOIS |
|---|---|---|---|---|---|---|
| Cloudflare | 30 dager | 0 dager | 60 dager | $10.44 (kostpris) | ~$40 (kostpris) | Gratis |
| Porkbun | 30 dager | 10 dager | 70 dager | $10.28 (flat) | $120 | Gratis |
| Dynadot | 30 dager | 0 dager | 60 dager | $10.49 (flat) | $125-140 | Gratis |
| NameSilo | 30 dager | 0 dager | 60 dager | $9.95 | $161-176 | Gratis (livstid) |
| Namecheap | 30 dager | 7 dager | 67 dager | $13.98 | $160 | Gratis |
| Squarespace | 30 dager | 7 dager | 67 dager | $12 (flat) | $150 | Gratis |
| Name.com | 30 dager | 0 dager | 60 dager | $12.99 | $195 | Gratis |
| Hover | 30 dager | 0 dager | 60 dager | $14.99 (flat) | $175 | Gratis |
| Hostinger | 30 dager | n/a | varierer | $19.99 | $80 | Gratis |
| GoDaddy | 18 dager | 5 dager | 53 dager | $21.99 | $179.99 | Gratis grunnleggende; $9.99 oppsalg |
GoDaddys utsettelse på 18 dager er den korteste blant store amerikanske registrarer.
GoDaddy anvender en registrarbetalingsutsettelse på 18 dager etterfulgt av en forlengelse ved automatisk fornyelse på 5 dager. Det totale gjenopprettingsvinduet på 53 dager er 17 dager kortere enn Porkbuns vindu på 70 dager.
Den kortere utsettelsen reduserer innehaverens tid til fornyelsesbeslutning og øker risikoen for utilsiktet utløp dokumentert i Slik gjenoppretter du et utløpt domene: 4-fasers tidslinje og gjenopprettingskostnader hos registrarer.
Porkbun tilbyr et utvidet gjenopprettingsvindu på totalt 70 dager.
Porkbun opererer en standard betalingsutsettelse på 30 dager til fornyelsespris, etterfulgt av en forlengelse ved automatisk fornyelse på 10 dager som holder standardpris frem til dag 40 etter utløp.
Den standard 30-dagers Redemption Grace Period løper deretter hos registeret, og gir et totalt gjenopprettingsvindu på 70 dager i henhold til Porkbuns publiserte kunnskapsbase.
Den utvidede strukturen gir ekstra tid til fornyelsesbeslutning for innehavere som går glipp av det første utløpsvarselet.
Cloudflare og Porkbun leder an med kostpris-/fastprismodellen.
Tre registrarer utgjør sammen den laveste totalkostnaden over 5 år i det undersøkte markedet:
- Cloudflare viderefører Verisigns engros-fornyelsesgebyr for .com direkte til kunden til $10.44 per år.
- Porkbun anvender en flat sats på $10.28 for registrering og fornyelse.
- NameSilo tar $9.95 med livstids gratis WHOIS-personvern.
Namecheaps fornyelsespris ligger nå på $13.98 i standardtieren.
Namecheaps publiserte .com-fornyelsespris ligger for tiden på $13.98 på tvers av standardtilbudet dokumentert i bransjesammenligninger. Fornyelseskostnaden plasserer Namecheap i mellomtieren sammen med Squarespace ($12), Name.com ($12.99) og Hover ($14.99).
Økningen fra tidligere fornyelser under $11 i kampanjeperioder innsnevret Namecheaps historiske prisfordel over de rimeligste registrarene.
Innløsningsgebyrer spenner fra ca. $40 til $195 blant de undersøkte registrarene.
Registrarens innløsningsgebyr (gjenopprettingsavgiften når et domene går inn i registerets Redemption Grace Period etter at standardvinduet lukkes) løper fra ca. $40 hos Cloudflare til $195 hos Name.com.
Cloudflare viderefører Verisigns engros-gjenopprettingsgebyr på $40 til kostpris. Resten av det undersøkte markedet stiger derfra:
- Hostinger $80, Porkbun $120, Dynadot $125-140.
- Squarespace $150, Namecheap $160, NameSilo $161-176.
- Hover $175, GoDaddy $179.99, Name.com $195.
Den fulle mekanikken for gjenopprettingsgebyr og totaler per registrar er dokumentert i Slik gjenoppretter du et utløpt domene: 4-fasers tidslinje og gjenopprettingskostnader hos registrarer og Innløsningsperioden (RGP) forklart.
Hvordan varierer utsettelse ved automatisk fornyelse mellom registrarer?
Utsettelse ved automatisk fornyelse varierer på tvers av 3 mønstre. Forlengelsen setter hvor lenge etter den standard 30-dagers utsettelsen innehaveren beholder fornyelse til standardpris.
- Ingen utsettelse ved automatisk fornyelse: Cloudflare, Dynadot, NameSilo, Name.com og Hover.
- Kort utsettelse ved automatisk fornyelse på 5-7 dager: GoDaddy, Namecheap og Squarespace.
- Utvidet utsettelse ved automatisk fornyelse på 10 dager: Porkbun.
Utsettelse ved automatisk fornyelse forlenger gjenopprettingsvinduet med standardpris.
Den standard 30-dagers betalingsutsettelsen hos registrarer opererer under ICANNs rammeverk for utsettelse ved automatisk fornyelse (0-45 dager etter registrarens skjønn).
Registrarspesifikk forlengelse av utsettelse ved automatisk fornyelse legger til dager utover det innledende 30-dagers standardvinduet, hvor fornyelse fortsatt fullføres til standardpris uten gjenopprettingsgebyrer.
Utover utsettelsen ved automatisk fornyelse går domenet inn i Redemption Grace Period dokumentert i Innløsningsperioden (RGP) forklart.
Porkbuns 10-dagers utsettelse ved automatisk fornyelse gir den lengste totale gjenopprettingen.
Porkbun forlenger utsettelsen ved automatisk fornyelse med 10 dager utover de 30 dagene som standard. Det 40-dagers vinduet før RGP pluss de 30 dagene med RGP gir et totalt gjenopprettingsvindu på 70 dager.
Innehavere som går glipp av den innledende 30-dagers utsettelsen beholder et lengre sekundært vindu til standardpris før innløsningsgebyret gjelder.
Fem registrarer opererer uten forlengelse av utsettelse ved automatisk fornyelse.
Cloudflare, Dynadot, NameSilo, Name.com og Hover avslutter vinduet med standardpris ved 30-dagersmerket. Etter dag 30 går domenet inn i RGP og gjenopprettingsgebyrer gjelder.
Innehavere hos disse registrarene tar fraværet av forlengelse med i sin arbeidsflyt for fornyelsesoppfølging dokumentert i Oppfølging av domenets livssyklus: WHOIS, RDAP og arbeidsflytverktøyene som overvåker hver statuskode.
GoDaddys forlengelse på 5 dager kombineres med den korteste utsettelsen på 18 dager.
GoDaddys 18-dagers utsettelse pluss 5-dagers forlengelse ved automatisk fornyelse gir et 23-dagers vindu før RGP. Det totale gjenopprettingsvinduet på 53 dager (23 + 30 RGP) er det korteste blant de undersøkte registrarene.
Operatører som anskaffer domener holdt hos GoDaddy planlegger fornyelsesoppfølging med 7 dager strammere marginer enn hos andre store registrarer.
Hva krever ICANN ERRP 2024 av hver registrar?
ICANNs Expired Registration Recovery Policy (ERRP) med virkning fra 21 February 2024 krever at hver akkreditert registrar implementerer den oppdaterte policyen innen 21 August 2025. Alle akkrediterte registrarer opererer under samme ERRP-rammeverk uavhengig av størrelse eller jurisdiksjon.
Oppdateringen fra 2024 moderniserer fire områder:
- Varslingskrav.
- Gjenopprettingsmekanikk.
- Gebyropplysning.
- Innehaverrettigheter.
ERRP 2024 krever varsler på minst 2 tidspunkter før utløp.
Rammeverket krever at hver akkreditert registrar sender minst 2 fornyelsesvarsler: omtrent 1 måned før utløp og omtrent 1 uke før utløp.
Registrarer overgår minimumet med varsler etter 60, 30, 15, 7 og 1 dag i den dokumenterte praksisen.
Varslingskadensen samsvarer med varselgrensene dokumentert i Oppfølging av domenets livssyklus: WHOIS, RDAP og arbeidsflytverktøyene som overvåker hver statuskode.
RGP hos registeret forblir 30 dager på tvers av alle gTLD-registre.
Redemption Grace Period på registerlaget fortsetter å operere med 30 dager som standard for alle gTLD-er som opererer under den standard ICANN-registeravtalen. RGP-rammeverket er eldre enn ERRP 2024 og forblir uendret i oppdateringen.
RGP-varigheten er en registersatt policy uavhengig av registrarens betalingsutsettelse dokumentert i seksjon H2 ovenfor.
ERRP 2024 skjerper kravene til gebyropplysninger for registrarer.
Det oppdaterte rammeverket krever at registrarer opplyser om tre gebyrtyper på registreringstidspunktet:
- Fornyelsesgebyrer.
- Fornyelsesgebyrer etter utløp, der de skiller seg fra standardfornyelse.
- Innløsningsgebyrer.
Opplysningen fremgår av registrarens publiserte hjelpeartikkel eller i registreringsavtalen. Kravet om gjennomsiktighet støtter prismatrisen per registrar i denne artikkelen.
Rettighetene til registrert innehaver strekker seg gjennom RGP-vinduet.
ERRP 2024 bekrefter den registrerte innehaverens rett til å gjenopprette et slettet domene i løpet av den 30-dagers RGP hos registeret. Gjenopprettingen fullføres gjennom registraren som slettet registreringen.
Retten kan ikke overføres til en tredjepart under RGP. Rammeverket forhindrer utpressingsmønstre fra drop-catchere identifisert under policygjennomgangene tidlig på 2000-tallet.
Hvordan endres den 60 dager lange overføringssperren i 2026?
Avstemningen på ICANN 82 12-13 March 2025 i Seattle fjerner den gamle 60-dagers overføringssperren og erstatter den med en obligatorisk 720-timers (30-dagers) sperre på nyopprettede eller nylig overførte domener.
Avstemningen godkjente enstemmig en 163-siders arbeidsgrupperapport med 47 policyanbefalinger. Implementeringen løper gjennom et overgangsvindu på 18 måneder i påvente av endelig godkjenning fra ICANN-styret.
ICANN er i ferd med å avvikle sin upopulære policy med 60-dagers overføringssperre, etter en avstemning på ICANN 82 i Seattle. De nylig godkjente endringene innfører to nye sperrer som registrarer i dag velger å pålegge etter eget skjønn.
Den oppdaterte policyen pålegger 720-timers (30-dagers) sperrer på domener som nettopp er opprettet eller nettopp overført inn.
Domain Incite · Dekning av ICANN 82-avstemningen · March 2025
Den gamle 60-dagerssperren avvikles etter 10 år i drift.
Den 60-dagers overføringssperren trådte i kraft i 2016 som et antisvindeltiltak for å forhindre raske påfølgende overføringer av stjålne domener. De 10 årene med driftserfaring viste at sperren la til friksjon for legitime innehavere uten en proporsjonal gevinst i svindelreduksjon.
Avstemningen på ICANN 82 gjenspeiler bransjekonsensus om at 30 dager oppnår antisvindelformålet med lavere mobilitetskostnad.
Den nye 720-timerssperren gjelder for nyopprettede og overførte domener.
Erstatningssperren på 720 timer (30 dager) knyttes til registreringsopprettelse og til fullføring av overføring. Begge hendelser utløser den 30-dagers mobilitetsbegrensningen. Sperren kan ikke omgås av noen registrar under ICANN-policy.
Det nye rammeverket kjører parallelt med den eksisterende Client-sperren på registrarnivå og Registry Lock på registernivå dokumentert senere i denne artikkelen.
DNS-misbruk føyer seg til settet av avslagsgrunner for overføring i ICANN 82-rammeverket.
Oppdateringen av overføringspolicyen fra 2025 legger til DNS-misbruk som en tillatt grunn til å avslå overføring. Registrarer som mottar overføringsforespørsler for domener flagget for DNS-misbruk (spredning av skadevare, phishing, kommando-og-kontroll-infrastruktur) kan avslå overføringen for å forhindre fortsatt misbruk.
Endringen lukker et langvarig smutthull som lot misbrukende operatører unngå håndheving gjennom å hoppe mellom registrarer.
Gebyrer for masseoverføring får et tak for store porteføljeinnehavere.
Avstemningen på ICANN 82 innfører et tak på gebyrer for masseoverføring for porteføljer som overstiger 50,000 domener. Taket beskytter store porteføljeinnehavere mot prohibitive overføringsgebyrer som blokkerer legitim registrarkonsolidering.
Den eksakte gebyrterskelen fremgår av ICANN GNSOs endelige policytekst og gjelder på laget for masseoverføring mellom registre dokumentert i standard registeravtaler.
Hva er de 4 typene overføringssperrer operatører holder oversikt over?
Fire distinkte typer overføringssperrer opererer på tvers av gTLD-landskapet. Rutenettet nedenfor navngir hver enkelt med sitt policylag og fravalgsregel.
Hver sperre sitter på et annet policylag med sine egne fravalgsregler og sikkerhetsgarantier. Operatører som anskaffer domener holder oversikt over alle fire lag i sin arbeidsflyt for overføringsklarhet.
1. ICANNs 60-dagers sperre for NYregistrering
Aktiveres ved første domeneregistrering. Forhindrer overføring til en annen registrar i 60 dager. Ingen fravalg tilgjengelig. Erstatning med 720-timers (30-dagers) sperre under ICANN 82-avstemningen i påvente av implementering.
2. ICANNs 60-dagers sperre ved KONTAKTENDRING
Utløses ved endringer i innehaverens navn, organisasjon eller e-post. Bestemte registrarer, inkludert Name.com og NameSilo, tilbyr fravalg gjennom verifisering på endringstidspunktet. Oppdateringer av WHOIS-personvern er unntatt fra sperren.
3. ClientTransferProhibited (Client-sperre)
EPP-statusflagg satt av registraren etter kundens skjønn. Standard PÅ hos de store registrarene (GoDaddy, Namecheap, Cloudflare, Porkbun, Squarespace). Deaktiverer forsøk på utgående overføring inntil kunden slår det AV via registrarens kontogrensesnitt.
4. Registry Lock (høysikkerhet)
Egen høysikkerhetsfunksjon som opererer på registerlaget. Krever verifisering utenfor båndet (telefon, kode eller signert autorisasjon) før enhver endring. Brukes av bedrifter som holder domeneaktiva med premiumverdi under risiko.
ICANNs 60-dagerssperre for nyregistrering kan ikke omgås.
Sperren knyttes til registreringsopprettelse og forhindrer utgående overføring i 60 kalenderdager. Ingen registrar kan overstyre sperren under ICANN-policy. 60-dagerstelleren starter fra det eksakte tidspunktet registreringen fullføres, ikke fra da prosessen startet.
Nyregistrerte domener anskaffet gjennom operasjoner med aldrede domener påvirkes ikke fordi sperren kun gjelder ferske opprettelser.
ICANNs 60-dagerssperre ved kontaktendring tilbyr begrenset fravalg ved registrering.
Endringer i innehaverens navn, organisasjon eller e-post utløser sperren. Registraren ber innehaveren på endringstidspunktet om å godta eller avvise den.
Bestemte registrarer implementerer fravalget gjennom verifisering; andre håndhever sperren uten fravalg. Oppdateringer av WHOIS-personvern er unntatt fra sperren i henhold til ICANNs policyavklaringer.
ClientTransferProhibited-flagget er brukerstyrt på registrarlaget.
EPP-statusflagget er overføringssperren på registrarnivå. Standarden er PÅ hos de store registrarene (GoDaddy, Namecheap, Cloudflare, Squarespace, Porkbun) som en beste sikkerhetspraksis.
Kunden slår flagget AV via registrarens kontogrensesnitt før en utgående overføring igangsettes. Flagget opererer uavhengig av ICANNs policysperrer.
Registry Lock fungerer som det høyeste sikkerhetsnivået for domener med premiumverdi.
Registry Lock knyttes til registerlaget (Verisign, Identity Digital, PIR) og krever verifisering utenfor båndet før enhver endring. Det forhindrer domenekapring gjennom kompromitterte registrarkontoer, fordi endringer krever verifisering utover registrarens normale autentisering.
Innehavere av premiumdomener og operatører innen merkevarebeskyttelse tar i bruk Registry Lock som standardpraksis.
Hvordan skiller sikkerhets- og WHOIS-policyer seg mellom registrarer?
Sikkerhets- og WHOIS-policyer varierer på tvers av 4 dimensjoner:
- WHOIS-personvern som standard: gratis hos 9/10 undersøkte registrarer, betalt hos GoDaddy.
- 2FA-støtte: TOTP, SMS og maskinvarenøkler.
- Tilgjengelighet av Registry Lock: en premiumfunksjon.
- DNSSEC-implementering: gratis hos Cloudflare og Porkbun, betalt eller fraværende ellers.
Det kombinerte sikkerhetsnivået setter operatørens eksponering mot risiko for kontokompromittering og domenekapring.
WHOIS-personvern i grunntier er gratis hos alle 10 undersøkte registrarer.
Cloudflare, Porkbun, Dynadot, NameSilo, Namecheap, Squarespace, Name.com, Hover, Hostinger og GoDaddy inkluderer grunnleggende WHOIS-personvern uten ekstra kostnad. NameSilo utvider tilbudet til livstids gratis personvern på tvers av alle eide domener.
GoDaddy tar $9.99 per domene per år for oppsalgstieren "Full Domain Privacy & Protection" med ekstra beskyttelsesfunksjoner. Bransjegrunnlinjen med gratis grunnleggende personvern gjenspeiler konsolideringen etter GDPR.
Støtte for 2FA med maskinvarenøkkel varierer mellom registrarer.
Støtte for tofaktor splittes på tvers av de undersøkte registrarene:
- Cloudflare støtter TOTP pluss 2FA med maskinvarenøkkel (U2F, FIDO2).
- GoDaddy støtter TOTP, SMS og maskinvarenøkler.
- Namecheap støtter TOTP og SMS.
- Porkbun og Dynadot støtter TOTP.
2FA med maskinvarenøkkel er den bransjeanbefalte grunnlinjen for operatører av premiumdomener. Den motstår SIM-swap- og phishing-angrep som slår ut TOTP- og SMS-autentisering.
Tilgjengeligheten av Registry Lock er begrenset til tjenester på bedriftsnivå.
Registry Lock krever verifisering utenfor båndet hos registeret og opererer som en separat betalt tjeneste hos registrarer på detaljistnivå. Markmonitor, CSC Digital Brand Services og andre bedriftsregistrarer inkluderer det som et standardtilbud.
Detaljistregistrarer (GoDaddy, Namecheap og lignende) tilbyr Registry Lock gjennom dedikerte bedriftstierer eller premium supportpakker.
DNSSEC-standard varierer mellom automatisk og manuell konfigurasjon.
Cloudflare aktiverer DNSSEC som standard for domener som bruker Cloudflare DNS. Porkbun støtter DNSSEC uten ekstra kostnad. Andre registrarer implementerer det som en manuell konfigurasjon via DNS-innstillingspanelet.
Variansen påvirker operatører som administrerer domener på tvers av porteføljer med blandede registrarer, fordi DNSSEC-implementering varierer per registrars DNS-infrastruktur.
Bransjens konsensusliste kombinerer Cloudflare og Namecheap for flertallet av operatører.
Flerkildet bransjedekning i 2026 konvergerer om Cloudflare pluss Namecheap som registrarlisten for flertallet av operatører:
- Cloudflare for langsiktig kostnad (kostprising) og sikkerhet (DNSSEC, maskinvarenøkler).
- Namecheap for TLD-bredde og infrastruktur for domeneparkering.
Cloudflare publiserer en dedikert side med "alternativer til Namecheap" som bekrefter den komparative posisjoneringen i markedet.
Hvilke spørsmål stiller eiere om valg av registrarpolicy?
Operatører reiser seks tilbakevendende spørsmål om valg av registrarpolicy. De spenner over utsettelsesperiodens lengde, de fire typene overføringssperrer, tidspunktet for ICANNs 30-dagerssperre, GoDaddys posisjon i 2026, Cloudflares langsiktige besparelser og overføringsprosedyren. Kortene nedenfor besvarer hvert enkelt.
Q1Hvilken registrar tilbyr den lengste betalingsutsettelsen for gjenoppretting?
Porkbun tilbyr det lengste totale gjenopprettingsvinduet på 70 dager (30-dagers utsettelse + 10-dagers forlengelse ved automatisk fornyelse + 30-dagers RGP).
Cloudflare, Dynadot, Name.com og Hover tilbyr 60 dager. GoDaddy opererer det korteste på 53 dager (18-dagers utsettelse + 5-dagers automatisk fornyelse + 30-dagers RGP).
Q2Hva er forskjellen mellom 60-dagerssperren for NY og sperren ved KONTAKTENDRING?
Den 60-dagers sperren for nyregistrering aktiveres ved domeneregistrering og kan ikke omgås. Den 60-dagers sperren ved kontaktendring utløses ved endringer i innehaverens navn, organisasjon eller e-post og tilbyr fravalg hos bestemte registrarer. Oppdateringer av WHOIS-personvern er unntatt fra kontaktendringssperren.
Q3Når erstatter ICANNs 30-dagerssperre 60-dagerssperren?
Avstemningen på ICANN 82 den 12-13 March 2025 godkjente erstatningen. Implementeringen løper gjennom en overgang på 18 måneder i påvente av endelig godkjenning fra ICANN-styret.
Den nye 720-timers (30-dagers) sperren gjelder for nyopprettede eller overførte domener. Den trer i kraft på tvers av gTLD-landskapet i løpet av 2026-2027.
Q4Hvorfor anbefales ikke GoDaddy lenger i 2026?
Oppdateringen av GoDaddys Terms of Service i February 2026 omklassifiserte 21 millioner kunder som "Business Customers" og fjernet EU-forbrukerbeskyttelser. Flerkildet bransjedekning i 2026 markerer GoDaddy som ikke lenger anbefalt for nye registreringer på grunnlag av ToS-endringen.
Q5Er Cloudflare merkbart billigere enn andre registrarer på lang sikt?
Cloudflare opererer en kostprismodell uten påslag over engros-registergebyrene. .com-fornyelsen til $10.44 per år er lavere enn gjennomsnittet i det undersøkte markedet ($14-$18).
For 5-års eierskap forsterkes kostnadsfordelen til $20-$40 spart per domene sammenlignet med registrarer i mellomtieren.
Q6Hvordan bytter jeg registrar uten å miste domenet?
Overføringen kjører som en femtrinns prosedyre:
- Lås opp domenet hos den nåværende registraren (slå
clientTransferProhibitedAV). - Be om autentiseringskoden (EPP-overføringskode).
- Igangsett overføringen hos den mottakende registraren.
- Godkjenn overføringsforespørselen.
- Vent på det 5-7 dagers vinduet for fullføring av overføring.
De 60-dagers sperrene for nyregistrering eller kontaktendring blokkerer overføringen hvis de er aktive.
Hvordan opererer SEO Domains over registrarens policylag?
SEO Domains lister 200,000+ kuratert aldret domenebeholdning anskaffet gjennom ICANN-akkreditert drop-catching ved registerets frigivelse. Kjøpere anskaffer gjennom katalogen til faste priser og ruter beholdningen til hvilken som helst foretrukket registrar etter anskaffelse.
Katalogen opererer policyagnostisk over den 18-70 dagers utsettelsesvariansen, de fire typene overføringssperrer og prisspennet på tvers av flere registrarer.
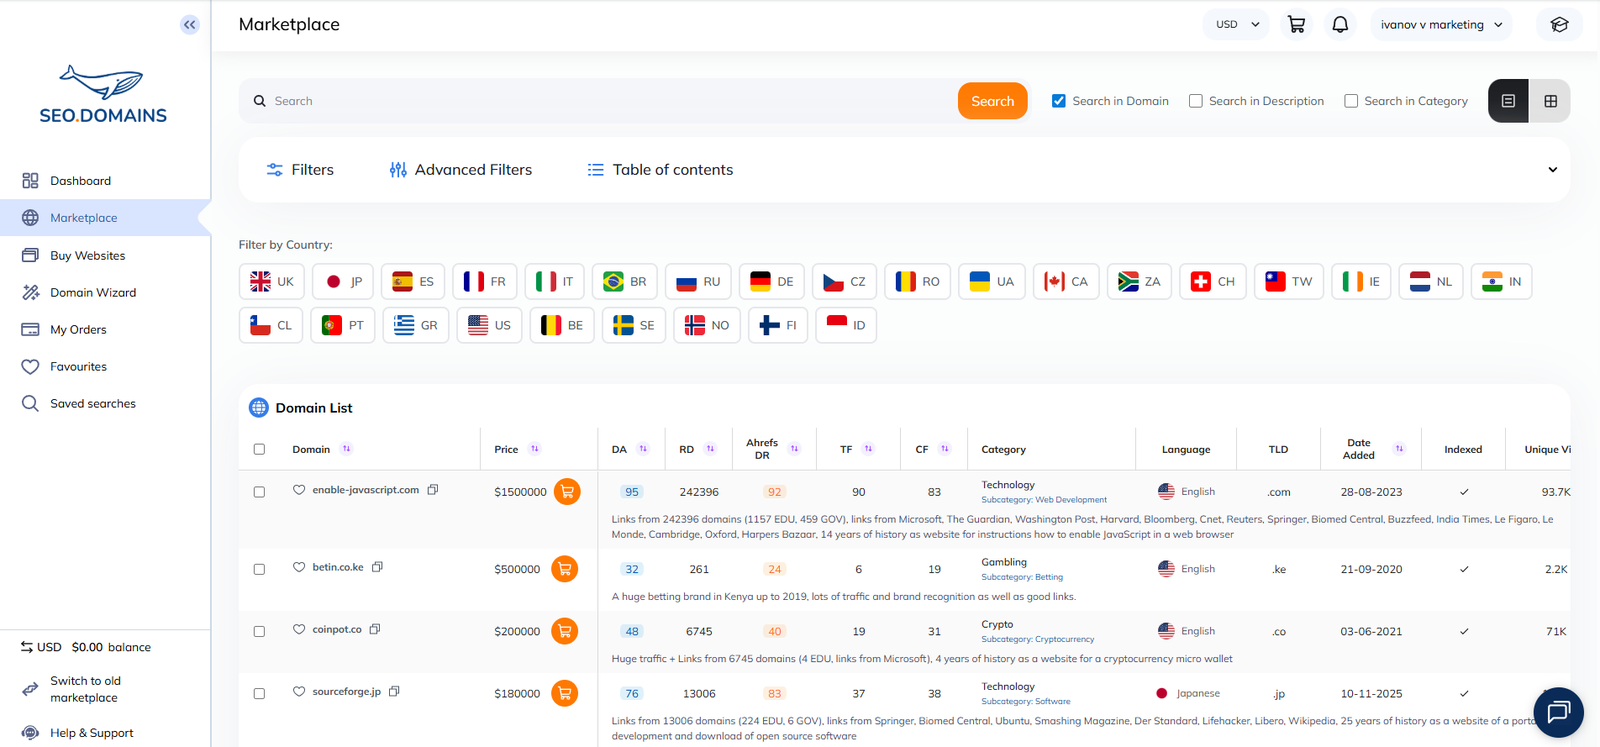
Katalogen anskaffes gjennom ICANN-akkreditert drop-catching ved registerets frigivelse.
SEO Domains opererer som en ledende aktør innen drop-catching. Katalogen med 200,000+ aldrede domener anskaffes gjennom ICANN-akkreditert drop-catching i det øyeblikket registeret frigir dem (dag 81+), etter at pending-delete-vinduet er fullført.
Anskaffelsespunktet sitter over registrarens policylag, fordi registerets frigivelse opererer hos registeret, ikke registraren.
Kjøpere overfører til hvilken som helst foretrukket registrar etter anskaffelse.
Anskaffelsen fullføres gjennom standard ICANN-akkreditert EPP-overføring til kjøperens valgte registrar. Kjøpere velger registraren som passer deres porteføljestrategi:
- Cloudflare for langsiktig holding til kostpris.
- Porkbun for det lengste gjenopprettingsvinduet.
- NameSilo for livstids gratis WHOIS.
- En bedriftsregistrar for premiumaktiva beskyttet av Registry Lock.
Katalogen låser ikke kjøpere til noen bestemt registrar.
Oppførte priser erstatter prissammenligning på tvers av flere registrarer.
Hvert domene i katalogen har en oppført pris. Kjøpere sammenligner priser, registreringshistorikk, Domain Authority, Domain Rating, henvisende domener, land og tematisk kategori i ett enkelt grensesnitt.
Prisstrukturen erstatter sammenligningen på tvers av flere registrarer dokumentert på tvers av 10-registrarmatrisen i denne artikkelen.
ICANN-akkreditert overføring bevarer et aldret domenes SEO-verdi for 301-omdirigeringsstrategier.
For 301-omdirigeringsstrategier videreformidler et 301-omdirigert aldret domene akkumulert lenkeverdi til den nye destinasjonen når den tidligere aktive historikken er tematisk relevant og dokumentert.
SEO Domains analysepult verifiserer de kuraterte historikkoppføringene som støtter arbeidsflyten for overføring og omdirigering, uansett hvilken registrar som holder destinasjonsdomenet.
Policyagnostisk anskaffelse: bla gjennom 200,000+, overfør hvor som helst. SEO Domains-katalogen lister kuratert aldret domenebeholdning anskaffet gjennom ICANN-akkreditert drop-catching over registrarens policylag.
Kjøpere ruter beholdningen til Cloudflare, Porkbun, Namecheap eller en hvilken som helst annen ICANN-akkreditert registrar etter anskaffelse. Søk i SEO Domains-markedsplassen →

 English
 Español
 Deutsch
 Français
 Nederlands
 Português
 Italiano
 Svenska
 Dansk
 Suomi
 Lietuvių
 Latviešu
 Eesti
 Magyar
 Polski
 Čeština
 Български
 Slovenščina
 српски
 Hrvatski
 Українська
 Română
 Ελληνικά
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Indonesia
 Melayu
 ไทย
 Tiếng Việt
 العربية
 עברית